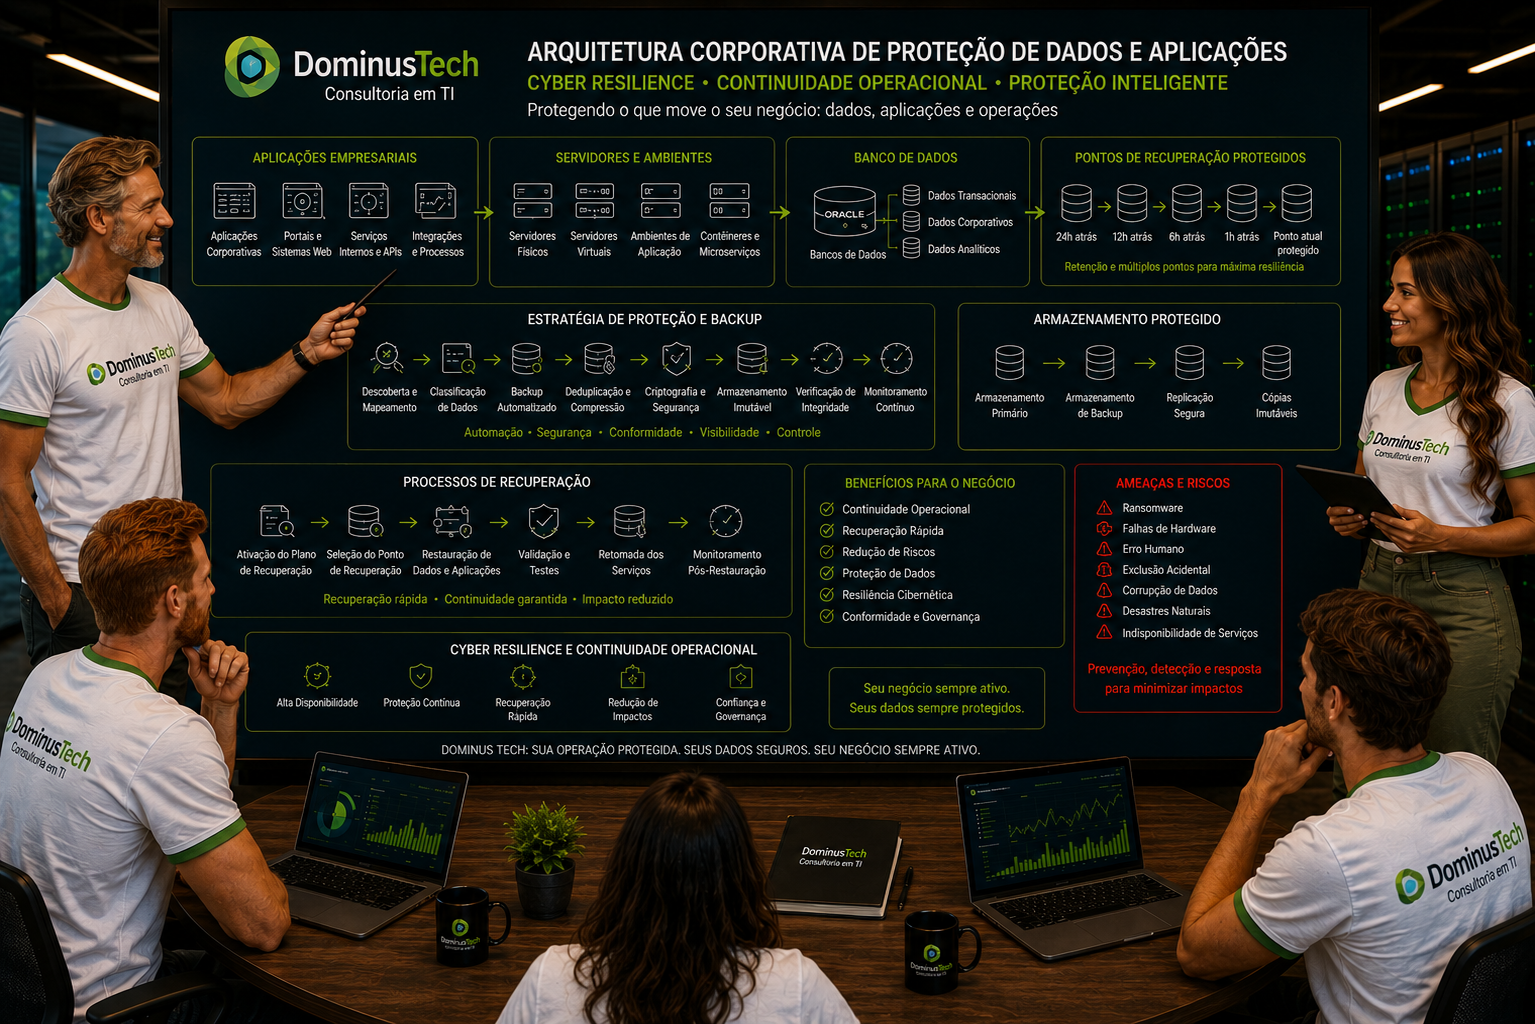
Veeam Recuperação Limpa Ransomware: como recuperar dados sem reinfecção
Veeam Recuperação Limpa Ransomware é a abordagem utilizada para recuperar dados e aplicações após um ataque de ransomware reduzindo o risco de devolver malware ao ambiente de produção. Em vez de simplesmente escolher o backup mais recente e restaurá-lo, a recuperação limpa envolve identificar um ponto de restauração confiável, analisar o conteúdo do backup, validar a integridade do ambiente recuperado e somente então permitir seu retorno à produção.
Essa diferença é fundamental porque um backup concluído com sucesso não significa necessariamente que o ponto de recuperação esteja livre de comprometimento. Um atacante pode permanecer no ambiente durante dias ou semanas antes da criptografia dos dados se tornar evidente. Dessa forma, o ponto mais recente disponível pode ter sido criado depois que o comprometimento já ocorreu.
O Veeam Backup & Replication oferece mecanismos de Malware Detection e Secure Restore para analisar pontos de restauração antes da recuperação. O Secure Restore pode utilizar Veeam Threat Hunter, software antivírus de terceiros e regras YARA para verificar a presença de atividade maliciosa.
O que é Veeam Recuperação Limpa Ransomware?
Veeam Recuperação Limpa Ransomware é um processo de recuperação orientado à segurança, no qual o objetivo não é apenas recuperar os dados, mas recuperar uma versão confiável do workload sem reintroduzir arquivos maliciosos, indicadores de comprometimento ou outros artefatos associados ao ataque.
O processo normalmente envolve:
- identificação do incidente;
- análise da linha do tempo do ataque;
- identificação de possíveis pontos de comprometimento;
- seleção de candidatos a pontos de restauração;
- análise dos backups;
- validação do ponto de recuperação;
- restauração em ambiente controlado;
- varredura por malware;
- validação técnica da aplicação;
- validação de segurança;
- reconexão controlada à produção.
O conceito central é simples: recuperar primeiro em condições controladas e somente depois devolver o workload ao ambiente produtivo.
Por que não basta restaurar o backup mais recente?
Durante um ataque de ransomware, o momento em que a criptografia se torna visível não necessariamente corresponde ao momento em que o invasor entrou no ambiente.
Se o atacante permaneceu dentro da infraestrutura durante vários dias, backups criados durante esse período podem conter arquivos alterados, credenciais comprometidas, ferramentas maliciosas ou outros sinais de comprometimento.
Backup bem-sucedido não significa backup limpo
Um job de backup pode terminar com sucesso mesmo que os arquivos protegidos já estejam comprometidos. O mecanismo de backup registra e protege os dados que existem naquele momento; ele não transforma automaticamente esses dados em uma versão confiável do sistema.
O ponto de recuperação precisa ser investigado
Por isso, a seleção do restore point deve considerar o momento provável do comprometimento, os eventos observados pela equipe de segurança e os resultados das ferramentas de detecção.
O recurso Scan Backup do Veeam pode ser utilizado para localizar o último ponto de restauração limpo após um ataque ou quando a data exata do incidente é desconhecida.
Recuperação limpa começa antes do ransomware
Uma recuperação confiável não pode ser construída durante o incidente. Ela precisa ser preparada antes.
Isso significa possuir:
- backups independentes;
- pontos de recuperação suficientes;
- retenção adequada;
- cópias imutáveis;
- cópias off-site;
- controles de acesso;
- MFA;
- monitoramento;
- detecção de malware;
- procedimentos documentados;
- testes de recuperação.
A própria estratégia de ransomware da Veeam é estruturada em três pilares: proteger, detectar e recuperar, combinando dados imutáveis e isolados com detecção e recuperação limpa.
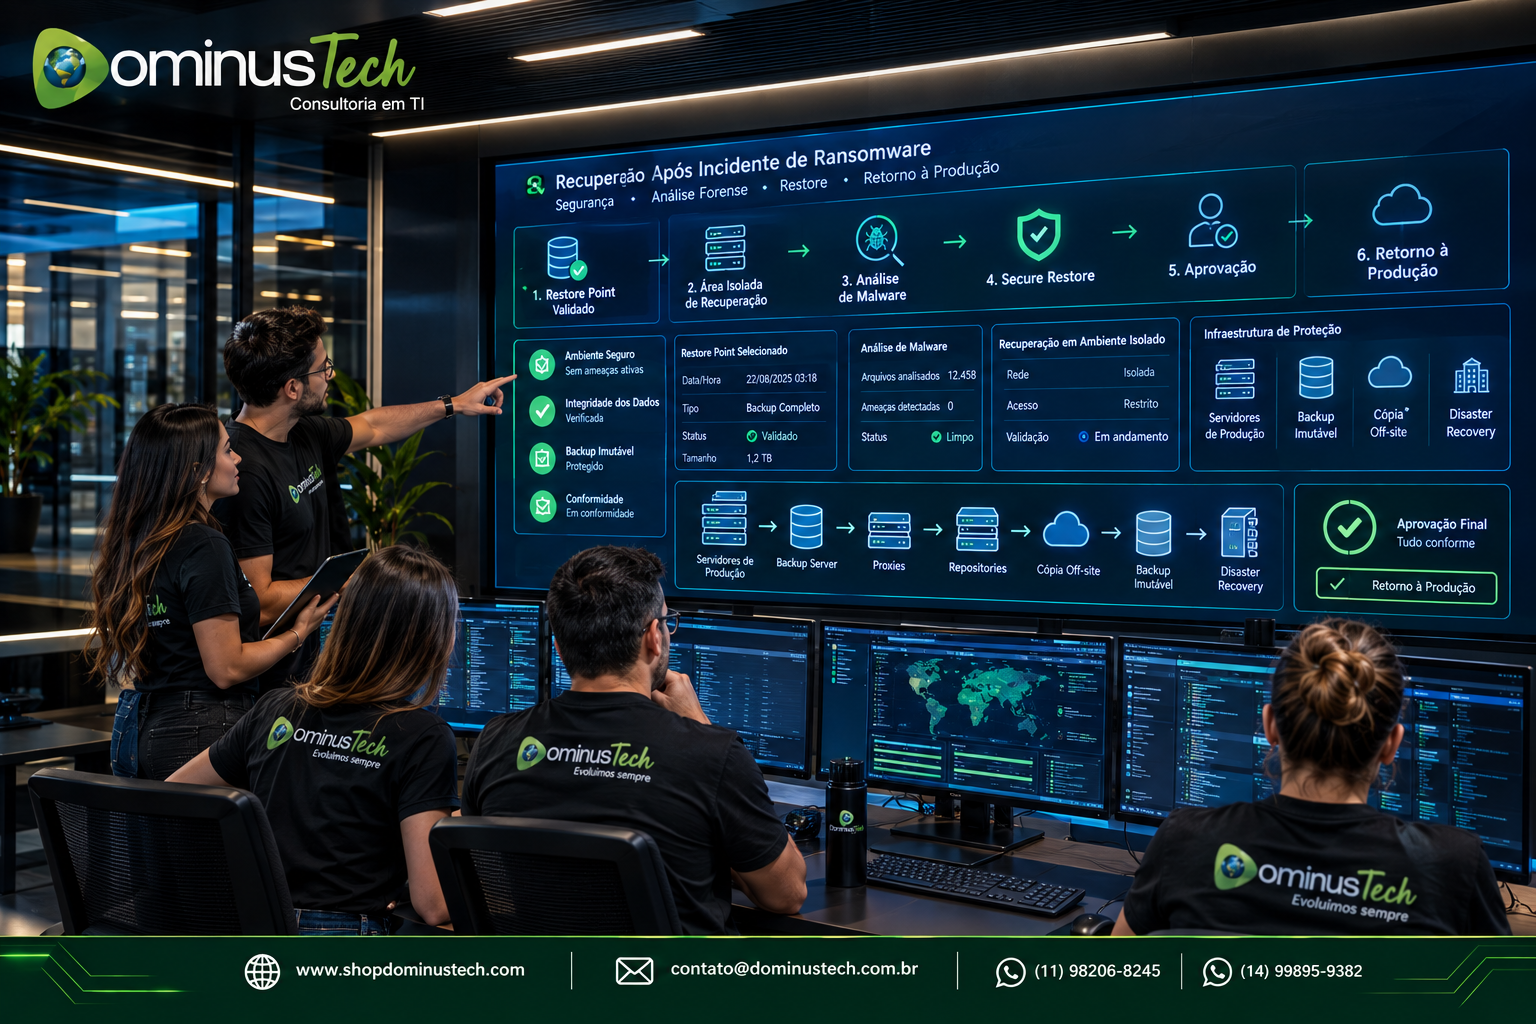
SUGESTÃO DE IMAGEM 1: Ilustração conceitual de uma recuperação limpa após ransomware, mostrando uma linha do tempo do ataque, vários restore points e a seleção de um ponto anterior ao comprometimento. Em seguida, representar a passagem pelo processo de análise, Secure Restore, validação e retorno controlado à produção. Visual corporativo enterprise, tecnológico e sofisticado, sem logotipos de terceiros. Inserir exclusivamente o logotipo oficial da Dominus Tech.
Veeam Secure Restore: uma das principais ferramentas para recuperação limpa
O Secure Restore permite verificar pontos de restauração quanto à atividade de malware antes que a máquina seja devolvida ao ambiente de produção.
Na versão atual do Veeam Backup & Replication, o Secure Restore pode utilizar diferentes mecanismos de análise:
- Veeam Threat Hunter;
- software antivírus de terceiros;
- YARA.
O recurso está disponível em diferentes operações de recuperação, incluindo Instant Recovery, Instant Disk Recovery, Virtual Disk Restore, Entire VM Restore, restore para Microsoft Azure, Amazon EC2, Google Compute Engine e Disk Export, para máquinas Windows e Linux nos cenários suportados.
O que acontece durante o Secure Restore?
Durante o processo, os discos da máquina são montados no mount server e uma sessão de análise é iniciada. Se nenhuma atividade maliciosa for detectada, a recuperação pode prosseguir. Se houver detecção, o processo pode ser interrompido ou executado com restrições, conforme a configuração escolhida, e o evento de malware é registrado.
Veeam Threat Hunter na recuperação contra ransomware
O Veeam Threat Hunter é um dos mecanismos que podem ser utilizados pelo Secure Restore para procurar sinais de malware durante a recuperação.
Na prática, ele acrescenta uma etapa de segurança ao processo de restore.
Por que essa etapa é importante?
Sem uma análise, a recuperação tradicional pode devolver ao ambiente um workload que contém arquivos maliciosos ou outros indicadores associados ao comprometimento.
Com a análise, o restore passa a fazer parte de um processo de validação antes do retorno à produção.
Continuar a análise após a primeira detecção
A configuração do Secure Restore pode permitir que a análise continue nos demais arquivos mesmo depois da primeira ocorrência de malware. Isso ajuda a produzir uma visão mais abrangente do conteúdo potencialmente comprometido.
YARA na recuperação limpa
As regras YARA podem ser utilizadas como mecanismo adicional de análise durante o Secure Restore.
Isso é especialmente relevante em processos nos quais a equipe de segurança possui regras específicas para identificar determinados padrões de malware ou artefatos associados a uma ameaça.
A documentação atual do Veeam permite utilizar YARA durante sessões de Secure Restore para detectar atividade de malware.
Quando YARA pode ser interessante?
- investigações de incidentes;
- ameaças específicas;
- indicadores conhecidos;
- processos de threat hunting;
- validação de restore points;
- ambientes com requisitos avançados de segurança.
Malware Detection no Veeam Backup & Replication
A recuperação limpa não precisa começar somente no momento em que o administrador executa um restore.
O Veeam Backup & Replication possui mecanismos de Malware Detection que podem analisar dados de backup e identificar atividade suspeita ou workloads potencialmente infectados.
Entre os recursos disponíveis estão:
- análise de atividade em dados indexados;
- Scan Backup;
- Secure Restore;
- Veeam Threat Hunter;
- antivírus de terceiros;
- YARA;
- varreduras proativas baseadas em assinaturas;
- integração com soluções de segurança por meio da Incident API;
- eventos de detecção;
- relatórios de malware;
- classificação de workloads como Suspicious ou Infected;
- marcação de restore points como Infected ou Clean.
Esses recursos permitem transformar a análise de malware em uma atividade integrada ao ciclo de proteção e recuperação dos dados.
Como identificar o último backup limpo
Uma das perguntas mais importantes durante um incidente é: qual é o último ponto de recuperação confiável?
Essa pergunta não deve ser respondida simplesmente escolhendo o backup mais recente.
1. Determine a janela provável do ataque
Utilize informações provenientes do SOC, EDR, SIEM, antivírus, firewall, logs e investigação forense para estabelecer uma janela provável de comprometimento.
2. Liste os restore points disponíveis
Identifique os pontos de recuperação anteriores, durante e posteriores à janela suspeita.
3. Analise os candidatos
Utilize os recursos de Malware Detection e Scan Backup para procurar atividade suspeita.
4. Escolha um ponto candidato
O ponto selecionado deve ser suficientemente anterior ao comprometimento e, ao mesmo tempo, recente o bastante para atender aos requisitos do negócio.
5. Faça a recuperação em isolamento
Antes de conectar o workload novamente à produção, realize uma recuperação controlada.
O Scan Backup foi projetado, entre outros objetivos, para encontrar o último restore point limpo após um ataque ou quando o momento do ataque não é conhecido.
Recuperação isolada antes da produção
Um dos princípios mais importantes da recuperação limpa é evitar que o workload restaurado seja imediatamente conectado à rede de produção.
O objetivo é criar uma espécie de zona de quarentena onde o sistema possa ser analisado antes de voltar a interagir com usuários, servidores, diretórios e aplicações corporativas.
Ambiente de recuperação
O ambiente deve permitir que a equipe valide:
- arquivos;
- processos;
- serviços;
- eventos;
- contas;
- conectividade;
- aplicações;
- indicadores de comprometimento.
Rede controlada
O workload recuperado deve permanecer isolado até que a equipe responsável considere o sistema seguro para integração.
Validação de segurança
A equipe de segurança deve participar da decisão de retorno quando o incidente envolver comprometimento significativo da infraestrutura.
Recuperação limpa não é apenas uma varredura antivírus
Uma recuperação realmente confiável precisa combinar múltiplas camadas.
O antivírus é apenas uma delas.
Camada 1 — Histórico do incidente
Determine quando o comprometimento provavelmente começou.
Camada 2 — Restore point
Escolha um ponto de recuperação compatível com a investigação.
Camada 3 — Malware Detection
Analise o conteúdo do backup.
Camada 4 — Secure Restore
Analise novamente o conteúdo durante o processo de recuperação.
Camada 5 — Validação técnica
Verifique se a aplicação funciona.
Camada 6 — Validação de segurança
Verifique indicadores de comprometimento e comportamento anômalo.
Camada 7 — Retorno controlado
Somente depois das validações o workload deve retornar à produção.
O papel da imutabilidade na recuperação contra ransomware
Uma recuperação limpa depende da existência de pontos de recuperação confiáveis. Se o ransomware conseguir apagar ou alterar os backups, a capacidade de recuperação pode ser comprometida.
Por isso, a imutabilidade é uma camada fundamental de uma arquitetura de proteção contra ransomware.
O que a imutabilidade protege?
A imutabilidade impede que determinados dados de backup sejam alterados ou excluídos durante o período protegido, conforme o tipo de repositório e a configuração utilizada.
Imutabilidade não significa que o ponto está limpo
Esse ponto é importante: um backup imutável pode continuar contendo malware.
A imutabilidade protege o backup contra alteração e exclusão. Ela não determina automaticamente se os dados armazenados são seguros para recuperação.
Por isso, uma arquitetura de ransomware precisa combinar imutabilidade + detecção + validação + recuperação limpa.
3-2-1 e recuperação limpa
A estratégia de recuperação limpa também depende da existência de múltiplas cópias de proteção.
Uma arquitetura baseada no princípio 3-2-1 pode fornecer maior quantidade de candidatos para recuperação e reduzir a dependência de uma única cópia.
Três cópias
Mais de uma cópia reduz o risco de perda total.
Duas mídias
A diversidade de armazenamento reduz dependências tecnológicas.
Uma cópia fora do site
Protege contra eventos que comprometem a localização principal.
Imutabilidade ou isolamento
Uma cópia protegida contra alteração acrescenta uma camada importante contra ransomware.
Backup Copy e recuperação limpa
O Backup Copy pode desempenhar um papel importante na criação de uma estratégia com múltiplas cópias.
Uma cópia secundária pode ser utilizada como alternativa caso os restore points locais estejam comprometidos ou indisponíveis.
Por que manter mais de um destino?
Porque a investigação pode demonstrar que determinados backups não são confiáveis.
Quanto maior a diversidade das cópias, maior a possibilidade de encontrar um ponto válido para recuperação.
Backup local + cópia protegida
Essa combinação pode equilibrar velocidade de recuperação e proteção contra comprometimento.
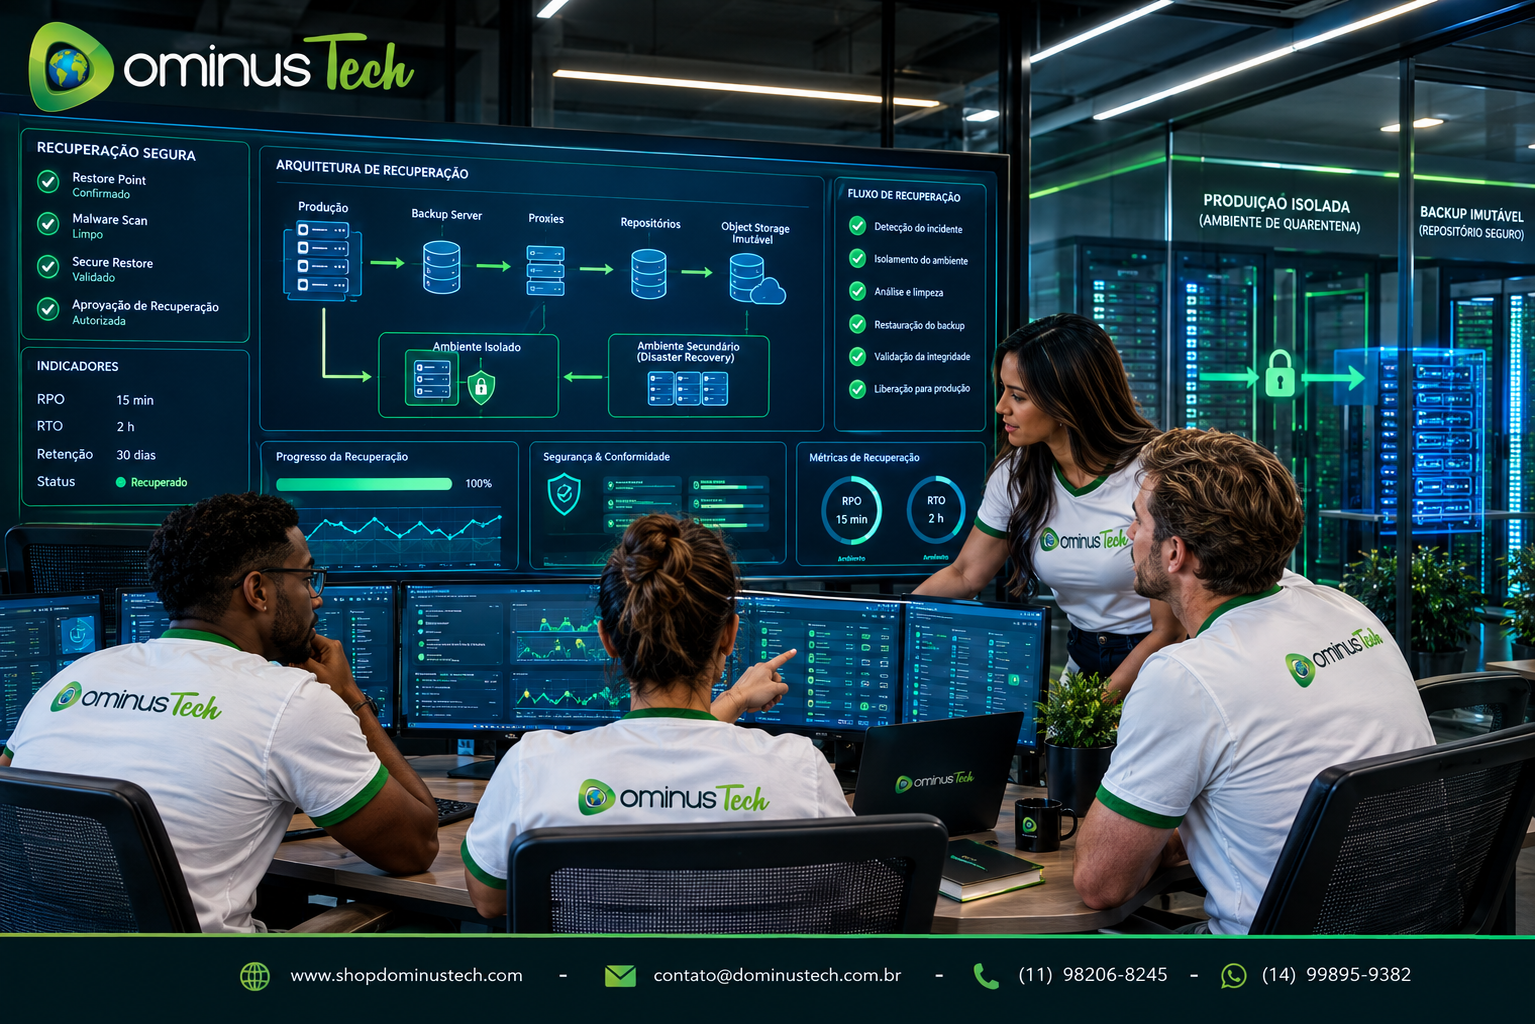
Como funciona uma recuperação limpa passo a passo
Etapa 1 — Isolar o incidente
Antes de restaurar, contenha a propagação do ataque e evite que workloads comprometidos continuem contaminando o ambiente.
Etapa 2 — Preservar evidências
Quando necessário, preserve logs e evidências para investigação de segurança.
Etapa 3 — Construir a linha do tempo
Determine quando o ataque provavelmente começou e quais sistemas foram afetados.
Etapa 4 — Identificar restore points
Liste os pontos disponíveis antes e durante a janela de comprometimento.
Etapa 5 — Executar Scan Backup
Analise os candidatos para encontrar sinais de malware.
Etapa 6 — Selecionar o ponto candidato
Escolha um restore point que combine confiabilidade e necessidade operacional.
Etapa 7 — Recuperar em ambiente controlado
Evite a reconexão imediata com a produção.
Etapa 8 — Executar Secure Restore
Use os mecanismos de análise disponíveis.
Etapa 9 — Validar aplicação
Confirme que serviços e dependências funcionam.
Etapa 10 — Validar segurança
Confirme que não existem indicadores relevantes de comprometimento.
Etapa 11 — Reconectar
Somente depois das validações necessárias, permita o retorno à produção.
Etapa 12 — Monitorar
Continue acompanhando o workload após a recuperação.
SUGESTÃO DE IMAGEM 2: Fluxograma corporativo detalhado mostrando as 12 etapas de uma recuperação limpa contra ransomware: contenção, investigação, linha do tempo, seleção do restore point, Scan Backup, Secure Restore, recuperação isolada, validação da aplicação, validação de segurança, aprovação, retorno à produção e monitoramento. Visual enterprise premium, com elementos de segurança cibernética e continuidade de negócios. Não utilizar logos de terceiros. Inserir exclusivamente o logotipo oficial da Dominus Tech.
Secure Restore e as opções de comportamento diante de malware
O processo de Secure Restore não precisa ser tratado como uma decisão binária de “restaurar ou não restaurar”. Dependendo do cenário e da operação de recuperação, o Veeam permite configurar comportamentos quando uma ameaça é detectada.
Em determinados fluxos de recuperação de máquinas virtuais, por exemplo, é possível prosseguir com a recuperação mantendo adaptadores de rede desabilitados ou abortar a recuperação.
Recuperar com rede desabilitada
Pode ser útil quando a equipe precisa analisar o sistema recuperado sem permitir comunicação imediata com a rede corporativa.
Abortar recuperação
Pode ser apropriado quando a prioridade é impedir que um ponto identificado como comprometido avance no processo de recuperação.
A decisão deve fazer parte do procedimento de resposta a incidentes da empresa.
Como validar se uma recuperação está realmente limpa?
A validação deve ser multidisciplinar.
Validação de arquivos
Verifique arquivos críticos e estruturas esperadas.
Validação de processos
Analise processos e serviços executados após a inicialização.
Validação de rede
Confirme quais conexões estão sendo realizadas.
Validação de identidade
Verifique contas, privilégios e mecanismos de autenticação.
Validação de aplicação
Confirme que a aplicação atende aos requisitos funcionais.
Validação de segurança
Verifique indicadores de comprometimento conhecidos e suspeitos.
Validação pelo negócio
Em sistemas críticos, usuários-chave devem confirmar que a aplicação está operacional.
Recuperação limpa para máquinas virtuais
Máquinas virtuais são um dos principais cenários de recuperação em ambientes Veeam.
O processo pode envolver:
- Entire VM Restore;
- Instant Recovery;
- Virtual Disk Restore;
- Disk Export;
- recuperação para infraestrutura alternativa.
O Veeam Backup & Replication 13 inclui a configuração de Secure Restore nos fluxos de recuperação de máquinas virtuais suportados.
VMware
Em ambientes VMware, o ponto de recuperação deve ser validado antes da reintegração à produção.
Hyper-V
O mesmo princípio deve ser aplicado em ambientes Hyper-V.
Cloud
Nos cenários suportados, Secure Restore também pode ser utilizado durante determinadas recuperações para Microsoft Azure, Amazon EC2 e Google Compute Engine.
Recuperação limpa para servidores físicos
O ransomware não afeta apenas máquinas virtuais.
Servidores físicos também podem precisar de recuperação após comprometimento do sistema operacional, criptografia de arquivos ou perda de integridade.
Nesses cenários, a estratégia deve considerar:
- ponto de recuperação;
- hardware de destino;
- drivers;
- aplicações;
- identidade;
- rede;
- Secure Restore;
- validação antes da produção.
Recuperação limpa de aplicações empresariais
Recuperar o sistema operacional não significa necessariamente recuperar a aplicação.
Aplicações empresariais podem depender de:
- bancos de dados;
- serviços de autenticação;
- servidores de arquivos;
- DNS;
- Active Directory;
- APIs;
- filas;
- serviços externos.
Dependências devem ser consideradas
Uma recuperação limpa precisa levar em conta a ordem de recuperação dos componentes.
Recuperar um servidor de aplicação antes do banco de dados correspondente pode gerar um sistema tecnicamente ativo, mas funcionalmente indisponível.
Recuperação limpa e RPO
O RPO continua sendo relevante durante um ataque.
Entretanto, o melhor restore point não é necessariamente o mais recente.
Em um cenário normal, a prioridade pode ser minimizar a perda de dados. Em um cenário de ransomware, a prioridade passa a ser encontrar o ponto mais recente que também seja confiável.
RPO operacional
Representa a perda de dados aceitável em condições normais.
RPO durante incidente
Pode ser necessário aceitar uma perda maior para recuperar uma versão comprovadamente anterior ao comprometimento.
Essa possibilidade deve fazer parte do planejamento de continuidade.
Recuperação limpa e RTO
A análise de segurança não deve eliminar a necessidade de velocidade.
Por isso, uma arquitetura madura precisa preparar o processo de validação antes do incidente.
Runbooks
Defina previamente quem seleciona o restore point, quem executa a recuperação e quem autoriza o retorno.
Automação
Automatize etapas repetitivas quando apropriado.
Testes
Execute exercícios de recuperação para descobrir quanto tempo o processo realmente leva.
A Veeam também destaca a importância de testar planos de recuperação, porque planos não exercitados podem falhar sob pressão.
Recuperação limpa e SureBackup
O conceito de recuperação limpa pode ser complementado por mecanismos de verificação automatizada.
A documentação do Secure Restore informa que a análise de malware também pode ser utilizada regularmente em jobs SureBackup nos cenários suportados.
Validação periódica
Em vez de esperar um incidente para descobrir que um backup não funciona, a empresa pode incorporar validações ao ciclo operacional.
Detecção antecipada
A análise recorrente pode ajudar a identificar sinais de comprometimento antes de uma crise de recuperação.
Recuperação limpa e indicadores de comprometimento
Malware não é o único sinal relevante.
Um ambiente pode apresentar indicadores de comprometimento que não sejam classificados diretamente como malware.
A documentação atual do Veeam descreve Indicators of Compromise como elementos que, embora não sejam necessariamente malware, podem indicar risco de segurança quando aparecem de maneira inesperada. Esses indicadores são relacionados à matriz MITRE ATT&CK.
Por que isso importa?
Uma recuperação limpa deve considerar o contexto do ataque e não somente a presença de um arquivo reconhecido como malware.
Não reconecte imediatamente o workload recuperado
Uma das decisões mais importantes durante um incidente é controlar o momento da reconexão.
O workload recuperado deve permanecer isolado enquanto:
- o restore point é validado;
- o malware scan é concluído;
- os serviços são analisados;
- as credenciais são revisadas;
- a equipe de segurança avalia o sistema;
- as dependências são verificadas.
Somente depois dessas etapas deve ocorrer a integração gradual com a produção.
Credenciais durante a recuperação contra ransomware
Uma recuperação limpa pode falhar mesmo quando os dados estão corretos se as credenciais do ambiente continuarem comprometidas.
Durante um incidente, considere:
- reset de credenciais privilegiadas;
- revisão de contas administrativas;
- revisão de tokens e sessões;
- MFA;
- privilégio mínimo;
- credenciais específicas para infraestrutura de backup;
- monitoramento de acessos.
Backup Administrator
O acesso aos recursos de Malware Detection deve ser restrito de acordo com as funções administrativas definidas no Veeam. A documentação atual indica que o Backup Administrator possui acesso completo a essa funcionalidade, enquanto outros papéis possuem capacidades mais limitadas.
Recuperação limpa exige coordenação entre TI e Segurança
Ransomware não deve ser tratado exclusivamente como um problema da equipe de backup.
Uma recuperação empresarial envolve pelo menos:
- infraestrutura;
- backup;
- segurança;
- redes;
- sistemas;
- banco de dados;
- aplicações;
- gestão;
- negócio.
TI
Responsável pela recuperação técnica.
Segurança
Responsável pela avaliação do comprometimento e autorização de determinadas etapas.
Aplicações
Responsável pela validação funcional.
Negócio
Responsável por confirmar a prioridade e o impacto operacional.
Plano de recuperação limpa contra ransomware
Uma política empresarial pode estabelecer um procedimento como o seguinte:
| Etapa | Responsável principal | Objetivo |
|---|---|---|
| Contenção | Segurança | Impedir propagação |
| Investigação | Segurança | Determinar janela do ataque |
| Seleção | Backup + Segurança | Identificar restore point |
| Scan Backup | Backup | Analisar candidatos |
| Restore isolado | Backup | Recuperar sem exposição à produção |
| Secure Restore | Backup + Segurança | Verificar malware |
| Validação | Aplicação | Confirmar funcionamento |
| Aprovação | Segurança | Autorizar retorno |
| Reconexão | Infraestrutura | Retornar à produção |
| Monitoramento | TI + Segurança | Detectar novo comportamento anômalo |
Principais erros na recuperação de ransomware
Restaurar o backup mais recente sem análise
O ponto mais recente pode estar contaminado.
Desativar a segurança para ganhar velocidade
A pressa pode devolver o comprometimento à produção.
Restaurar diretamente na rede corporativa
Isso aumenta o risco de propagação.
Não investigar a data do ataque
Sem uma linha do tempo, a seleção do restore point fica comprometida.
Confiar em uma única cópia
Uma arquitetura resiliente precisa de cópias independentes.
Não testar a recuperação
O primeiro teste não deveria acontecer durante uma crise.
Ignorar credenciais
Dados limpos não resolvem uma infraestrutura de identidade ainda comprometida.
Não envolver Segurança
A recuperação de ransomware deve ser coordenada com a equipe responsável por segurança.
Como preparar o ambiente Veeam para recuperação limpa
1. Implemente imutabilidade
Mantenha pelo menos uma cópia protegida contra alteração e exclusão durante o período definido.
2. Mantenha cópias independentes
Não concentre toda a estratégia em um único repository.
3. Mantenha cópia off-site
Proteja-se contra comprometimento do site principal.
4. Configure Malware Detection
Use os mecanismos disponíveis para identificar atividade suspeita.
5. Planeje Secure Restore
Defina como os restores serão analisados antes do retorno à produção.
6. Documente a resposta
Crie procedimentos específicos para incidentes de ransomware.
7. Teste
Execute simulações periódicas.
Veeam Recuperação Limpa Ransomware em ambientes críticos
Quanto maior a criticidade do ambiente, maior deve ser o rigor da estratégia de recuperação.
ERP
O restore deve considerar banco de dados, aplicação, autenticação e dependências.
Banco de dados
A recuperação precisa preservar consistência e validar o estado da aplicação.
Servidores de arquivos
O volume de dados pode tornar a seleção e validação do restore point especialmente relevante.
Infraestrutura de identidade
Active Directory e outros componentes de identidade exigem atenção especial durante um incidente.
Ambientes híbridos
A recuperação pode precisar ocorrer em uma localização alternativa.
Veeam Recuperação Limpa Ransomware e continuidade de negócios
A recuperação limpa é uma parte da estratégia de continuidade, mas não deve ser confundida com todo o plano de disaster recovery.
Uma estratégia completa pode envolver:
- backup;
- imutabilidade;
- ransomware detection;
- clean recovery;
- replicação;
- disaster recovery;
- orquestração;
- testes;
- comunicação de crise.
A recuperação limpa responde principalmente à pergunta: como recuperar uma versão confiável dos dados sem reintroduzir a ameaça?
O disaster recovery responde a uma pergunta mais ampla: como restaurar os serviços empresariais após uma interrupção grave?
Veeam Recuperação Limpa Ransomware com a Dominus Tech
A implementação de uma estratégia de recuperação limpa exige mais do que habilitar uma opção no assistente de restore. É necessário avaliar arquitetura, retenção, cópias, imutabilidade, segurança, processos e capacidade de recuperação.
Assessment
A Dominus Tech pode avaliar a infraestrutura existente, os workloads protegidos, os repositories, as políticas de retenção e os riscos associados ao ambiente.
Arquitetura de proteção
A estratégia pode contemplar backup local, Backup Copy, cópia off-site, object storage e repositórios imutáveis.
Segurança
Podem ser avaliados MFA, RBAC, segmentação, credenciais, isolamento e hardening da infraestrutura.
Recuperação
Os procedimentos podem ser estruturados para seleção de restore points, recuperação isolada, Secure Restore e validação.
Testes
Simulações permitem identificar problemas antes que a empresa precise executar uma recuperação durante um incidente real.
Documentação
Runbooks podem definir responsabilidades, critérios de aprovação, sequência de recuperação e procedimentos de retorno à produção.
Checklist de Veeam Recuperação Limpa Ransomware
- Existe uma política específica para ransomware?
- Os backups críticos possuem imutabilidade?
- Existe pelo menos uma cópia off-site?
- As cópias estão protegidas contra comprometimento das credenciais de produção?
- O ambiente possui MFA?
- Existe segmentação de rede?
- Os workloads possuem classificação de criticidade?
- Os RPOs estão definidos?
- Os RTOs estão definidos?
- Existe retenção suficiente para investigar ataques com dwell time prolongado?
- O Malware Detection está configurado?
- O Scan Backup é utilizado?
- O Secure Restore faz parte do processo?
- Existe um mount server adequado?
- Existem regras YARA quando necessárias?
- Existe antivírus ou mecanismo de segurança complementar?
- Existe ambiente isolado para recuperação?
- As aplicações são validadas após o restore?
- A equipe de segurança participa da aprovação?
- As credenciais são revisadas após um incidente?
- O processo de recuperação é documentado?
- O processo é testado periodicamente?
Conclusão
Veeam Recuperação Limpa Ransomware representa uma mudança importante na forma de pensar a recuperação de dados. Depois de um ataque, não basta perguntar qual é o backup mais recente. É necessário perguntar qual é o ponto de recuperação mais recente e confiável.
Essa abordagem combina investigação do incidente, seleção adequada do restore point, Malware Detection, Scan Backup, Secure Restore, análise por Veeam Threat Hunter, antivírus ou YARA, recuperação isolada, validação da aplicação e aprovação antes do retorno à produção.
A imutabilidade, as cópias off-site e a arquitetura 3-2-1 ajudam a preservar opções de recuperação, mas não substituem a análise de segurança. Da mesma forma, uma ferramenta de detecção não substitui planejamento, testes e procedimentos de resposta.
Em um ambiente empresarial, a verdadeira maturidade está em conseguir recuperar rapidamente sem recuperar também o problema.
Links Relacionados
- Veeam Ransomware Recovery
- Veeam Cyber Resilience
- Backup Imutável
- Air-Gapped Backup
- Veeam Backup & Replication
- Veeam Melhores Práticas Backup & Replication
- Veeam RPO e RTO
- Veeam Plano de Disaster Recovery
- Veeam Testes de Disaster Recovery
- Veeam Recovery Orchestrator
- Veeam Consultoria
- Veeam Implementação
Recursos Oficiais
- Veeam — Secure Restore
- Veeam — Malware Detection
- Veeam — Scan Backup
- Veeam — Como funciona o Secure Restore
- Veeam — YARA Scan para Secure Restore
- Veeam — Veeam Threat Hunter durante o Restore
- Veeam — General Security Considerations
- Veeam — Proteção e Recuperação contra Ransomware
- Veeam — Backup & Recovery
- Veeam — Data Recovery
FAQ — Perguntas Frequentes
O que é recuperação limpa contra ransomware?
É o processo de recuperar dados a partir de um ponto confiável e validar o conteúdo antes de devolvê-lo à produção, reduzindo o risco de reinfecção.
Por que não devo restaurar simplesmente o backup mais recente?
Porque o atacante pode ter comprometido o ambiente antes de o ransomware se tornar evidente. Backups criados durante a permanência do invasor podem conter dados ou artefatos comprometidos.
O Veeam consegue identificar um backup limpo?
O Veeam oferece recursos como Scan Backup e Malware Detection para analisar restore points e auxiliar na identificação de pontos suspeitos ou potencialmente limpos.
O que é Secure Restore?
É um recurso que permite verificar dados de um restore point quanto à atividade de malware antes da recuperação para produção. Ele pode utilizar Veeam Threat Hunter, antivírus de terceiros ou YARA.
O Secure Restore substitui o antivírus?
Não. O Secure Restore é uma camada de análise durante a recuperação. A estratégia de segurança deve considerar também os controles existentes no ambiente, monitoramento, EDR, SIEM, políticas de acesso e resposta a incidentes.
O que é Veeam Threat Hunter?
É um mecanismo de detecção baseado em assinaturas que pode ser utilizado pelo Secure Restore e por outros recursos de análise de malware.
Posso usar YARA na recuperação?
Sim. O Veeam Backup & Replication permite utilizar regras YARA como mecanismo de análise durante o Secure Restore nos cenários suportados.
Imutabilidade garante que o backup está limpo?
Não. Imutabilidade protege o backup contra alteração ou exclusão durante o período configurado, mas não significa que o conteúdo não tenha sido comprometido antes de ser armazenado.
Preciso de uma cópia off-site?
Para uma estratégia empresarial resiliente, manter uma cópia fora do site principal reduz o risco associado à perda ou comprometimento da infraestrutura de produção e backup local.
O restore deve ser feito diretamente na produção?
Em uma recuperação associada a ransomware, é recomendável validar o ponto de recuperação em ambiente controlado antes de reconectá-lo à produção.
Quanto tempo deve durar a retenção dos backups?
Depende do risco, requisitos do negócio, compliance e possibilidade de ataques com permanência prolongada. A retenção deve permitir investigar o incidente e encontrar um ponto anterior ao comprometimento.
O que acontece se o ransomware também atingir os backups?
Por isso a arquitetura deve combinar cópias independentes, imutabilidade, isolamento, cópias off-site e controles de acesso. A estratégia não deve depender de um único repository.
Quem deve aprovar o retorno à produção?
Em incidentes relevantes, a decisão deve envolver infraestrutura, segurança e responsáveis pelas aplicações, seguindo o plano de resposta a incidentes da organização.
A recuperação limpa também deve ser testada?
Sim. O processo precisa ser exercitado para validar tempo de recuperação, disponibilidade dos restore points, procedimentos de segurança e responsabilidades.
A Dominus Tech pode ajudar a estruturar uma estratégia de recuperação limpa?
Sim. A Dominus Tech pode apoiar assessment, arquitetura Veeam, imutabilidade, políticas de backup, proteção contra ransomware, procedimentos de recuperação, testes e documentação operacional.
Equipe Dominus Tech acompanhando uma estratégia de proteção de dados, backup, recuperação e continuidade operacional para ambientes corporativos.