Veeam Plano de Disaster Recovery: como criar um plano de recuperação empresarial
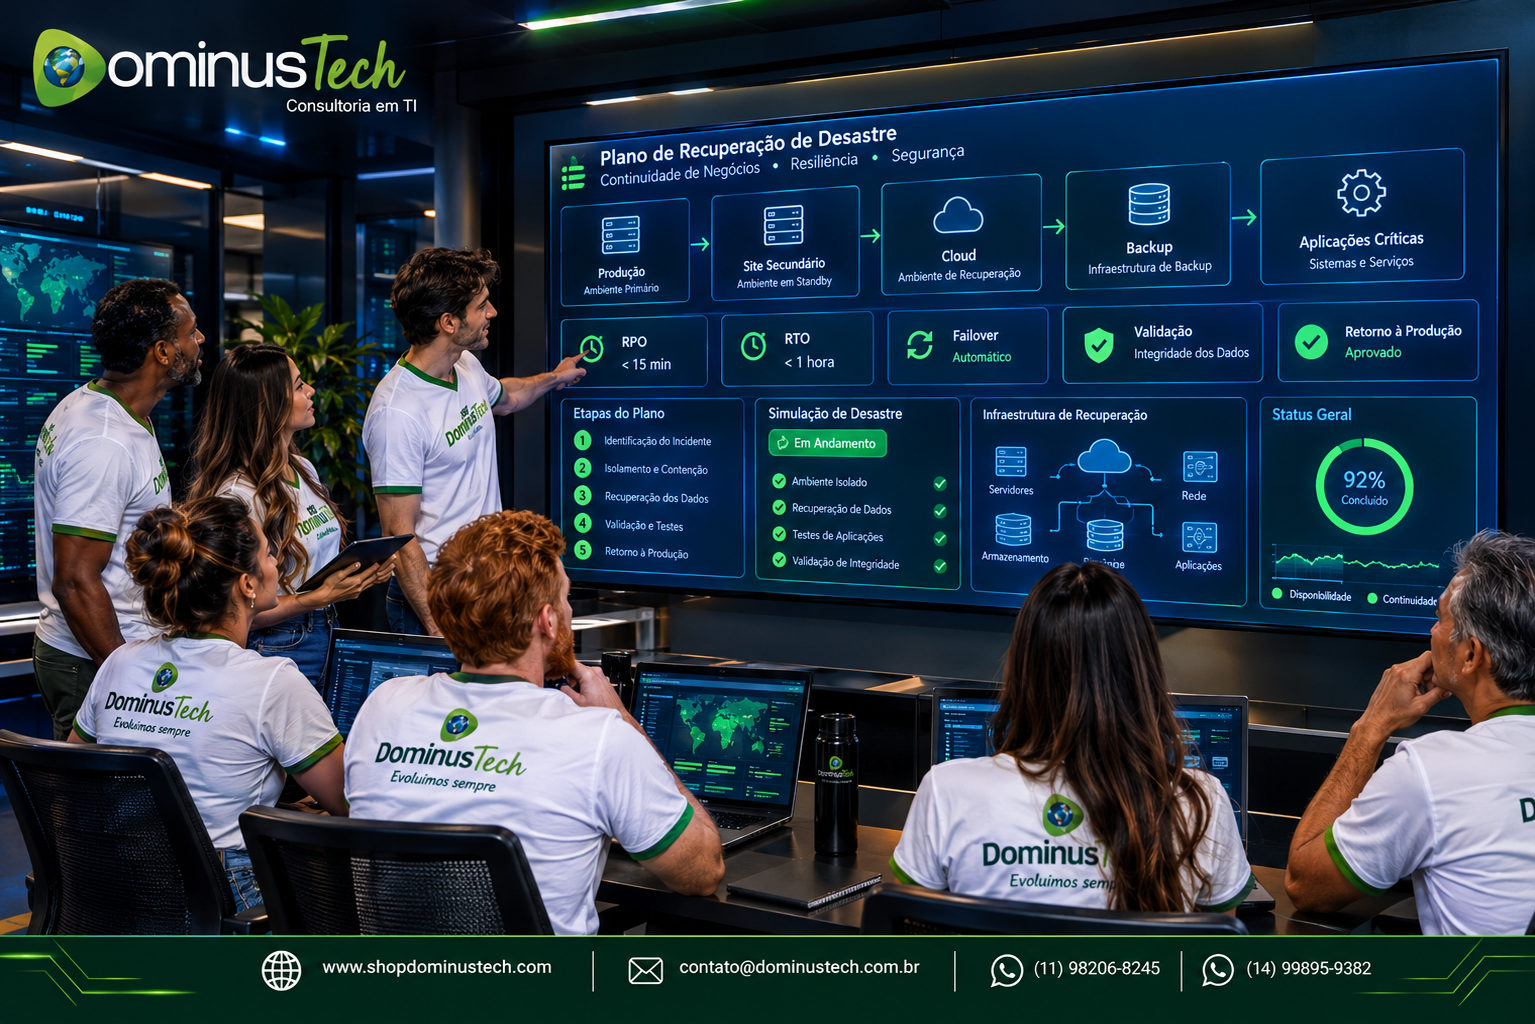
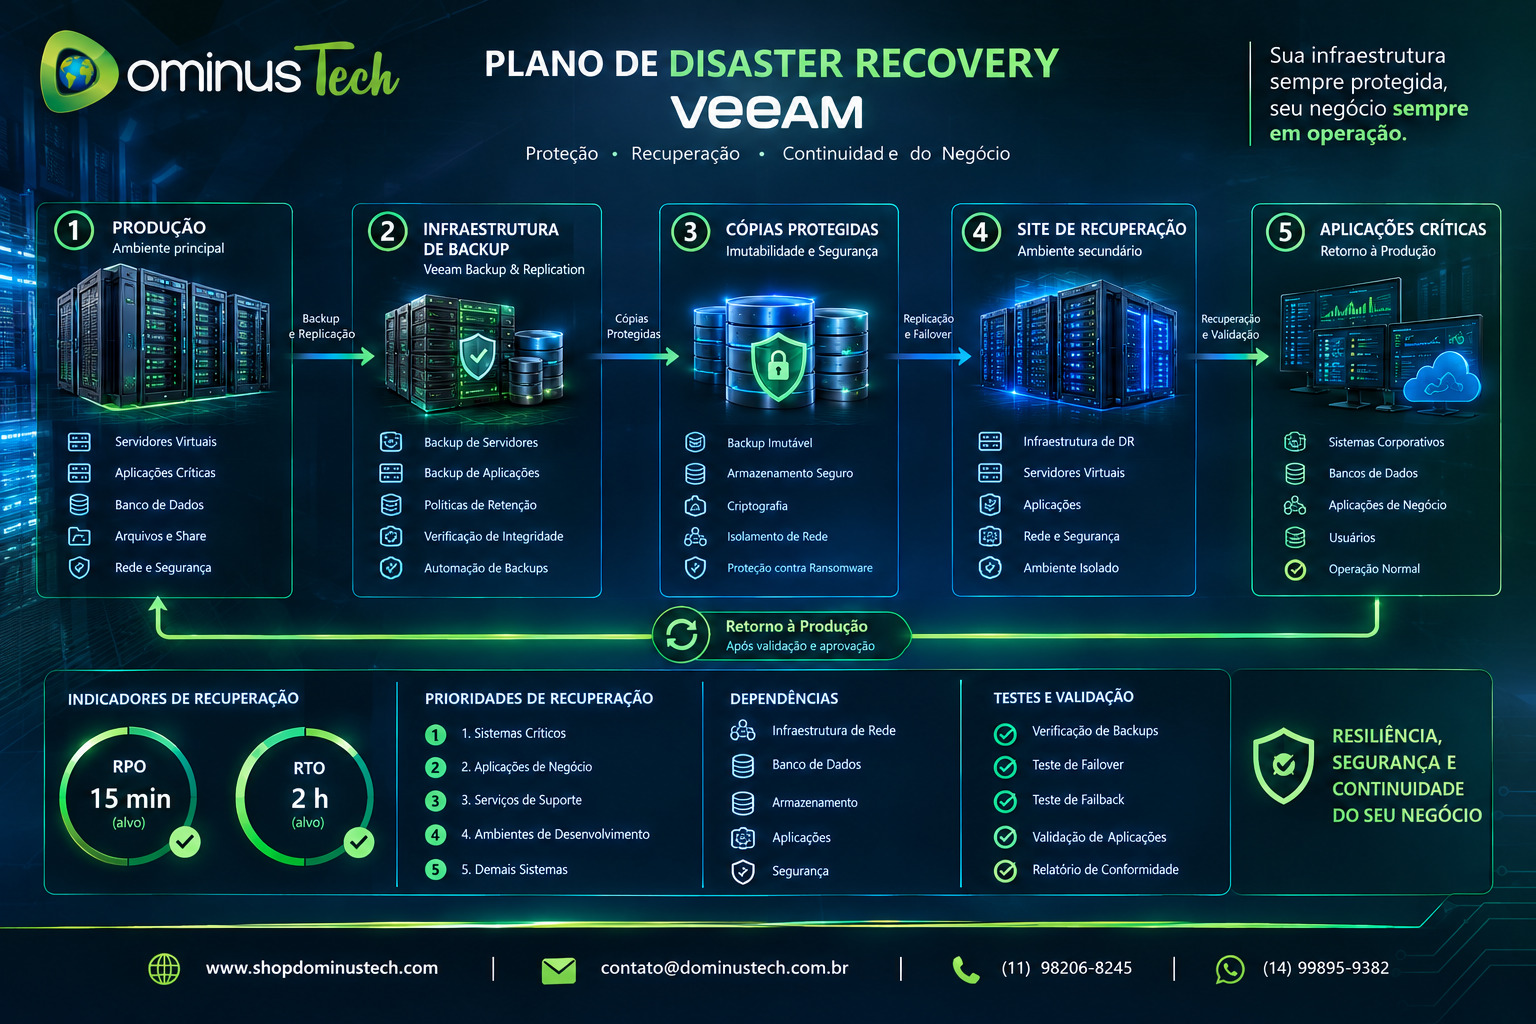
Veeam Plano de Disaster Recovery é a estrutura que define como uma empresa deve recuperar seus dados, sistemas, aplicações e serviços críticos depois de uma interrupção grave. Um plano de DR bem elaborado não se limita a indicar onde estão os backups: ele estabelece prioridades, responsáveis, RPO, RTO, dependências, sequência de recuperação, infraestrutura alternativa, procedimentos de comunicação, critérios de retorno à produção e formas de testar se o processo realmente funciona.
Em ambientes corporativos, o desafio não é simplesmente possuir uma cópia dos dados. É conseguir transformar essa cópia em um serviço operacional novamente dentro do tempo aceitável para o negócio. A Veeam posiciona recuperação, planejamento, testes e automação como elementos da estratégia de continuidade, enquanto o Veeam Recovery Orchestrator permite transformar planos em workflows de recuperação, executar verificações de prontidão e documentar resultados.
Por isso, um Veeam Plano de Disaster Recovery deve ser tratado como um processo operacional e de governança, e não apenas como um documento armazenado em uma pasta.
O que é um Plano de Disaster Recovery?
Um Plano de Disaster Recovery, ou plano de recuperação de desastres, descreve como a organização deve restabelecer serviços de TI após eventos que provoquem indisponibilidade significativa.
Esses eventos podem incluir:
- ransomware;
- falha de storage;
- corrupção de dados;
- falha de infraestrutura;
- indisponibilidade de um data center;
- incêndio ou desastre físico;
- falha elétrica prolongada;
- erro operacional grave;
- falha de hipervisor;
- indisponibilidade de serviços de nuvem;
- comprometimento de sistemas críticos;
- perda de conectividade;
- falha de componentes essenciais da infraestrutura.
O plano precisa responder, de maneira objetiva, perguntas como:
- quais sistemas devem ser recuperados primeiro?
- quais dados são prioritários?
- qual é o RPO de cada aplicação?
- qual é o RTO de cada serviço?
- onde os sistemas serão recuperados?
- quais dependências precisam estar disponíveis?
- quem autoriza o início da recuperação?
- quem executa cada etapa?
- como será validada a recuperação?
- quando o ambiente poderá retornar à produção?
Por que o Veeam Plano de Disaster Recovery é importante?
Uma organização pode possuir milhares de pontos de recuperação e ainda assim estar despreparada para um desastre.
O problema normalmente não está na existência do backup, mas na ausência de um processo coordenado para transformá-lo em serviço operacional.
Backup não é automaticamente Disaster Recovery
Backup é uma camada de proteção e recuperação de dados. Disaster Recovery é uma estratégia mais ampla, que envolve pessoas, processos, infraestrutura, aplicações, dependências, prioridades e procedimentos.
O plano reduz decisões improvisadas
Durante uma crise, decisões tomadas sob pressão podem gerar erros, atrasos e recuperação fora da sequência correta.
Um plano previamente definido permite que a equipe siga uma sequência conhecida.
O plano transforma RTO e RPO em objetivos operacionais
O RPO representa a perda máxima de dados aceitável, enquanto o RTO representa o tempo esperado para recuperar o serviço após um incidente. No Veeam Recovery Orchestrator, esses objetivos podem ser definidos para os planos e acompanhados em verificações de prontidão, execuções e relatórios de auditoria.
Veeam Plano de Disaster Recovery e continuidade de negócios
Disaster Recovery e continuidade de negócios são conceitos relacionados, mas não idênticos.
O Disaster Recovery concentra-se na recuperação dos recursos de tecnologia necessários para restabelecer os serviços. A continuidade de negócios possui escopo mais amplo, envolvendo também processos, pessoas, fornecedores, comunicação, operações e prioridades empresariais.
O DR responde à pergunta técnica
Como recuperar os sistemas?
A continuidade responde à pergunta empresarial
Como manter ou retomar a operação do negócio?
Um plano Veeam bem estruturado conecta os dois níveis, transformando os requisitos empresariais em objetivos técnicos de recuperação.
Como estruturar um Veeam Plano de Disaster Recovery
Um plano empresarial deve possuir uma estrutura clara e operacional.
1. Objetivo do plano
Defina quais tipos de incidentes o plano cobre e qual resultado deve ser obtido.
2. Escopo
Identifique os ambientes, aplicações, servidores, bancos de dados, máquinas virtuais e demais workloads abrangidos.
3. Criticidade
Classifique os serviços conforme o impacto que sua indisponibilidade provoca no negócio.
4. RPO e RTO
Defina os objetivos de recuperação para cada serviço.
5. Dependências
Documente relações entre aplicações, bancos de dados, autenticação, DNS, rede, storage e outros componentes.
6. Local de recuperação
Defina onde cada workload será recuperado.
7. Procedimentos
Descreva a sequência de execução.
8. Responsabilidades
Defina quem executa, aprova e valida cada etapa.
9. Testes
Estabeleça periodicidade e critérios para validação do plano.
10. Revisão
Determine quando o plano deve ser atualizado.
Classificação de criticidade dos sistemas
Um dos primeiros passos para criar um plano de DR é separar sistemas por criticidade.
| Categoria | Exemplo | Prioridade |
|---|---|---|
| Missão crítica | ERP, core bancário, sistemas transacionais | Imediata |
| Crítica | Aplicações corporativas | Alta |
| Importante | Serviços internos | Média |
| Não crítica | Aplicações administrativas secundárias | Posterior |
A classificação deve ser definida com o negócio. A equipe de infraestrutura não deve decidir sozinha quais aplicações são mais importantes para a organização.
RPO no Veeam Plano de Disaster Recovery
O Recovery Point Objective define a quantidade máxima de dados que a organização aceita perder em função de um incidente.
Um sistema com RPO de 15 minutos exige uma estratégia de proteção significativamente diferente de uma aplicação cujo RPO aceitável é de 24 horas.
Exemplo de classificação
| Aplicação | RPO | Estratégia possível |
|---|---|---|
| ERP | 15 minutos | Replicação/CDP + backup |
| Banco de dados crítico | 30 minutos | Backup frequente + réplica |
| File Server | 4 horas | Backup periódico |
| Sistema administrativo | 24 horas | Backup diário |
Os valores acima são apenas exemplos de dimensionamento. O RPO real deve ser definido conforme o impacto de cada aplicação.
RTO no Veeam Plano de Disaster Recovery
O Recovery Time Objective define quanto tempo o serviço pode permanecer indisponível antes de atingir o limite operacional estabelecido.
RTO não é apenas o tempo necessário para transferir os dados.
É necessário considerar:
- detecção do incidente;
- decisão de iniciar o DR;
- preparação da infraestrutura;
- recuperação dos dados;
- inicialização dos sistemas;
- restabelecimento das dependências;
- validação técnica;
- validação funcional;
- liberação para usuários.
Um plano que promete recuperação em uma hora, mas precisa de duas horas somente para validar as aplicações, não possui um RTO operacionalmente realista.
RPO e RTO precisam ser medidos
Definir RPO e RTO no documento não significa que os objetivos serão automaticamente alcançados.
É necessário medir os resultados.
O Veeam Recovery Orchestrator permite registrar desempenho de RPO e RTO durante verificações de prontidão, execuções e testes, oferecendo indicadores para acompanhamento dos objetivos definidos.
RPO planejado
É o objetivo definido pela empresa.
RPO realizado
É o resultado efetivamente obtido durante a recuperação.
RTO planejado
É o tempo máximo aceitável.
RTO realizado
É o tempo efetivamente medido durante o teste ou incidente.
Mapeamento de dependências
Uma das partes mais importantes de um plano de DR é documentar as dependências entre sistemas.
Uma aplicação pode depender de:
- banco de dados;
- Active Directory;
- DNS;
- DHCP;
- servidor de arquivos;
- API;
- serviço de mensageria;
- storage;
- balanceador;
- firewall;
- certificados;
- serviços externos.
Por que a ordem importa?
Recuperar a aplicação antes do banco de dados pode resultar em um servidor ligado, mas incapaz de atender aos usuários.
Da mesma forma, recuperar um sistema antes da infraestrutura de identidade pode impedir autenticação.
Sequenciamento
O plano deve indicar quais componentes precisam estar disponíveis antes de iniciar os seguintes.
Sequência de recuperação
Uma sequência genérica pode seguir a seguinte lógica:
- contenção e avaliação do incidente;
- acionamento do plano;
- confirmação das equipes responsáveis;
- validação dos backups disponíveis;
- preparação do ambiente de recuperação;
- recuperação da infraestrutura fundamental;
- recuperação dos serviços de identidade;
- recuperação dos bancos de dados;
- recuperação das aplicações;
- recuperação dos serviços complementares;
- validação técnica;
- validação pelo negócio;
- liberação aos usuários;
- monitoramento pós-recuperação.
A sequência exata deve ser definida conforme a arquitetura da organização.
Veeam Plano de Disaster Recovery para ambientes VMware
Em ambientes VMware, o plano pode combinar backups, réplicas e, quando aplicável, Continuous Data Protection para atender diferentes requisitos de recuperação.
O Veeam Recovery Orchestrator 13 oferece tipos de planos para réplicas, CDP, restore, storage e recuperação para Microsoft Azure, conforme o cenário de proteção e destino utilizado.
Failover para réplica
Pode ser utilizado quando existe uma réplica preparada no ambiente de destino.
Recuperação a partir de backup
Pode ser utilizada quando a estratégia está baseada em restore points.
CDP
Para workloads que exigem objetivos de recuperação mais agressivos, CDP pode ser considerado dentro da arquitetura adequada.
Veeam Plano de Disaster Recovery para Hyper-V
Ambientes Hyper-V também podem fazer parte de planos estruturados de recuperação.
O Veeam Recovery Orchestrator suporta planos de restore envolvendo máquinas virtuais Hyper-V e, a partir da versão 13.1, determinados cenários envolvendo Azure Local backups.
O que deve ser documentado?
- cluster;
- hosts;
- storage;
- rede;
- máquinas virtuais;
- dependências;
- destino de recuperação;
- ordem de inicialização.
Veeam Plano de Disaster Recovery para servidores físicos
Servidores físicos podem ser incluídos em uma estratégia de DR utilizando backups baseados em Veeam Agent e procedimentos de recuperação apropriados.
O plano deve considerar:
- hardware de destino;
- drivers;
- sistema operacional;
- rede;
- aplicações;
- licenciamento;
- dependências;
- procedimentos de validação.
Em ambientes heterogêneos, o plano deve especificar claramente quais servidores serão recuperados em hardware equivalente e quais poderão ser recuperados em infraestrutura virtual ou alternativa.
Veeam Plano de Disaster Recovery para aplicações críticas
O plano não deve ser construído somente no nível de servidor.
O negócio normalmente pensa em aplicações, enquanto a infraestrutura pensa em máquinas.
O DR precisa conectar esses dois modelos.
Exemplo: ERP
Um ERP pode depender de banco de dados, servidores de aplicação, serviços de autenticação, DNS, storage e integrações externas.
Recuperar apenas uma VM não significa necessariamente recuperar o ERP.
Grupo de recuperação
As máquinas e serviços relacionados devem ser agrupados de acordo com a aplicação que representam.
Validação funcional
Depois da recuperação técnica, o responsável pela aplicação deve confirmar que o serviço está realmente operacional.
Veeam Plano de Disaster Recovery para ransomware
Ransomware exige uma abordagem diferente de uma falha convencional.
Não basta iniciar a recuperação imediatamente.
É necessário determinar:
- quando o comprometimento começou;
- quais sistemas foram afetados;
- quais backups são confiáveis;
- quais restore points podem ser utilizados;
- se existe malware nos dados;
- se as credenciais foram comprometidas;
- se o ambiente de recuperação está isolado.
O plano deve contemplar uma estratégia de recuperação limpa, evitando que um workload comprometido seja devolvido à produção.
Esse ponto é especialmente importante em conjunto com a página Veeam Recuperação Limpa Ransomware, que detalha o processo de seleção, análise e validação dos pontos de recuperação.
Plano de Disaster Recovery e backups imutáveis
Um plano de DR depende da disponibilidade de pontos de recuperação.
Se o ransomware ou outro incidente conseguir apagar os backups, o plano pode deixar de ter os recursos necessários para execução.
Por isso, uma arquitetura de DR deve considerar:
- backup primário;
- Backup Copy;
- cópias off-site;
- repositórios imutáveis;
- object storage quando aplicável;
- isolamento;
- controles de acesso;
- MFA;
- monitoramento.
Imutabilidade não substitui o plano
A imutabilidade protege os dados contra alteração ou exclusão durante o período configurado, mas não define como a organização irá recuperar seus serviços.
Ela é uma camada da arquitetura, não o plano completo.
Plano de Disaster Recovery e recuperação em site alternativo
O local de recuperação deve ser definido antes do incidente.
As alternativas podem incluir:
- segundo data center;
- site de contingência;
- infraestrutura dedicada;
- ambiente virtual alternativo;
- nuvem pública;
- serviço de DRaaS;
- combinação híbrida.
Site secundário
Pode oferecer maior controle, mas exige investimento em infraestrutura, operação e manutenção.
Nuvem
Pode oferecer elasticidade e capacidade de recuperação sem manter toda a infraestrutura secundária permanentemente ociosa.
A Veeam atualmente apresenta recuperação de desastres para nuvem com runbooks automatizados, failover e testes não disruptivos como alternativas para validar e executar planos de DR.
Plano de Disaster Recovery na nuvem
Uma estratégia de DR em nuvem precisa definir muito mais do que a existência de uma conta cloud.
O plano deve considerar:
- região;
- rede;
- sub-redes;
- segurança;
- identidade;
- storage;
- capacidade;
- custos;
- licenciamento;
- DNS;
- conectividade;
- sequência de recuperação.
Cloud como destino de recuperação
A nuvem pode funcionar como local alternativo para workloads que precisam de uma infraestrutura de recuperação flexível.
DRaaS
Quando a organização não deseja operar sozinha toda a infraestrutura de recuperação, um modelo de Disaster Recovery as a Service pode ser considerado.
Veeam Plano de Disaster Recovery e Recovery Orchestrator
O plano conceitual de DR e a ferramenta de orquestração não são exatamente a mesma coisa.
O Veeam Recovery Orchestrator pode transformar os procedimentos definidos em workflows estruturados de recuperação.
A documentação atual descreve o Orchestrator como uma camada construída sobre Veeam Backup & Replication e Veeam ONE para orquestrar recuperação, automatizar processos, executar testes e produzir documentação e relatórios.
Plano manual
O documento descreve o que deve acontecer e quem deve executar cada etapa.
Plano orquestrado
A automação transforma essas etapas em um processo repetível e controlado.
Quando a orquestração agrega valor?
Principalmente em ambientes com muitas aplicações, dependências complexas, requisitos rigorosos de RTO/RPO ou necessidade frequente de testes e auditoria.
Recovery Plans no Veeam Recovery Orchestrator
O Orchestrator 13 trabalha com diferentes tipos de Recovery Plans, incluindo planos de réplica, CDP, restore, storage e cloud, de acordo com os recursos e ambientes envolvidos.
| Tipo | Objetivo |
|---|---|
| Replica Plan | Failover para réplicas |
| CDP Replica Plan | Failover para réplicas CDP |
| Restore Plan | Recuperação a partir de backups |
| Storage Plan | Recuperação baseada em storage suportado |
| Cloud Plan | Recuperação para Microsoft Azure |
Essa diferenciação é importante para o projeto arquitetural porque cada estratégia possui requisitos e tempos de recuperação diferentes.
Plano de Disaster Recovery precisa de testes
Um plano não testado é uma hipótese.
O teste é o mecanismo que transforma o documento em evidência operacional.
O que testar?
- disponibilidade dos backups;
- integridade dos restore points;
- capacidade do ambiente de destino;
- ordem de recuperação;
- dependências;
- rede;
- DNS;
- autenticação;
- aplicações;
- RPO;
- RTO;
- procedimentos de retorno.
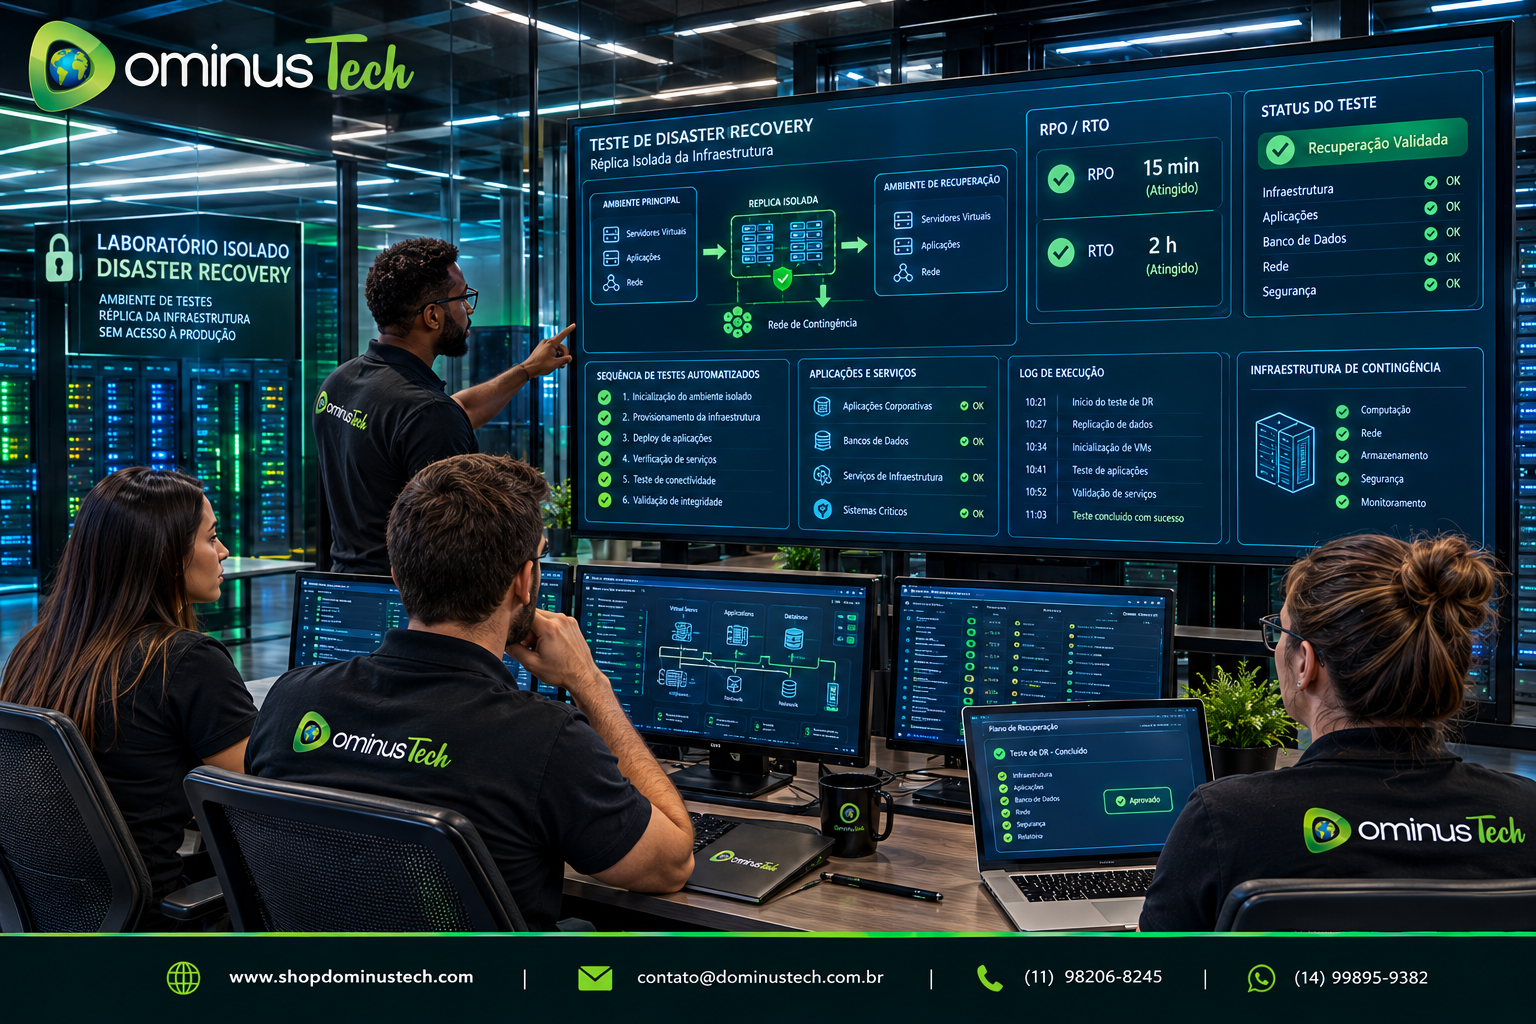
O Veeam Recovery Orchestrator oferece DataLab para testar planos em ambiente isolado nos cenários suportados, descartando as alterações realizadas durante a sessão de laboratório ao final do teste.
Teste de Disaster Recovery não deve interromper a produção
Uma das maiores dificuldades dos testes tradicionais é o risco de interferir no ambiente produtivo.
Por isso, ambientes isolados são importantes.
Teste isolado
Permite validar procedimentos sem transformar o teste em um incidente.
Teste programado
Permite estabelecer uma rotina periódica de validação.
Teste sob demanda
Pode ser executado quando houver mudança significativa ou necessidade de validação adicional.
A documentação atual do Orchestrator descreve verificações e testes automatizados de planos, incluindo DataLab e readiness checks.
Readiness Check do plano de DR
Antes de executar uma recuperação real, é importante verificar se o ambiente está preparado.
Um readiness check pode avaliar condições como:
- disponibilidade da infraestrutura;
- existência dos backups;
- capacidade do destino;
- dependências;
- configurações;
- conectividade;
- requisitos do plano.
O objetivo é descobrir problemas antes da crise.
Documentação do Veeam Plano de Disaster Recovery
A documentação deve permitir que outra pessoa, além do autor original, consiga executar o procedimento.
Um documento empresarial deve conter:
- nome do plano;
- objetivo;
- escopo;
- criticidade;
- RPO;
- RTO;
- workloads;
- dependências;
- destino de recuperação;
- sequência;
- responsáveis;
- contatos;
- procedimentos;
- critérios de sucesso;
- critérios de abortamento;
- procedimentos de retorno;
- data da última revisão;
- resultado do último teste.
Documentação viva
O plano precisa acompanhar as mudanças do ambiente.
Uma aplicação nova, alteração de infraestrutura ou mudança de RPO pode tornar o documento antigo inválido.
O Veeam Recovery Orchestrator também oferece recursos de documentação e relatórios para apoiar auditoria e requisitos de compliance.
Quem deve participar do plano?
Um plano de DR empresarial não deve ser construído exclusivamente pela equipe de backup.
Infraestrutura
Define servidores, virtualização, storage, rede e recuperação.
Backup
Define pontos de recuperação, retenção e mecanismos de restore.
Segurança
Define controles para incidentes cibernéticos e recuperação segura.
Aplicações
Define dependências e critérios de validação.
Banco de dados
Define requisitos de consistência e recuperação.
Negócio
Define prioridades, impactos e objetivos.
Gestão
Define aprovação, investimento e governança.
Matriz de recuperação de aplicações
Uma matriz simples pode transformar requisitos empresariais em prioridades técnicas.
| Aplicação | Criticidade | RPO | RTO | Destino | Prioridade |
|---|---|---|---|---|---|
| ERP | Missão crítica | 15 min | 1 h | Site secundário | 1 |
| Banco de dados | Missão crítica | 15 min | 1 h | Site secundário | 1 |
| CRM | Crítica | 1 h | 2 h | Cloud | 2 |
| File Server | Importante | 4 h | 4 h | Cloud | 3 |
| Aplicações internas | Não crítica | 24 h | 24 h | Infraestrutura alternativa | 4 |
Os números são ilustrativos. Cada organização deve definir seus objetivos de acordo com impacto financeiro, operacional, regulatório e contratual.
Plano de comunicação durante o Disaster Recovery
Um plano técnico pode falhar por problemas de comunicação.
Durante um incidente, deve estar definido:
- quem declara o desastre;
- quem aciona as equipes;
- quem comunica a diretoria;
- quem comunica usuários;
- quem fala com fornecedores;
- quem acompanha RTO;
- quem autoriza o retorno;
- quem encerra o incidente.
Escalonamento
Defina níveis de escalonamento para incidentes que ultrapassem determinados tempos ou apresentem impacto crescente.
Plano de Disaster Recovery e segurança
A infraestrutura de backup também precisa ser protegida.
Um plano de DR deve considerar:
- MFA;
- RBAC;
- contas administrativas separadas;
- segmentação;
- isolamento;
- imutabilidade;
- cópias independentes;
- monitoramento;
- auditoria;
- proteção das configurações.
Em um incidente cibernético, não é suficiente recuperar os dados. É necessário garantir que a infraestrutura utilizada para recuperação não continue comprometida.
Clean Room para Disaster Recovery
Em cenários críticos, a organização pode precisar executar a recuperação em uma área isolada, especialmente quando existe suspeita de comprometimento da infraestrutura de produção.
O Veeam Recovery Orchestrator possui mecanismos para suportar recuperação em clean room em determinados cenários. A documentação indica que, para restaurar quando o servidor Veeam Backup & Replication de produção estiver indisponível, é necessário preparar previamente o repositório no servidor Veeam Backup & Replication incorporado ao Orchestrator e realizar o rescan antes da execução do plano.
Por que preparar antes?
Porque um desastre pode tornar indisponíveis componentes que normalmente seriam utilizados para iniciar a recuperação.
Dependência crítica
O plano deve considerar não apenas o que será recuperado, mas também quais ferramentas e componentes são necessários para iniciar a própria recuperação.
Plano de Disaster Recovery e failover
Failover e restore são mecanismos diferentes dentro de uma estratégia de DR.
Failover
Transfere a operação para uma réplica ou ambiente alternativo previamente preparado.
Restore
Recupera o workload a partir de um ponto de backup.
Quando usar cada um?
Depende do RPO, RTO, criticidade, arquitetura e capacidade disponível.
Em planos baseados em réplicas, o Orchestrator pode executar failover para as réplicas associadas ao plano.
Plano de Disaster Recovery e retorno à produção
O processo não termina quando o serviço volta a funcionar no ambiente de contingência.
É necessário definir também o failback ou procedimento de retorno.
O retorno precisa ser planejado
O plano deve definir quando e como os workloads serão transferidos novamente para o ambiente principal.
Validar sincronização
Antes do retorno, é necessário garantir que os dados estejam consistentes.
Definir janela
O retorno pode exigir uma janela controlada para reduzir impactos.
Executar validação
Após o retorno, as aplicações devem ser novamente verificadas.
Plano de Disaster Recovery e monitoramento
Depois da recuperação, o ambiente precisa ser acompanhado.
Monitore:
- CPU;
- memória;
- storage;
- rede;
- serviços;
- aplicações;
- jobs de backup;
- replicação;
- eventos de segurança;
- capacidade.
A recuperação não deve ser considerada concluída simplesmente porque os servidores estão ligados.
Quando revisar o Veeam Plano de Disaster Recovery?
O plano deve ser revisado periodicamente e também após mudanças relevantes.
Exemplos:
- nova aplicação crítica;
- mudança de storage;
- migração para cloud;
- mudança de hipervisor;
- mudança de RPO;
- mudança de RTO;
- mudança de arquitetura;
- mudança de fornecedor;
- incidente de segurança;
- resultado negativo em teste;
- alteração de requisitos regulatórios.
Revisão após teste
Todo teste deve gerar aprendizado.
Se o RTO planejado era de duas horas e o teste levou quatro, o plano precisa ser revisado.
Indicadores para acompanhar o plano
Um programa de DR maduro deve acompanhar indicadores objetivos.
| Indicador | Objetivo |
|---|---|
| RPO atingido | Verificar perda de dados |
| RTO atingido | Verificar tempo de recuperação |
| Planos testados | Medir cobertura de testes |
| Falhas em testes | Identificar riscos |
| Backups disponíveis | Verificar capacidade de recuperação |
| Dependências documentadas | Medir qualidade do plano |
| Planos atualizados | Medir governança |
| Tempo médio de recuperação | Avaliar eficiência operacional |
Principais erros em um Plano de Disaster Recovery
Considerar que backup é suficiente
Backup é necessário, mas não substitui um plano de recuperação.
Não definir RPO e RTO
Sem objetivos mensuráveis, não existe critério claro de sucesso.
Não mapear dependências
A aplicação pode depender de serviços que não foram considerados.
Não testar
Um plano não testado pode conter erros desconhecidos.
Testar apenas servidores
O objetivo final é recuperar serviços e aplicações, não simplesmente ligar VMs.
Não proteger os backups
Um ataque que compromete as cópias pode destruir a própria capacidade de recuperação.
Não planejar o failback
O retorno ao ambiente principal também precisa ser controlado.
Não atualizar a documentação
Um documento desatualizado pode ser mais perigoso do que não possuir documentação.
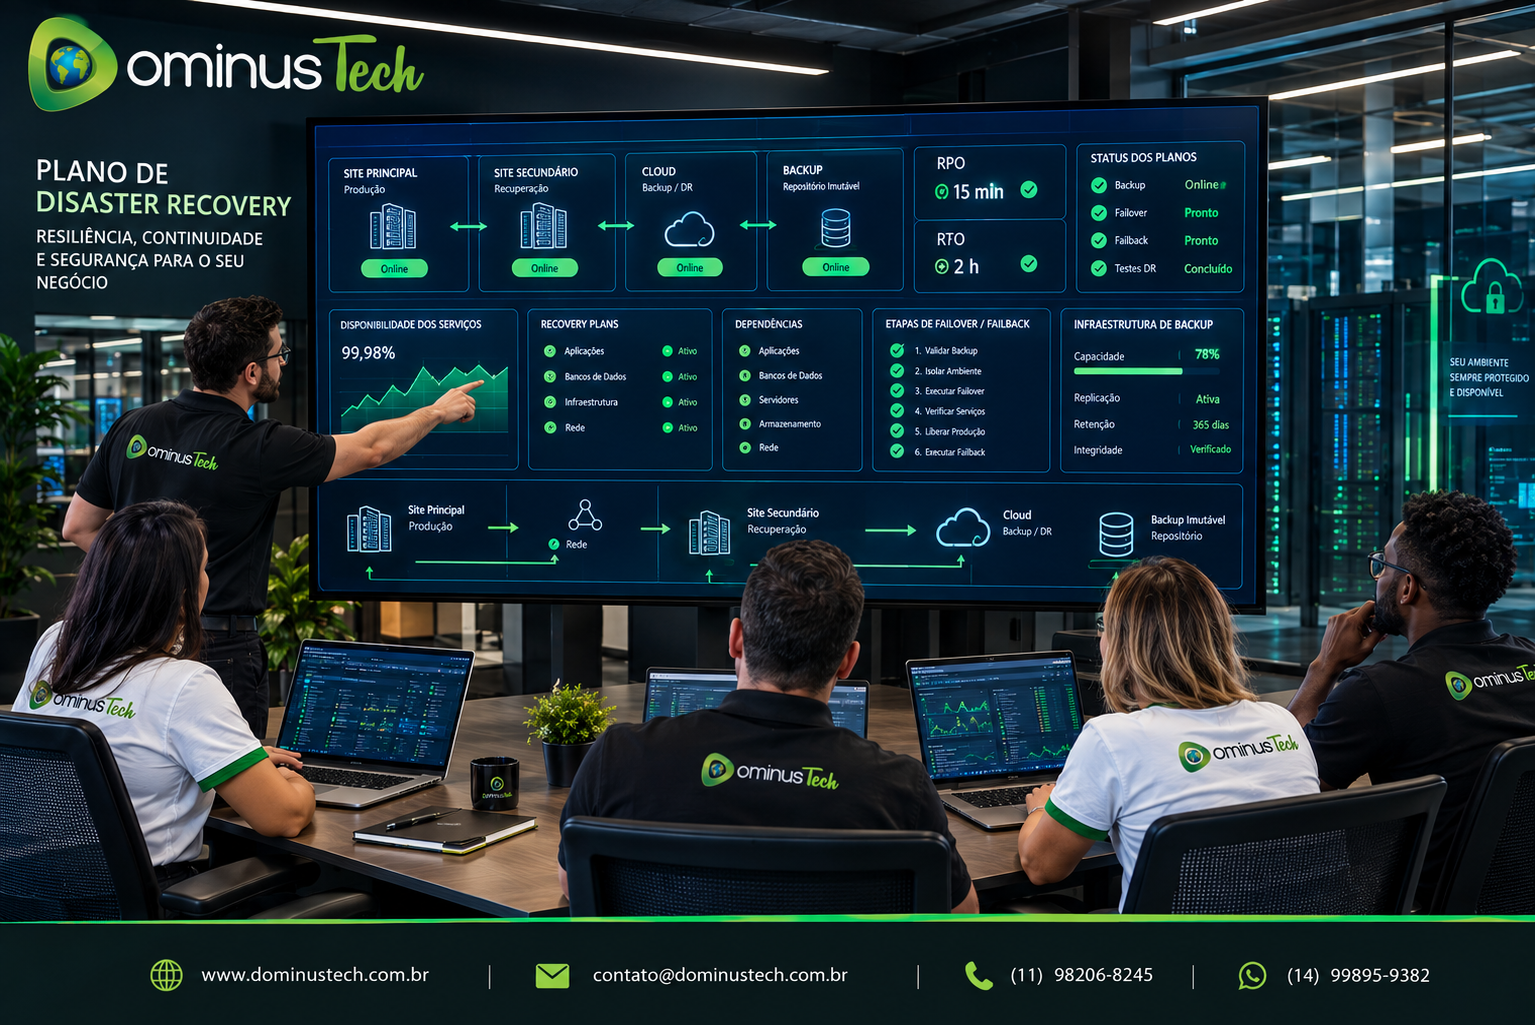
Checklist para um Veeam Plano de Disaster Recovery
- O escopo do plano está definido?
- As aplicações críticas foram identificadas?
- As prioridades foram aprovadas pelo negócio?
- O RPO de cada aplicação está definido?
- O RTO de cada aplicação está definido?
- As dependências foram documentadas?
- O destino de recuperação está definido?
- Os backups necessários estão disponíveis?
- Existe uma cópia imutável?
- Existe uma cópia off-site?
- A infraestrutura de recuperação possui capacidade suficiente?
- A rede de contingência foi planejada?
- DNS e identidade foram considerados?
- A ordem de recuperação está documentada?
- Os responsáveis estão definidos?
- Existe procedimento de comunicação?
- Existe procedimento de failback?
- O plano foi testado?
- O RTO real foi medido?
- O RPO real foi medido?
- Os resultados dos testes foram documentados?
- Existe processo de revisão periódica?
- O plano considera ransomware?
- Existe procedimento de recuperação limpa?
- A equipe conhece suas responsabilidades?
Veeam Plano de Disaster Recovery com a Dominus Tech
Estruturar um Plano de Disaster Recovery empresarial exige conectar requisitos de negócio à arquitetura tecnológica. A Dominus Tech pode atuar desde o assessment inicial até o desenho da arquitetura, implementação, testes e documentação operacional.
Assessment de DR
Mapeamento de aplicações, infraestrutura, criticidade, dependências, RPO, RTO e riscos.
Arquitetura Veeam
Definição de backup, replicação, repositories, cópias secundárias, imutabilidade e destinos de recuperação.
Plano de recuperação
Construção dos procedimentos, sequência, prioridades, responsáveis e critérios de sucesso.
Recovery Orchestration
Quando o ambiente justificar automação, o plano pode ser traduzido para workflows utilizando recursos do Veeam Recovery Orchestrator.
Testes
Execução de testes controlados para validar RPO, RTO, dependências e capacidade real de recuperação.
Documentação
Criação e atualização de runbooks para que o processo possa ser executado de maneira repetível.
Conclusão
Veeam Plano de Disaster Recovery deve ser entendido como um conjunto coordenado de processos, tecnologia, responsabilidades e objetivos que permite à organização recuperar seus serviços após uma interrupção grave.
Um plano eficiente começa pela criticidade das aplicações e transforma os requisitos do negócio em RPO e RTO. Depois, define dependências, prioridades, infraestrutura de recuperação, sequência operacional, mecanismos de proteção, testes e critérios de retorno.
O Veeam Recovery Orchestrator pode acrescentar uma camada de automação e governança ao processo, permitindo criar Recovery Plans, definir objetivos, executar readiness checks, testar procedimentos e documentar resultados.
O ponto mais importante, porém, permanece independente da ferramenta: um plano de DR só é realmente confiável quando consegue demonstrar, por meio de testes, que a empresa pode recuperar seus serviços dentro dos objetivos estabelecidos.
Em uma arquitetura empresarial madura, backup, imutabilidade, replicação, recuperação limpa, disaster recovery, testes e continuidade de negócios precisam funcionar como partes de uma mesma estratégia de resiliência.
Links Relacionados
- Veeam Recovery Orchestrator
- Veeam Recovery Orchestrator para Disaster Recovery
- Veeam Testes de Disaster Recovery
- Disaster Recovery
- Veeam RPO e RTO
- Veeam Ransomware Recovery
- Veeam Recuperação Limpa Ransomware
- Backup Imutável
- Air-Gapped Backup
- Veeam Melhores Práticas Backup & Replication
- Veeam Consultoria
- Veeam Implementação
Recursos Oficiais
- Veeam Recovery Orchestrator 13 — Visão Geral
- Veeam Recovery Orchestrator 13 — Recovery Plans
- Veeam Recovery Orchestrator 13 — Testes de Recovery Plans
- Veeam Recovery Orchestrator 13 — Criação de Restore Plans
- Veeam Recovery Orchestrator 13 — Definição de RTO e RPO
- Veeam Recovery Orchestrator 13 — Execução e Agendamento de Restore Plans
- Veeam Recovery Orchestrator 13 — Arquitetura da Solução
- Veeam Data Platform — Recuperação de Desastres para a Nuvem
- Veeam — Recuperação de Dados
- Veeam — Continuidade dos Negócios
FAQ — Perguntas Frequentes
O que é um Veeam Plano de Disaster Recovery?
É um plano estruturado que define como dados, sistemas e aplicações protegidos pela Veeam serão recuperados após uma interrupção grave, incluindo prioridades, RPO, RTO, dependências, destino de recuperação, responsáveis, testes e procedimentos de retorno.
Backup e Disaster Recovery são a mesma coisa?
Não. Backup protege e permite recuperar dados. Disaster Recovery envolve um conjunto mais amplo de processos para recuperar serviços e aplicações dentro de objetivos definidos.
O que deve existir em um Plano de Disaster Recovery?
O plano deve incluir escopo, criticidade, RPO, RTO, dependências, workloads, destino de recuperação, sequência, responsáveis, comunicação, testes, critérios de sucesso e procedimentos de failback.
O que é RPO?
RPO é o Recovery Point Objective, que representa o período máximo de dados que a organização aceita perder após um incidente.
O que é RTO?
RTO é o Recovery Time Objective, que representa o tempo objetivo para recuperar um serviço após um incidente.
O Veeam Recovery Orchestrator cria planos de Disaster Recovery?
Sim. O Veeam Recovery Orchestrator permite criar Recovery Plans e automatizar processos de recuperação, além de oferecer testes, verificações e recursos de documentação e auditoria.
Preciso do Veeam Recovery Orchestrator para ter um plano de DR?
Não necessariamente. Uma organização pode possuir procedimentos documentados e executá-los manualmente. O Orchestrator agrega automação, testes e governança especialmente úteis em ambientes mais complexos.
O plano precisa ser testado?
Sim. O teste é fundamental para verificar se os procedimentos realmente funcionam e se os objetivos de RPO e RTO podem ser atingidos.
É possível testar um plano sem afetar a produção?
Em cenários suportados, o Veeam Recovery Orchestrator oferece DataLab para testes isolados de Recovery Plans.
Um plano de DR deve considerar ransomware?
Sim. Ransomware pode comprometer tanto os sistemas de produção quanto os dados de backup. O plano deve prever cópias protegidas, seleção de restore points confiáveis, recuperação isolada e validação de segurança.
Um backup imutável elimina a necessidade de Disaster Recovery?
Não. A imutabilidade protege os dados contra determinadas alterações ou exclusões, mas não define prioridades, sequência, RTO, RPO, dependências ou procedimentos de recuperação.
O plano deve incluir failback?
Sim. O retorno ao ambiente principal também precisa ser planejado, incluindo sincronização de dados, janela de retorno, validação e critérios de conclusão.
Quando devo revisar o Plano de Disaster Recovery?
Além das revisões periódicas, o plano deve ser atualizado após mudanças significativas de infraestrutura, aplicações, RPO, RTO, cloud, storage, virtualização ou após incidentes e testes que revelem deficiências.
A Dominus Tech pode ajudar a criar um Plano de Disaster Recovery Veeam?
Sim. A Dominus Tech pode apoiar assessment, definição de RPO e RTO, desenho da arquitetura, construção do plano, implementação Veeam, testes, documentação e evolução da estratégia de recuperação.