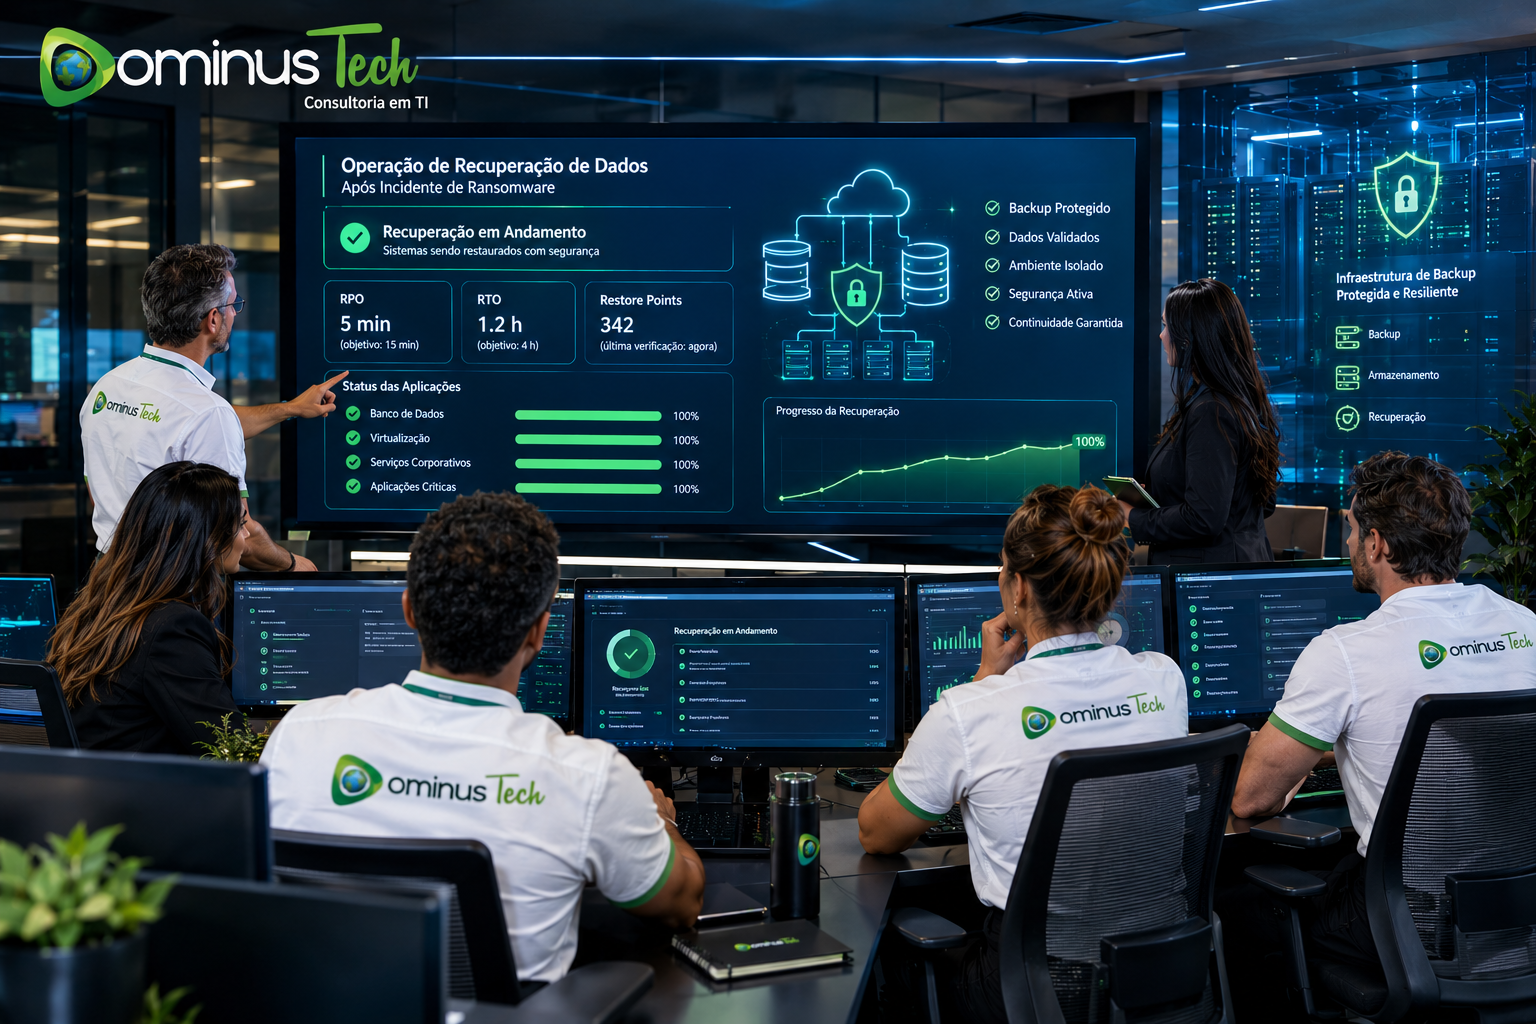
Veeam Ransomware Recovery: recuperação de dados após ataques de ransomware
Veeam Ransomware Recovery é a estratégia de recuperação de dados e workloads após um ataque de ransomware, utilizando backups protegidos, pontos de recuperação confiáveis, mecanismos de detecção de malware e processos controlados de restauração. Em um cenário de comprometimento, o objetivo não é simplesmente recuperar arquivos: é restabelecer aplicações e serviços críticos a partir de dados confiáveis, reduzindo o risco de reinfecção e o impacto sobre a continuidade do negócio.
O ransomware mudou a forma como as empresas precisam pensar sobre backup. Uma cópia armazenada no mesmo ambiente comprometido pode não ser suficiente. A infraestrutura de proteção precisa considerar imutabilidade, isolamento, controle de acesso, retenção, monitoramento, identificação de atividades suspeitas e testes periódicos de recuperação.
Com Veeam, a estratégia de recuperação pode incorporar recursos destinados a detectar malware, analisar pontos de restauração antes da recuperação e proteger as cópias contra alteração ou exclusão. O Secure Restore, por exemplo, permite verificar pontos de recuperação antes que uma máquina seja devolvida ao ambiente de produção, utilizando mecanismos como Veeam Threat Hunter, antivírus de terceiros e regras YARA.
O que é Veeam Ransomware Recovery?
Veeam Ransomware Recovery é o conjunto de estratégias, processos e tecnologias utilizados para recuperar uma organização depois que um ataque de ransomware compromete sistemas, aplicações ou dados.
A recuperação precisa responder a perguntas que vão muito além de “onde está o backup?”. É necessário determinar quais pontos de restauração são confiáveis, quais sistemas foram comprometidos, quais dados precisam ser recuperados primeiro, como evitar a reinfecção e em quanto tempo os serviços precisam voltar à operação.
Por isso, ransomware recovery deve ser tratado como um processo de recuperação controlada, no qual backup, segurança e continuidade operacional trabalham em conjunto.
Recuperação de dados
O primeiro objetivo é recuperar os dados necessários para restabelecer as operações. Isso pode envolver arquivos, máquinas virtuais, servidores físicos, bancos de dados, aplicações e outros workloads.
Recuperação de aplicações
Em ambientes corporativos, recuperar apenas os arquivos pode não ser suficiente. Uma aplicação pode depender de banco de dados, servidores de aplicação, autenticação, DNS, armazenamento e outros serviços.
Recuperação confiável
Depois de um ataque, a organização precisa ter confiança de que o ponto escolhido para recuperação não contém o mesmo comprometimento que atingiu o ambiente de produção.
Retorno controlado à produção
A recuperação deve ocorrer de maneira planejada, evitando simplesmente reconectar sistemas potencialmente comprometidos à infraestrutura produtiva.
Por que ransomware recovery é diferente de um backup convencional?
Um backup convencional normalmente responde à necessidade de criar e manter cópias dos dados. Um processo de ransomware recovery precisa acrescentar uma camada de análise sobre a confiabilidade dessas cópias e sobre a forma como os sistemas serão restaurados.
Durante um incidente, o ponto de recuperação mais recente nem sempre será necessariamente o melhor ponto para restauração. Se o ataque já estivesse presente no ambiente naquele momento, restaurar a cópia mais recente poderia reintroduzir arquivos ou configurações comprometidas.
Backup não significa recuperação garantida
Ter cópias armazenadas é fundamental, mas a capacidade real de recuperação depende da integridade das cópias, da disponibilidade da infraestrutura, da documentação dos procedimentos e da capacidade da equipe de executar o processo.
O ponto mais recente pode não ser o ponto mais seguro
Em um ataque prolongado, o comprometimento pode permanecer no ambiente por algum tempo antes de ser detectado. Por isso, a estratégia precisa permitir analisar diferentes pontos de recuperação.
A recuperação precisa evitar reinfecção
Restaurar uma máquina contaminada ou dados comprometidos pode fazer com que o incidente continue mesmo depois de a infraestrutura aparentemente voltar à operação.
O processo precisa ser testado
Uma recuperação planejada apenas no papel não oferece a mesma confiança de uma recuperação que já foi testada e documentada.
Como funciona o Veeam Ransomware Recovery?
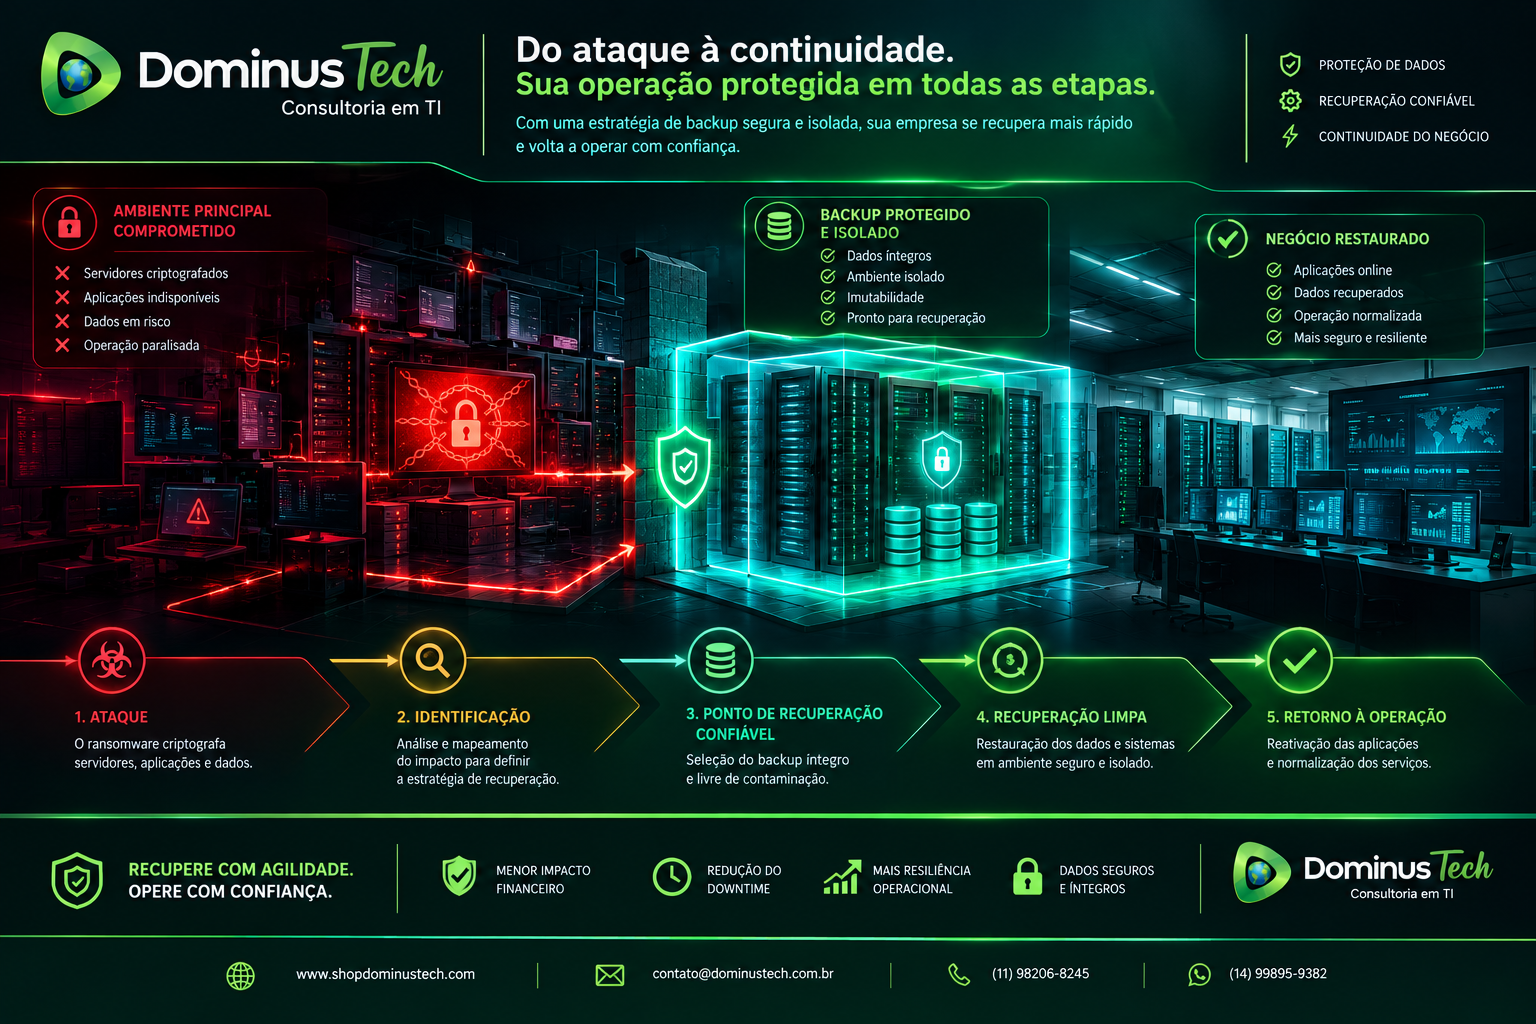
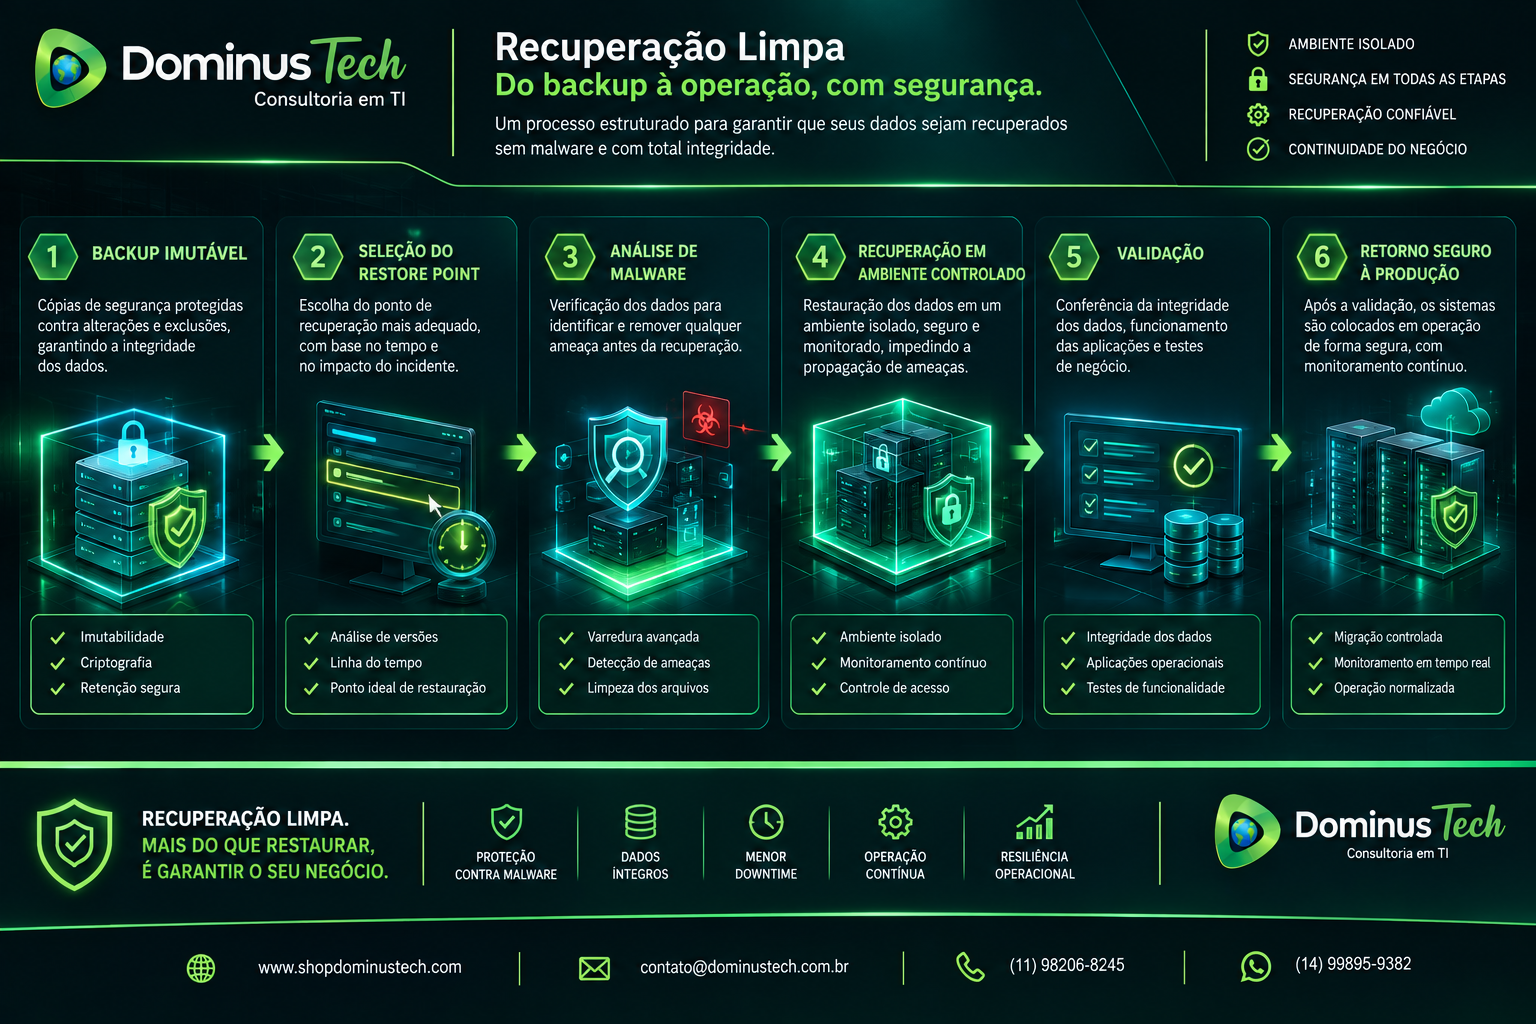
Um processo estruturado pode ser dividido em etapas que começam pela contenção e identificação do incidente e terminam com a validação do ambiente recuperado.
1. Identificação do incidente
O primeiro passo é determinar que ocorreu um comprometimento e identificar quais workloads, servidores, aplicações ou dados foram afetados.
2. Contenção
Dependendo da natureza do incidente, pode ser necessário isolar sistemas comprometidos para evitar propagação adicional.
3. Preservação dos backups
As cópias de recuperação devem ser protegidas contra ações adicionais do atacante. Imutabilidade e isolamento assumem papel importante nessa etapa.
4. Identificação de pontos confiáveis
A equipe deve analisar os pontos disponíveis e determinar quais apresentam condições adequadas para recuperação.
5. Análise de malware
Os dados de recuperação podem ser submetidos a mecanismos de detecção antes de serem devolvidos ao ambiente produtivo.
6. Recuperação
Os sistemas são restaurados de acordo com a prioridade definida no plano de recuperação.
7. Validação
Depois da recuperação, é necessário verificar aplicações, serviços, dados, conectividade e controles de segurança.
8. Retorno à operação
Somente depois das validações necessárias os workloads devem retornar ao ambiente produtivo.
Veeam Secure Restore para recuperação contra ransomware
O Secure Restore é um componente especialmente relevante em cenários de recuperação após ransomware porque permite verificar os dados de recuperação em busca de atividade de malware antes de restaurar a máquina ao ambiente de produção.
A documentação atual da Veeam descreve suporte a mecanismos como Veeam Threat Hunter, software antivírus de terceiros e YARA. O recurso pode ser utilizado em diferentes operações de recuperação, incluindo Instant Recovery, Instant Disk Recovery, recuperação de discos virtuais, recuperação completa de VMs e restauração para determinados ambientes cloud.
Veeam Threat Hunter
O Veeam Threat Hunter é utilizado como mecanismo de detecção baseada em assinaturas no processo de Secure Restore. A análise pode identificar atividade de malware antes que os dados sejam devolvidos ao ambiente produtivo.
Antivírus
A organização também pode utilizar um mecanismo antivírus de terceiros configurado para participar da análise de recuperação.
YARA
Regras YARA podem ser utilizadas para procurar padrões específicos associados a ameaças ou características determinadas pelo processo de segurança da organização. A Veeam documenta a utilização de YARA tanto em processos de análise quanto em Secure Restore.
Ação quando uma ameaça é encontrada
Dependendo da operação e da configuração, a recuperação pode ser interrompida quando uma ameaça é identificada ou seguir uma política específica definida pelo administrador. A documentação atual do produto apresenta opções para controlar o comportamento da recuperação diante de uma detecção.
Como identificar um ponto de recuperação confiável?
Depois de um ataque de ransomware, selecionar o ponto de recuperação correto é uma das decisões mais importantes do processo.
Considerar a linha do tempo do ataque
A equipe precisa entender, quando possível, quando o comprometimento começou, quando os primeiros sinais apareceram e quando o incidente foi identificado.
Comparar diferentes pontos
Não é recomendável assumir automaticamente que o último backup é o melhor ponto. Diferentes pontos podem precisar ser analisados até que seja encontrado um estado confiável.
Usar mecanismos de detecção
Recursos de análise de malware podem apoiar a identificação de atividade suspeita nos dados de recuperação.
Validar a aplicação
Mesmo quando os arquivos parecem limpos, é necessário avaliar se a aplicação pode ser recuperada de forma consistente.
Documentar a decisão
Em ambientes críticos, registrar por que determinado ponto foi escolhido ajuda a manter controle e rastreabilidade durante o incidente.
Imutabilidade no Veeam Ransomware Recovery
A imutabilidade é um dos elementos fundamentais para proteger os próprios backups contra ransomware.
Quando uma cópia é mantida em armazenamento com proteção de imutabilidade, ela não pode ser alterada ou eliminada durante o período de imutabilidade definido. A documentação atual do Veeam Backup & Replication descreve a imutabilidade como um mecanismo para impedir a exclusão de dados dos repositórios durante o período protegido.
Por que proteger os backups?
Um atacante que obtenha acesso à infraestrutura de backup pode tentar eliminar as cópias antes de criptografar ou destruir os dados de produção.
Por isso, a proteção do backup precisa fazer parte da própria estratégia de segurança.
Repositórios imutáveis
A Veeam oferece suporte à imutabilidade em diferentes tipos de repositórios, incluindo hardened repositories e determinados repositórios de object storage e appliances compatíveis.
Imutabilidade não substitui outras camadas
Imutabilidade é extremamente importante, mas não deve ser tratada como único mecanismo de defesa. Controle de acesso, isolamento, monitoramento, detecção e testes de recuperação continuam necessários.
Isolamento dos backups contra ransomware
O isolamento reduz a possibilidade de que um comprometimento do ambiente de produção alcance simultaneamente todas as cópias de recuperação.
Separação lógica
Credenciais, permissões e caminhos de administração devem ser avaliados para evitar que o mesmo nível de privilégio existente na produção permita controlar todos os componentes de backup.
Separação de infraestrutura
Dependendo da arquitetura, determinados componentes podem ser mantidos em segmentos ou ambientes com controles adicionais de acesso.
Cópias externas
Cópias armazenadas fora do ambiente principal podem aumentar a capacidade de recuperação diante de incidentes que afetem a infraestrutura local.
Air gap
Em cenários de alta criticidade, mecanismos de isolamento físico ou lógico podem reduzir a exposição das cópias durante um ataque.
Veeam Ransomware Recovery e a regra 3-2-1-1-0
A estratégia de proteção pode incorporar a lógica da regra 3-2-1-1-0, ampliando o conceito tradicional de múltiplas cópias com requisitos adicionais de isolamento e validação.
3 cópias dos dados
A estratégia começa mantendo múltiplas cópias dos dados para reduzir a dependência de um único conjunto de armazenamento.
2 tipos de mídia
A utilização de diferentes meios de armazenamento reduz o risco de uma falha específica comprometer todas as cópias.
1 cópia fora do ambiente principal
Uma cópia externa reduz a dependência da infraestrutura local.
1 cópia isolada ou imutável
Uma camada adicional de isolamento ou imutabilidade aumenta a resistência das cópias contra ações maliciosas.
0 erros
O último elemento representa a necessidade de validar os backups e a capacidade de recuperação, em vez de simplesmente presumir que todos os jobs bem-sucedidos resultarão em uma recuperação funcional.
Recuperação limpa após ransomware
Uma recuperação limpa significa retornar à operação utilizando dados e sistemas que tenham sido avaliados quanto à presença de comprometimento.
O conceito é especialmente importante porque restaurar rapidamente um ambiente infectado pode resultar em uma nova propagação da ameaça.
Identificação do estado seguro
Antes da recuperação, a organização precisa estabelecer critérios para determinar quais dados e pontos de restauração são aceitáveis.
Análise dos dados
Os recursos de detecção disponíveis podem ser utilizados para verificar os dados antes da restauração.
Recuperação em ambiente controlado
Quando necessário, workloads podem ser recuperados de maneira controlada antes de serem reconectados à produção.
Validação funcional
O sistema recuperado precisa ser avaliado tanto do ponto de vista de segurança quanto de funcionamento da aplicação.
Reconexão
Somente depois das verificações necessárias o workload deve ser reintegrado ao ambiente produtivo.
Veeam Ransomware Recovery para máquinas virtuais
Em ambientes virtualizados, a recuperação após ransomware pode envolver dezenas ou centenas de máquinas virtuais, cada uma com diferentes níveis de criticidade.
Priorização das VMs
As máquinas virtuais devem ser classificadas de acordo com sua importância para as operações.
Recuperação por prioridade
Sistemas de infraestrutura e dependências fundamentais podem precisar ser recuperados antes das aplicações que dependem deles.
Secure Restore
A análise de malware pode ser incorporada ao processo de recuperação de máquinas virtuais antes de sua devolução ao ambiente de produção.
Validação das dependências
Uma VM recuperada isoladamente pode não representar uma aplicação recuperada. As dependências precisam ser consideradas.
Veeam Ransomware Recovery para servidores físicos
Servidores físicos continuam presentes em ambientes empresariais e também precisam fazer parte do plano de recuperação.
A estratégia deve considerar sistemas operacionais, volumes, aplicações, dependências, hardware de destino e procedimentos necessários para retornar o servidor à operação.
Recuperação bare metal
Quando aplicável ao cenário, procedimentos de recuperação completa do sistema podem ser necessários para reconstruir o servidor.
Hardware alternativo
Em ambientes críticos, o planejamento deve considerar o que acontecerá caso o hardware original esteja indisponível.
Validação pós-recuperação
Depois da recuperação, serviços, aplicações, conectividade e mecanismos de segurança precisam ser verificados.
Veeam Ransomware Recovery para bancos de dados
Bancos de dados exigem atenção especial porque a recuperação precisa considerar consistência e dependências da aplicação.
Consistência dos dados
O ponto de recuperação precisa ser compatível com os requisitos de consistência da aplicação.
Dependências da aplicação
Restaurar o banco de dados sem restaurar corretamente os serviços que dependem dele pode não resultar na recuperação completa do sistema.
Sequência de recuperação
O plano deve determinar a ordem de restauração de componentes para reduzir o tempo necessário para colocar o serviço novamente em funcionamento.
Validação funcional
Depois da restauração, a equipe precisa confirmar que o banco e a aplicação estão operacionais.
Veeam Ransomware Recovery e Microsoft 365
Ambientes Microsoft 365 também precisam ser considerados dentro de uma estratégia corporativa de recuperação de dados.
Quando a organização possui requisitos específicos de retenção e recuperação para dados SaaS, esses requisitos devem ser incorporados ao planejamento de proteção.
Recuperação de dados
A estratégia deve identificar quais dados são críticos e quais mecanismos serão utilizados para recuperá-los.
Retenção
O período de retenção deve refletir requisitos operacionais e de negócio.
Independência da estratégia
É importante diferenciar a disponibilidade do serviço SaaS da estratégia corporativa de proteção e recuperação de dados.
Veeam Ransomware Recovery e Kubernetes
Ambientes Kubernetes acrescentam desafios específicos ao processo de recuperação porque uma aplicação pode depender de recursos do cluster, configurações e dados persistentes.
Aplicações cloud native
A recuperação precisa considerar a aplicação como um conjunto de componentes, e não apenas máquinas ou volumes isolados.
Dados persistentes
Volumes persistentes precisam fazer parte do escopo de proteção e recuperação.
Recursos do cluster
Namespaces, configurações e demais recursos necessários para reconstruir a aplicação devem ser considerados no planejamento.
Recuperação em outro ambiente
Em determinados cenários, a capacidade de recuperar aplicações em outro cluster pode fazer parte da estratégia de continuidade.
Detecção de malware antes da recuperação
A Veeam atualmente oferece recursos de detecção de malware que podem analisar dados de backup e apoiar processos de recuperação. A documentação do Veeam Backup & Replication 13 descreve métodos como Veeam Threat Hunter, antivírus de terceiros e YARA, além de eventos de malware e classificação de workloads como suspeitos ou infectados.
Scan Backup
A análise pode ser utilizada para procurar atividade de malware nos dados de backup e auxiliar na identificação de pontos de recuperação.
Secure Restore
Durante a recuperação, os dados podem ser analisados antes de serem restaurados ao ambiente de produção.
Eventos de segurança
As informações geradas pelas análises podem apoiar a investigação e a tomada de decisão durante o processo de recuperação.
Integração com soluções de segurança
A Veeam também documenta integração com soluções de proteção contra malware por meio da Incident API, permitindo que eventos de segurança sejam utilizados no contexto da infraestrutura de backup.
Testes de recuperação contra ransomware
Uma estratégia de ransomware recovery precisa ser testada antes que um incidente real aconteça.
O objetivo dos testes não é apenas confirmar que um job terminou com sucesso. É verificar se a organização consegue localizar uma cópia confiável, restaurar os sistemas necessários, validar os dados e devolver os serviços à operação dentro dos objetivos estabelecidos.
Teste de restauração
Testes individuais podem verificar arquivos, máquinas virtuais, bancos de dados ou outros workloads.
Teste de aplicação
O teste deve confirmar se a aplicação funciona depois da recuperação, e não apenas se os arquivos foram restaurados.
Teste de recuperação em escala
Ambientes críticos podem exigir testes envolvendo múltiplos sistemas e dependências.
Teste do plano
A equipe deve verificar se as pessoas responsáveis sabem quais procedimentos executar durante um incidente real.
Documentação dos resultados
Cada teste deve produzir evidências e registrar problemas encontrados para que a arquitetura possa ser aprimorada.
RPO e RTO no Veeam Ransomware Recovery
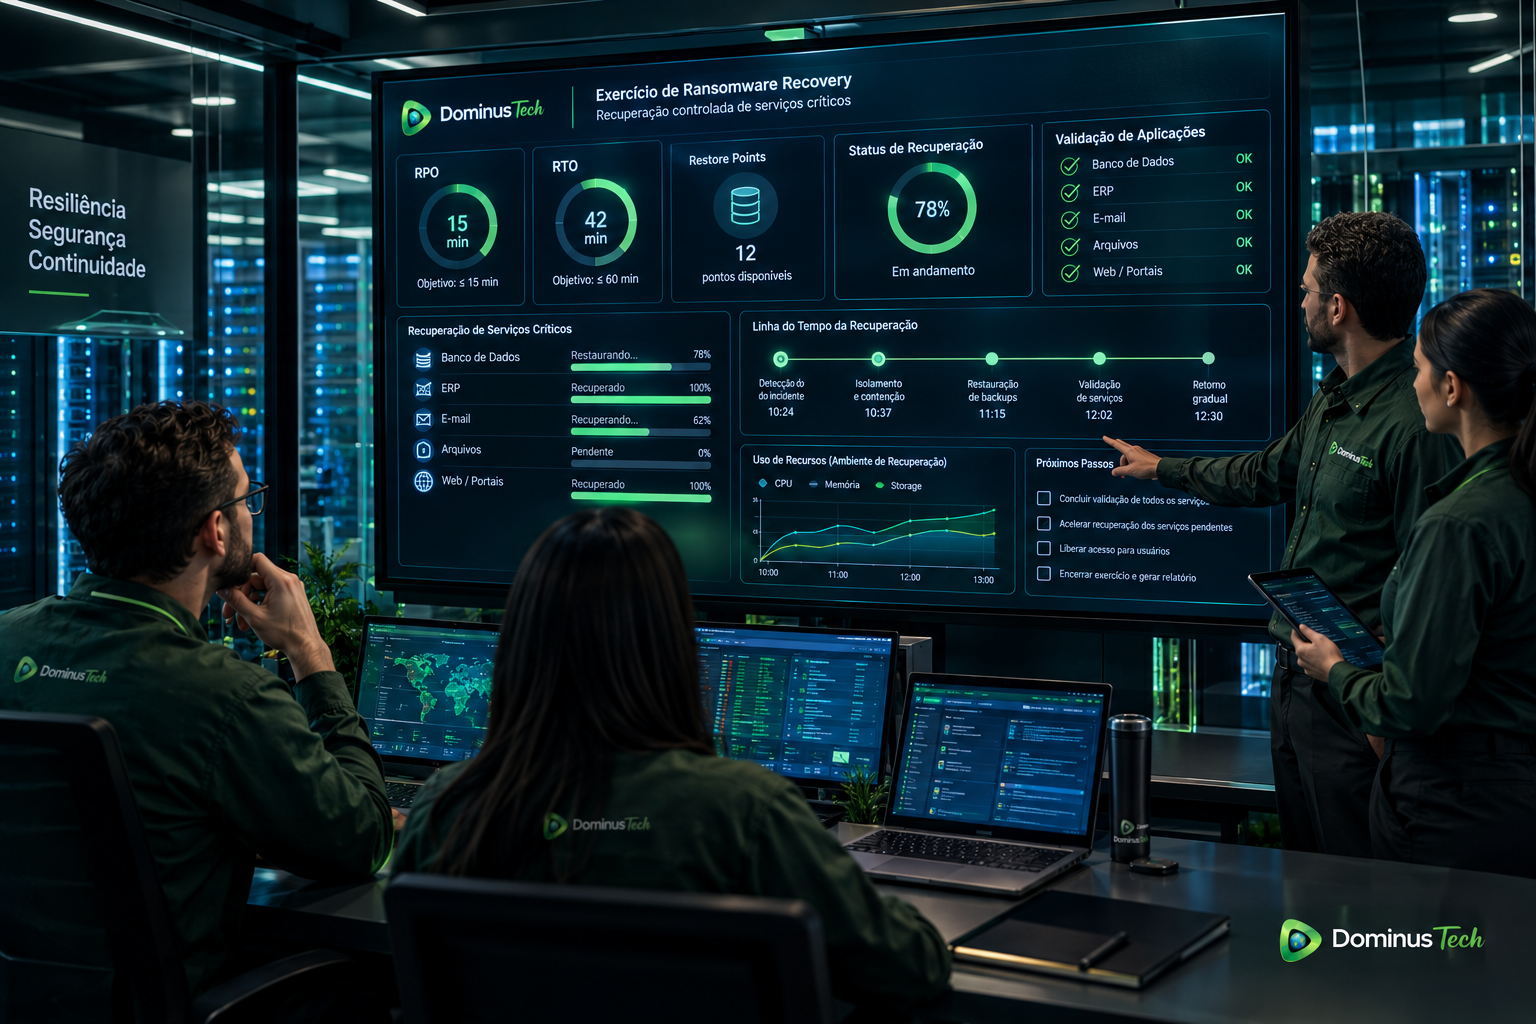
RPO e RTO são especialmente importantes durante um ataque porque ajudam a determinar quais dados precisam ser recuperados e em quanto tempo os serviços precisam retornar.
RPO após ransomware
O RPO influencia a escolha dos pontos de recuperação disponíveis. Quanto menor o RPO, maior tende a ser a necessidade de granularidade e frequência na proteção.
RTO após ransomware
O RTO influencia a arquitetura de recuperação e a prioridade dos workloads.
RPO e RTO por criticidade
Uma organização pode definir objetivos diferentes para sistemas diferentes, evitando aplicar a mesma estratégia a todo o ambiente.
Veeam Ransomware Recovery e continuidade de negócios
A recuperação contra ransomware deve estar integrada ao planejamento de continuidade do negócio.
O objetivo final não é apenas recuperar backups, mas reduzir o período em que a empresa permanece incapaz de operar.
Identificação dos serviços críticos
A organização precisa saber quais aplicações devem ser recuperadas primeiro.
Dependências
Serviços de autenticação, bancos de dados, DNS, arquivos e outros componentes podem ser pré-requisitos para o funcionamento das aplicações.
Ordem de recuperação
Uma sequência previamente definida reduz decisões improvisadas durante o incidente.
Comunicação
O plano deve estabelecer responsabilidades e canais de comunicação entre equipes técnicas, gestão e áreas de negócio.
Critérios de retorno
A organização deve definir quando um sistema pode ser considerado recuperado e liberado para utilização.
Principais erros em projetos de Ransomware Recovery
Manter todas as cópias no mesmo ambiente
Concentrar produção e backups em uma infraestrutura sem isolamento adequado aumenta a exposição a um mesmo incidente.
Não utilizar imutabilidade
Se as cópias puderem ser alteradas ou eliminadas pelo mesmo vetor que comprometeu a produção, a estratégia de recuperação fica mais vulnerável.
Considerar somente o último backup
O ponto mais recente pode não representar um estado confiável depois de um ataque que permaneceu oculto durante determinado período.
Não testar restauração
Um backup nunca testado não oferece a mesma evidência operacional de uma recuperação validada.
Recuperar sem análise de malware
Restaurar dados comprometidos pode prolongar o incidente ou causar reinfecção.
Ignorar dependências
Recuperar servidores isoladamente sem considerar as dependências das aplicações pode resultar em um ambiente tecnicamente restaurado, mas operacionalmente indisponível.
Não documentar o processo
Durante um incidente, depender exclusivamente do conhecimento informal de uma pessoa aumenta o risco operacional.
Como estruturar um projeto Veeam Ransomware Recovery?
1. Avaliar o ambiente atual
Mapear workloads, infraestrutura, backups, repositórios, políticas de retenção e mecanismos de segurança.
2. Identificar riscos
Verificar exposição das cópias, credenciais, conectividade, capacidade, dependências e pontos únicos de falha.
3. Definir objetivos
Estabelecer RPO, RTO e prioridades de recuperação.
4. Proteger os backups
Implementar mecanismos adequados de imutabilidade, isolamento e controle de acesso.
5. Estruturar recuperação
Definir procedimentos, sequência, responsabilidades e critérios para selecionar pontos confiáveis.
6. Implementar detecção
Utilizar mecanismos disponíveis para identificar malware e apoiar a seleção de dados para recuperação.
7. Testar
Executar exercícios de recuperação e registrar resultados.
8. Melhorar continuamente
Atualizar o plano conforme surgem novas aplicações, mudanças na infraestrutura e novas ameaças.
Veeam Ransomware Recovery com a Dominus Tech
A Dominus Tech pode apoiar organizações na estruturação de estratégias de recuperação contra ransomware utilizando uma abordagem baseada em arquitetura, proteção de dados, recuperação e continuidade operacional.
O trabalho pode começar pela análise do ambiente existente e evoluir para o desenho de uma estratégia de recuperação capaz de lidar com diferentes níveis de criticidade.
Assessment de proteção
A avaliação pode identificar vulnerabilidades na infraestrutura de backup, exposição dos repositórios, problemas de retenção, dependências e lacunas de recuperação.
Arquitetura de recuperação
A Dominus Tech pode ajudar a estruturar uma arquitetura que combine cópias protegidas, imutabilidade, isolamento, capacidade adequada e processos de recuperação.
Planejamento de ransomware recovery
O plano pode estabelecer prioridades, RPO, RTO, sequência de recuperação, responsabilidades e critérios para seleção de pontos confiáveis.
Testes de recuperação
A capacidade de recuperação deve ser validada por meio de exercícios controlados, identificando problemas antes que um ataque real os exponha.
Documentação
Procedimentos e decisões arquiteturais podem ser documentados para permitir que a equipe execute o processo de forma estruturada durante um incidente.
Evolução da estratégia
A proteção contra ransomware deve ser revisada continuamente para acompanhar crescimento de dados, novas aplicações, mudanças de infraestrutura e evolução das ameaças.
Veeam Ransomware Recovery x Veeam Proteção contra Ransomware
Embora os conceitos estejam diretamente relacionados, as duas estratégias possuem intenções diferentes.
Veeam Proteção contra Ransomware concentra-se principalmente na prevenção, proteção e detecção durante o ciclo de vida dos dados.
Veeam Ransomware Recovery concentra-se na etapa posterior ao comprometimento: identificar pontos confiáveis, analisar os dados, executar recuperação limpa, validar os sistemas e retornar à operação.
Uma estratégia madura precisa contemplar as duas dimensões.
Veeam Ransomware Recovery x Veeam Cyber Resilience
Veeam Cyber Resilience possui escopo mais amplo e envolve a capacidade geral da organização de resistir, responder e se recuperar de incidentes cibernéticos.
Veeam Ransomware Recovery é mais específico e concentra-se na recuperação de dados e workloads depois de um ataque de ransomware.
Essa diferenciação permite trabalhar os dois temas dentro do cluster sem transformar as páginas em conteúdos concorrentes.
Quando uma empresa precisa de Veeam Ransomware Recovery?
- Quando precisa estar preparada para ataques de ransomware.
- Quando os backups estão concentrados no mesmo ambiente da produção.
- Quando ainda não existe uma estratégia de recuperação limpa.
- Quando não há testes periódicos de restauração.
- Quando os pontos de recuperação nunca são analisados quanto à presença de malware.
- Quando os RPOs e RTOs não estão formalmente definidos.
- Quando a empresa possui aplicações críticas que precisam de recuperação coordenada.
- Quando existe preocupação com comprometimento dos próprios backups.
- Quando a infraestrutura utiliza ambientes híbridos ou multicloud.
- Quando a organização precisa melhorar sua resiliência contra ransomware.
Conclusão
Veeam Ransomware Recovery transforma a recuperação após um ataque de ransomware em um processo planejado, controlado e verificável.
A existência de backups é apenas uma parte da estratégia. Para recuperar uma empresa depois de um incidente, é necessário proteger as cópias, manter pontos de recuperação confiáveis, detectar possíveis sinais de comprometimento, analisar os dados antes da restauração, recuperar os sistemas na ordem correta e validar o ambiente antes do retorno à produção.
Recursos atuais da plataforma Veeam permitem combinar imutabilidade, mecanismos de detecção de malware e Secure Restore para fortalecer esse processo. A Veeam também destaca a recuperação limpa como parte de uma estratégia de defesa cibernética em camadas.
Para empresas que dependem de seus dados e aplicações para operar, preparar a recuperação antes do incidente é uma decisão de continuidade de negócios. A diferença entre possuir um backup e possuir uma capacidade de recuperação pode determinar quanto tempo uma organização permanecerá indisponível depois de um ataque.
Links Relacionados
- Veeam
- Veeam Proteção contra Ransomware
- Veeam Cyber Resilience
- Backup Imutável
- Air-Gapped Backup
- Veeam Backup 3-2-1-1-0
- Disaster Recovery
- Veeam Recovery Orchestrator
- Veeam Consultoria
- Veeam Assessment
Recursos Oficiais
- Veeam — Ransomware
- Veeam Data Platform — Segurança Cibernética
- Veeam Backup & Replication — Secure Restore
- Veeam Backup & Replication — Malware Detection
- Veeam Backup & Replication — Immutability for Backup Files
- Veeam — Recursos de Backup Habilitados para Segurança
FAQ — Perguntas Frequentes
O que é Veeam Ransomware Recovery?
É a estratégia de recuperação de dados, aplicações e workloads após um ataque de ransomware, utilizando backups protegidos, pontos de recuperação confiáveis, análise de malware e procedimentos controlados de restauração.
Veeam pode recuperar dados depois de um ataque de ransomware?
Sim. A capacidade de recuperação depende da existência e integridade dos pontos de restauração, da arquitetura de proteção e dos procedimentos definidos para o incidente. A estratégia deve considerar também a possibilidade de os próprios backups serem alvo do ataque.
O que é Veeam Secure Restore?
Secure Restore permite verificar dados de recuperação em busca de atividade de malware antes de restaurar a máquina ao ambiente de produção. A funcionalidade suporta mecanismos como Veeam Threat Hunter, antivírus de terceiros e YARA.
O Veeam Threat Hunter pode ser usado durante a recuperação?
Sim. O Veeam Threat Hunter pode atuar como mecanismo de detecção no Secure Restore, permitindo analisar os dados durante o processo de recuperação.
O que é recuperação limpa contra ransomware?
É o processo de recuperar sistemas utilizando dados considerados confiáveis e previamente analisados, reduzindo o risco de restaurar malware ou outros artefatos comprometidos para o ambiente de produção.
Por que a imutabilidade é importante?
A imutabilidade impede que determinados dados de backup sejam modificados ou excluídos durante o período protegido. Isso ajuda a preservar as cópias de recuperação mesmo diante de ataques ou ações indevidas.
Backup imutável é suficiente contra ransomware?
Não. A imutabilidade é uma camada importante, mas uma estratégia completa também deve considerar isolamento, controle de acesso, detecção de malware, monitoramento, testes e procedimentos de recuperação.
O último backup é sempre o melhor ponto para recuperação?
Não necessariamente. Se o ransomware já estava presente no ambiente quando o backup foi criado, o ponto mais recente pode conter dados comprometidos. Por isso, a seleção do ponto de recuperação precisa considerar a linha do tempo do incidente e mecanismos de análise.
Veeam Ransomware Recovery é igual a Veeam Proteção contra Ransomware?
Não. Proteção contra ransomware concentra-se em prevenção, proteção e detecção. Ransomware Recovery concentra-se na recuperação após o incidente, incluindo seleção de pontos confiáveis, análise, recuperação limpa e validação.
Veeam Ransomware Recovery é igual a Cyber Resilience?
Não. Cyber resilience possui escopo mais amplo e trata da capacidade de resistir, responder e se recuperar de ameaças cibernéticas. Ransomware recovery é uma disciplina específica dentro dessa estratégia, concentrada na recuperação após ransomware.
É necessário testar o ransomware recovery?
Sim. Testes permitem verificar se os backups podem ser recuperados, se os procedimentos funcionam, se as dependências foram consideradas e se os objetivos de recuperação são realmente alcançáveis.
A Dominus Tech pode ajudar a estruturar um projeto de Veeam Ransomware Recovery?
A Dominus Tech pode apoiar projetos de proteção de dados e recuperação, incluindo assessment, arquitetura, planejamento, implementação, testes e evolução da estratégia de recuperação conforme os requisitos do ambiente empresarial.