Veeam Implementação: como implementar Veeam Backup & Replication em ambientes empresariais
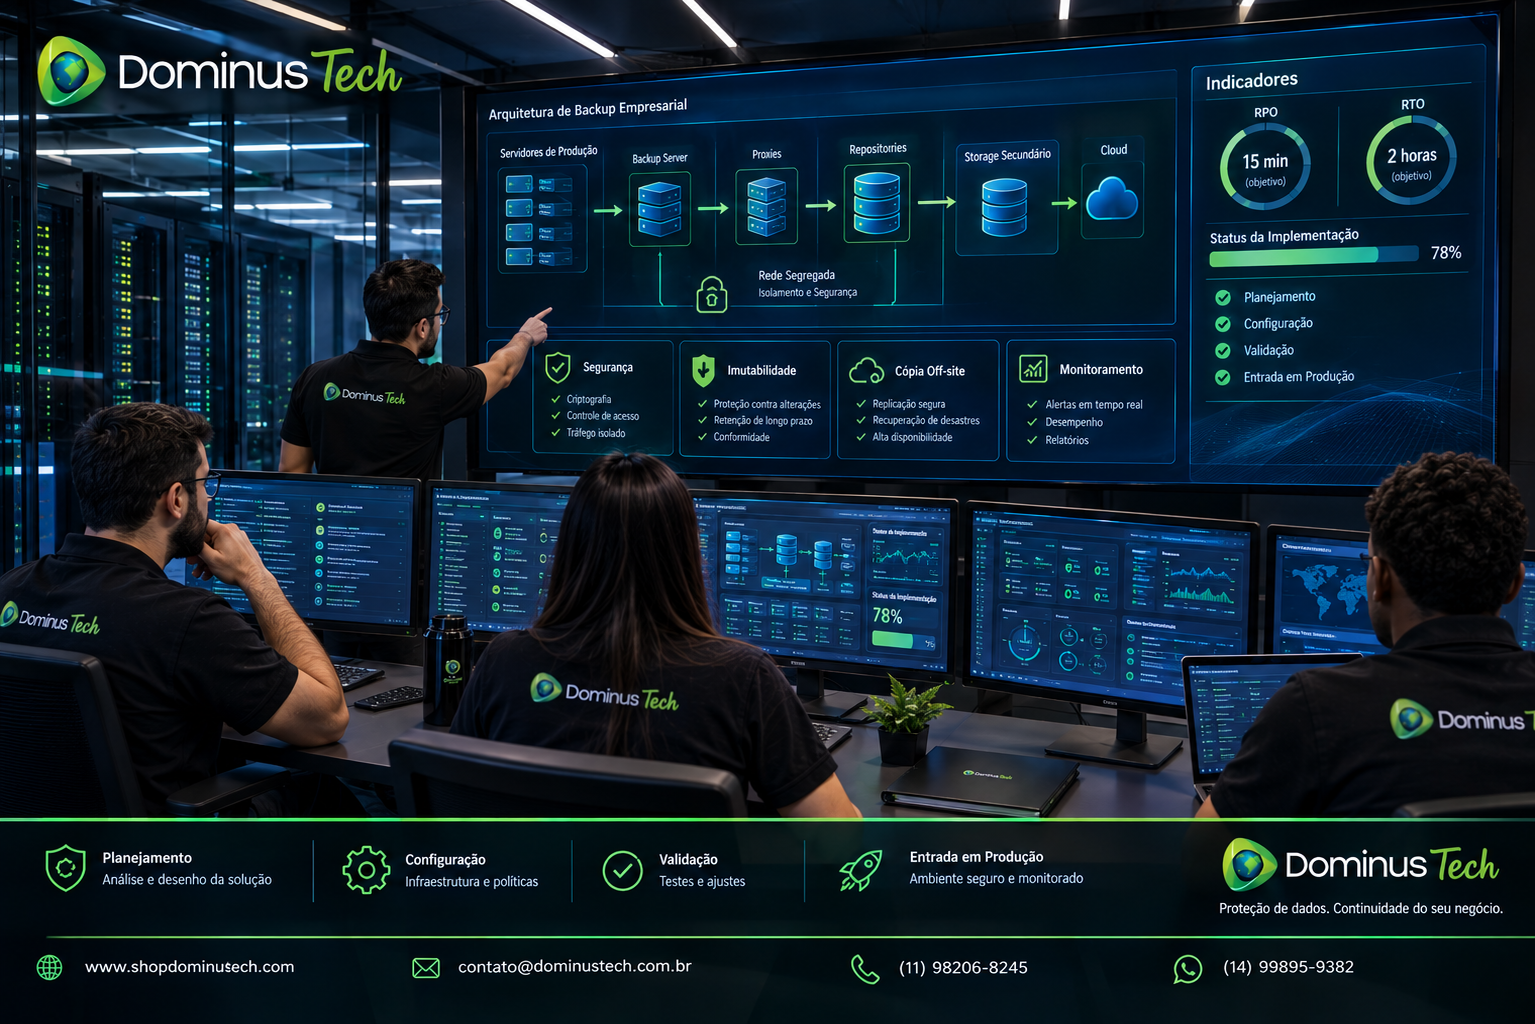
Veeam Implementação é o processo de transformar os requisitos de proteção de dados de uma empresa em uma infraestrutura Veeam efetivamente instalada, configurada, protegida, validada e preparada para operação. Uma implementação empresarial não consiste apenas em instalar o Veeam Backup & Replication: envolve análise do ambiente, definição de workloads, RPO e RTO, dimensionamento, arquitetura de backup, repositories, proxies, conectividade, segurança, retenção, cópias secundárias, testes de recuperação e documentação.
Em ambientes pequenos, uma implantação pode utilizar uma arquitetura simples. À medida que o volume de dados, a quantidade de workloads, os requisitos de disponibilidade e a distribuição geográfica aumentam, torna-se necessário separar componentes e construir uma arquitetura mais robusta. A documentação atual do Veeam Backup & Replication 13 contempla cenários de deployment simples, avançado e distribuído.
Por isso, uma Veeam Implementação profissional deve começar antes da instalação do software e terminar somente depois da validação operacional da solução.
O que é Veeam Implementação?
Veeam Implementação é o conjunto de atividades necessárias para colocar uma solução Veeam em produção de forma planejada e alinhada aos requisitos técnicos e empresariais da organização.
O processo normalmente envolve:
- levantamento do ambiente;
- definição do escopo de proteção;
- classificação dos workloads;
- definição de RPO e RTO;
- dimensionamento de infraestrutura;
- desenho da arquitetura;
- preparação dos servidores;
- instalação do Veeam Backup & Replication;
- configuração de proxies;
- configuração de repositories;
- configuração de object storage quando aplicável;
- configuração de jobs;
- configuração de retenção;
- configuração de Backup Copy;
- implementação de imutabilidade;
- configuração de segurança;
- monitoramento;
- testes de backup;
- testes de recuperação;
- documentação;
- handover para a equipe operacional.
A própria documentação oficial recomenda que o planejamento anteceda a instalação e inclua escopo de proteção, RPO/RTO, quantidade de cópias e desenho da infraestrutura.
Por que a implementação Veeam precisa ser planejada?
Uma instalação tecnicamente funcional não significa necessariamente que a arquitetura esteja adequada.
É possível instalar o Veeam, criar um job e produzir backups aparentemente corretos, mas ainda possuir problemas de capacidade, segurança, performance, retenção, recuperação ou disponibilidade.
Instalação não é arquitetura
A instalação coloca o software em funcionamento. A arquitetura determina como os componentes trabalham juntos.
Backup funcionando não significa recuperação validada
O objetivo final da proteção de dados é conseguir recuperar informações e serviços quando necessário.
Dimensionamento incorreto gera problemas futuros
Uma infraestrutura que funciona com 50 workloads pode apresentar gargalos quando crescer para 200 ou 500 workloads.
Segurança precisa existir desde o início
A infraestrutura de backup é um alvo importante em incidentes de ransomware. Por isso, segmentação, controle de acesso, imutabilidade e proteção dos componentes precisam fazer parte da implementação.
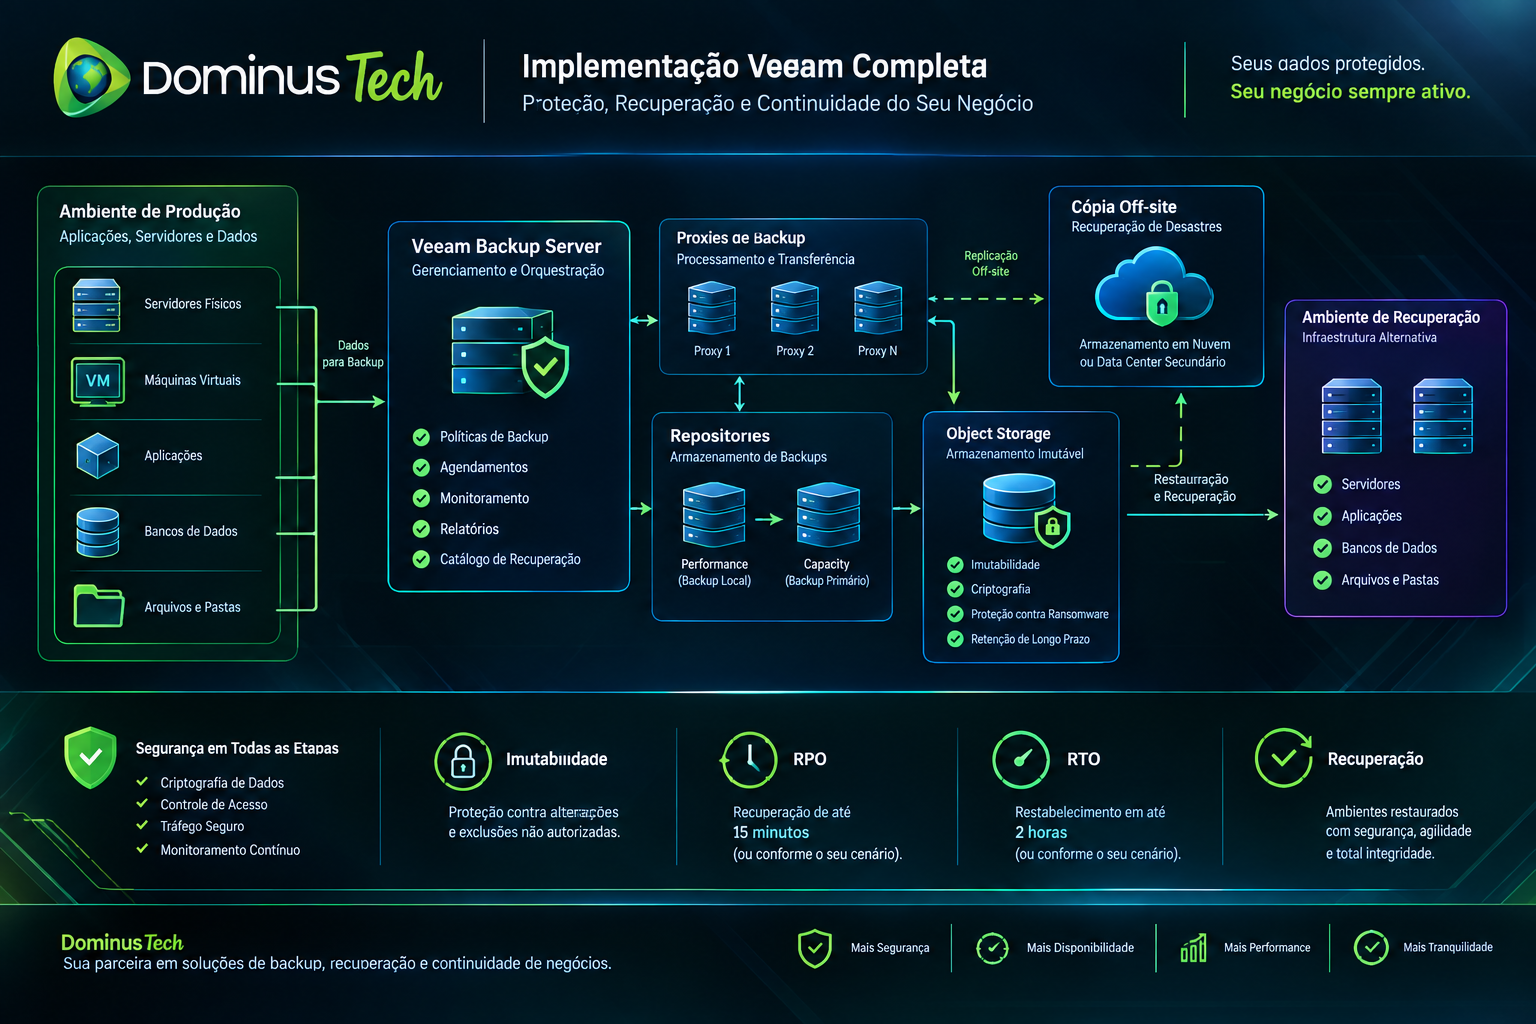
Etapas de uma Veeam Implementação
Uma implantação empresarial pode ser organizada em fases para reduzir riscos e facilitar a validação.
1. Assessment
Levantamento de workloads, infraestrutura, aplicações, dados, crescimento, requisitos e restrições.
2. Planejamento
Definição de RPO, RTO, retenção, cópias, destinos e arquitetura.
3. Design
Definição dos componentes Veeam e sua distribuição.
4. Preparação
Preparação de servidores, sistemas operacionais, redes, DNS, firewall, storage e permissões.
5. Instalação
Instalação do Veeam Backup & Replication e dos componentes necessários.
6. Configuração
Integração dos workloads, proxies, repositories, jobs e políticas.
7. Segurança
Aplicação de hardening, segmentação, RBAC, MFA, criptografia e imutabilidade conforme o cenário.
8. Validação
Execução de backups, restores e testes.
9. Documentação
Registro da arquitetura e dos procedimentos operacionais.
10. Handover
Transferência da operação para a equipe responsável.
Assessment antes da implementação Veeam
O assessment é uma das etapas mais importantes porque fornece os dados necessários para dimensionar a solução.
Devem ser levantados, entre outros:
- quantidade de máquinas virtuais;
- servidores físicos;
- bancos de dados;
- file servers;
- NAS;
- Microsoft 365;
- workloads em cloud;
- Kubernetes;
- volume total de dados;
- crescimento mensal;
- taxa de alteração diária;
- janelas de backup;
- RPO;
- RTO;
- retenção;
- requisitos regulatórios;
- necessidade de cópias off-site;
- necessidade de imutabilidade;
- requisitos de disaster recovery.
A documentação do Veeam destaca a taxa diária de alteração como um dado importante para estimar janela de backup e capacidade de armazenamento.
Definição do escopo de proteção
Antes de configurar qualquer job, é necessário saber exatamente o que será protegido.
Workloads críticos
Aplicações que possuem impacto direto sobre faturamento, produção, operações, clientes ou processos essenciais devem receber tratamento prioritário.
Workloads importantes
Serviços relevantes para a operação, mas que podem possuir RPO e RTO menos agressivos.
Workloads secundários
Sistemas cuja recuperação pode ocorrer posteriormente.
Workloads não protegidos
Se determinados sistemas não serão incluídos, essa decisão deve ser documentada e aprovada.
O escopo deve ser construído em conjunto com as áreas técnicas e o negócio. A infraestrutura não deve assumir sozinha quais dados são críticos.
RPO e RTO na implementação Veeam
RPO e RTO determinam grande parte da arquitetura.
RPO
O Recovery Point Objective define quanto tempo de dados a empresa aceita perder.
RTO
O Recovery Time Objective define quanto tempo o serviço pode permanecer indisponível.
| Perfil | RPO ilustrativo | RTO ilustrativo | Estratégia possível |
|---|---|---|---|
| Missão crítica | Minutos | Minutos | Replicação/CDP + backup |
| Crítico | Até 1 hora | Até 2 horas | Backup frequente + cópia secundária |
| Importante | Algumas horas | Algumas horas | Backup + Backup Copy |
| Administrativo | 24 horas | 24 horas | Backup periódico |
Os valores são apenas exemplos. Os objetivos reais devem ser definidos pelo negócio.
Arquitetura da implementação Veeam
O Veeam Backup & Replication possui componentes com funções diferentes.
Veeam Backup Server
É o componente central responsável por coordenar operações de proteção e recuperação.
Backup Proxy
O proxy processa e transporta dados durante determinadas operações de backup e replicação.
Backup Repository
É o destino utilizado para armazenamento dos arquivos de backup.
Object Storage
Pode ser utilizado em arquiteturas que exigem capacidade escalável, cópias adicionais ou integração com cloud.
Veeam ONE
Pode ser utilizado para monitoramento, análise operacional, capacidade e visibilidade da infraestrutura.
Veeam Recovery Orchestrator
Em cenários que exigem orquestração, pode acrescentar automação de planos de recuperação, testes e documentação.
Veeam Implementação simples
Uma arquitetura simples pode concentrar funções em uma única máquina.
Esse modelo pode ser adequado para ambientes menores, quando volume, performance, disponibilidade e requisitos de segurança permitirem.
No cenário simples documentado pela Veeam, o mesmo servidor assume funções de backup server, proxy e repository.
Vantagens
- menor complexidade;
- implantação mais rápida;
- menor quantidade de servidores;
- administração simplificada.
Limitações
- menor separação de funções;
- menor capacidade de escala;
- maior concentração de recursos;
- potencial impacto caso o servidor fique indisponível.
Veeam Implementação avançada
Em ambientes médios e grandes, é comum separar as funções.
O cenário avançado distribui backup server, proxy e repository em máquinas diferentes, permitindo deslocar processamento do servidor central e aumentar a tolerância a falhas.
Backup Server separado
Centraliza controle e gerenciamento.
Proxies dedicados
Processam os dados sem concentrar toda a carga no servidor de gerenciamento.
Repositories dedicados
Permitem separar armazenamento da camada de gerenciamento e processamento.
Expansão horizontal
Novos proxies e repositories podem ser adicionados conforme o ambiente cresce.
Veeam Implementação distribuída
Empresas com múltiplos sites, grandes volumes ou infraestrutura geograficamente distribuída podem utilizar uma arquitetura distribuída.
A documentação atual recomenda o cenário distribuído para ambientes grandes e geograficamente dispersos com múltiplos servidores Veeam Backup & Replication. Esses servidores podem ser federados pelo Veeam Backup Enterprise Manager para gerenciamento e relatórios centralizados.
Exemplo de arquitetura
- Data Center Principal;
- Data Center Secundário;
- site remoto;
- cloud;
- Veeam Backup Server por localização;
- repositories locais;
- cópias off-site;
- gestão centralizada quando aplicável.
Preparação do servidor Veeam
Antes da instalação, o servidor precisa atender aos requisitos de hardware, sistema operacional, permissões e conectividade.
A documentação atual também recomenda evitar a instalação do Veeam Backup & Replication diretamente em um host Hyper-V e manter software crítico e transacional fora do servidor de backup.
Boas práticas
- dedicar o servidor à função de backup;
- validar CPU e memória;
- validar armazenamento;
- validar conectividade;
- validar DNS;
- validar portas;
- validar permissões;
- validar sistema operacional suportado;
- evitar workloads críticos no servidor Veeam.
Banco de dados da implementação Veeam
O Veeam Backup & Replication utiliza uma base de dados de configuração.
Antes da implementação, deve ser definida a estratégia para esse componente.
A documentação atual informa que, caso um mecanismo de banco de dados não seja preparado previamente, o produto pode instalar PostgreSQL localmente no servidor de backup. Também existem cenários em que uma instância remota pode ser considerada, incluindo requisitos específicos de alta disponibilidade.
Banco local
Pode simplificar a arquitetura e reduzir dependências externas.
Banco remoto
Pode fazer sentido quando existem requisitos específicos de arquitetura, disponibilidade ou governança.
Backup da configuração
A configuração do Veeam também precisa ser protegida. Perder a base de configuração pode dificultar a reconstrução do ambiente de gerenciamento.
Configuração de proxies
Os proxies devem ser dimensionados conforme volume de dados, janela de backup, arquitetura de virtualização e método de transporte.
Quantidade de proxies
Ambientes maiores podem exigir múltiplos proxies para distribuir processamento.
Localização
O posicionamento deve considerar proximidade dos workloads, storage e rede.
Balanceamento
A arquitetura deve evitar que um único proxy se transforme em gargalo.
Em cenários de replicação VMware, a Veeam recomenda pelo menos dois proxies para manter a operação caso um deles falhe ou perca conectividade com o storage de origem.
Configuração de Backup Repositories
O repository é uma das partes mais importantes da implementação.
O dimensionamento deve considerar:
- capacidade inicial;
- crescimento;
- taxa de alteração;
- retenção;
- GFS;
- cópias adicionais;
- imutabilidade;
- performance;
- throughput;
- janela de backup;
- tempo necessário para recuperação.
Capacidade não é apenas espaço disponível
Um repository pode possuir espaço suficiente e ainda apresentar performance inadequada.
Performance de leitura
É importante para operações de recuperação, synthetic full e outros processos.
Performance de escrita
É crítica durante a janela de backup.
Rede
A capacidade do repository precisa ser compatível com o throughput disponível entre produção e armazenamento.
Dimensionamento da capacidade
O dimensionamento deve considerar muito mais do que o tamanho atual dos servidores.
Uma estimativa deve incluir:
Capacidade necessária ≈ dados protegidos + taxa de alteração + retenção + GFS + cópias adicionais + crescimento + margem operacional.
Essa fórmula é conceitual. O dimensionamento final depende da arquitetura, política de retenção, método de backup, compressão, deduplicação, workloads e características do storage.
O Veeam ONE possui recursos de capacity planning que podem ajudar a identificar tendências de consumo e estimar quando repositories podem atingir limites de capacidade.
Retenção na implementação Veeam
A política de retenção determina por quanto tempo os restore points serão mantidos.
É necessário diferenciar:
- retenção operacional;
- retenção de curto prazo;
- retenção de longo prazo;
- GFS;
- retenção de cópias secundárias;
- retenção para requisitos regulatórios.
Exemplo
| Tipo | Exemplo |
|---|---|
| Diário | 30 dias |
| Semanal | 12 semanas |
| Mensal | 12 meses |
| Anual | 5 anos |
Os períodos devem ser definidos conforme requisitos do negócio, compliance e capacidade disponível.
Imutabilidade na implementação Veeam
Uma implementação moderna deve avaliar mecanismos de proteção contra alteração ou exclusão indevida dos backups.
A documentação de segurança da Veeam recomenda considerar repositories hardened e imutabilidade, além de 3-2-1, controle de acesso, criptografia e mídia offline conforme o cenário.
Hardened Repository
Pode fornecer uma camada importante de proteção contra alterações nos arquivos de backup.
Object Storage com imutabilidade
Pode ser utilizado para determinadas arquiteturas de proteção e retenção.
Offline
Mídias offline podem acrescentar uma camada adicional de isolamento.
Imutabilidade não substitui outras camadas de segurança. O ideal é construir uma arquitetura com múltiplos controles.
Regra 3-2-1 na implementação Veeam
A arquitetura deve considerar a distribuição das cópias.
Uma estratégia 3-2-1 tradicional considera:
- 3 cópias dos dados;
- 2 tipos de mídia;
- 1 cópia fora do site.
A documentação atual do Veeam recomenda essa abordagem e também destaca a importância de uma cópia offline, air-gapped ou imutável.
Exemplo
- produção;
- backup local;
- Backup Copy;
- object storage ou site secundário;
- cópia imutável.
Implementação Veeam para ransomware
A segurança contra ransomware precisa fazer parte da arquitetura desde o início.
Uma implementação preparada para ataques deve considerar:
- segmentação;
- contas administrativas separadas;
- MFA;
- RBAC;
- imutabilidade;
- cópias isoladas;
- controle de acesso aos repositories;
- criptografia;
- backup de configuração;
- monitoramento;
- testes de recuperação;
- recuperação limpa.
A Veeam recomenda colocar componentes de backup em redes separadas quando aplicável, controlar acesso, proteger a configuração, utilizar imutabilidade e considerar mídia offline.
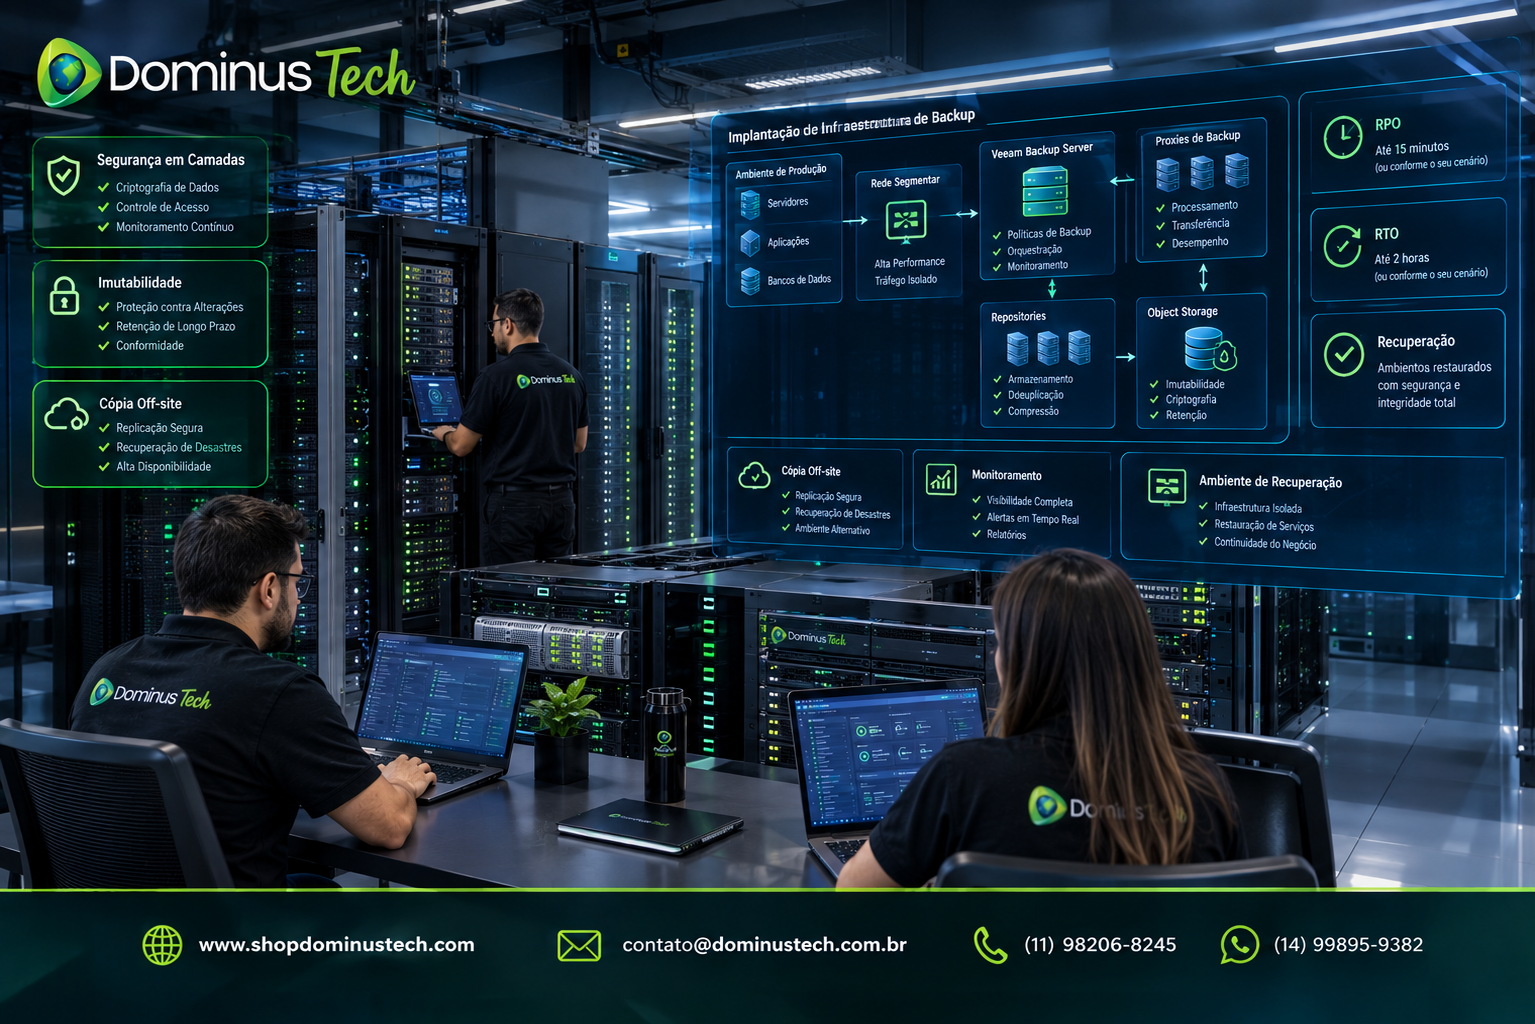
Implementação Veeam e jobs de backup
Depois que a infraestrutura estiver pronta, os jobs precisam ser configurados de acordo com a política de proteção.
Separar workloads por perfil
Evite criar um único job gigantesco para todo o ambiente quando os workloads possuem necessidades diferentes.
Considerar janelas
Os jobs devem ser distribuídos para evitar picos desnecessários de processamento, rede e storage.
Aplicações críticas
Workloads críticos podem exigir configurações específicas de processamento e recuperação.
Retenção
A retenção deve estar alinhada ao planejamento definido anteriormente.
Application-Aware Processing
Aplicações empresariais podem exigir tratamento específico para garantir consistência e recuperação adequada.
Durante a implementação, devem ser avaliados workloads como:
- Microsoft SQL Server;
- Oracle;
- Active Directory;
- Exchange;
- aplicações transacionais;
- bancos de dados;
- serviços empresariais.
O objetivo é evitar tratar aplicações críticas simplesmente como conjuntos de arquivos.
Consistência
O backup precisa refletir o estado adequado da aplicação para o cenário de recuperação previsto.
Recuperação granular
Quando necessário, a implementação deve considerar também a capacidade de recuperar itens específicos.
Implementação Veeam para VMware
Em VMware, a implementação precisa considerar vCenter, hosts, datastores, redes, proxies e repositories.
Devem ser avaliados:
- quantidade de hosts;
- quantidade de VMs;
- datastores;
- taxa de alteração;
- throughput;
- método de transporte;
- proxies;
- rede;
- destino dos backups.
Em ambientes de replicação, a Veeam documenta a utilização de backup server, hosts de origem e destino, proxies e repository de acordo com o cenário.
Implementação Veeam para Hyper-V
Em Hyper-V, a implementação deve considerar hosts ou clusters, storage, rede e proxies quando aplicável.
Para replicação Hyper-V, a Veeam documenta o uso de backup server, hosts de origem e destino, repository e, opcionalmente, off-host backup proxy e WAN accelerators.
Cluster
O ambiente deve ser analisado como um conjunto de recursos, não apenas como servidores individuais.
Storage
Capacidade e performance devem ser dimensionadas para backup e recuperação.
Implementação Veeam para servidores físicos
Servidores físicos também podem fazer parte da estratégia corporativa.
A implementação deve identificar:
- sistema operacional;
- aplicações;
- volume de dados;
- taxa de alteração;
- dependências;
- destino do backup;
- requisitos de recuperação;
- hardware alternativo quando necessário.
Recuperação alternativa
Para sistemas críticos, é importante definir antecipadamente onde o workload poderá ser recuperado caso o hardware original não esteja disponível.
Implementação Veeam para cloud
Ambientes cloud exigem análise específica.
A arquitetura pode envolver workloads em:
- Microsoft Azure;
- Amazon Web Services;
- Google Cloud;
- ambientes híbridos;
- object storage;
- sites on-premises conectados à nuvem.
É necessário considerar:
- conectividade;
- região;
- latência;
- custos de armazenamento;
- egress;
- segurança;
- identidade;
- retenção;
- recuperação.
Implementação Veeam para Microsoft 365
Microsoft 365 precisa ser analisado separadamente da infraestrutura tradicional porque possui requisitos e produtos específicos.
A implementação deve considerar:
- Exchange Online;
- SharePoint;
- OneDrive;
- Teams;
- identidade;
- retenção;
- destino dos dados;
- segurança;
- recuperação granular.
A estratégia deve ser definida de acordo com os requisitos de proteção da organização e com o produto Veeam apropriado para o workload.
Implementação Veeam para Kubernetes
Ambientes Kubernetes exigem uma abordagem diferente porque a proteção precisa considerar aplicações, recursos do cluster e dados persistentes.
A implementação deve considerar:
- clusters;
- namespaces;
- applications;
- persistent volumes;
- storage;
- políticas;
- destino de backup;
- mobilidade;
- recuperação;
- segurança.
Para ambientes Kubernetes, a estratégia pode ser estruturada com Veeam Kasten for Kubernetes, conforme os requisitos do ambiente.
Segurança da implementação Veeam
A segurança precisa ser incorporada ao desenho, e não adicionada apenas depois que o ambiente estiver funcionando.
Segmentação de rede
A infraestrutura de backup deve ser separada da produção quando a arquitetura permitir.
Privilégios mínimos
Administradores devem possuir somente os privilégios necessários.
MFA
Autenticação multifator deve ser considerada para reduzir o risco associado às credenciais administrativas.
Criptografia
Dados de backup e informações sensíveis da configuração devem ser protegidos conforme os requisitos.
Imutabilidade
Os repositories devem utilizar mecanismos adequados para impedir alteração ou exclusão durante o período protegido.
Backup da configuração
A configuração do próprio Veeam precisa estar protegida e armazenada de forma independente.
A documentação oficial de hardening recomenda, entre outras medidas, separar a infraestrutura de backup em rede própria quando aplicável, utilizar repository hardened, restringir acesso, criptografar dados e proteger backups de configuração.
Portas e conectividade
Uma implementação pode falhar mesmo com servidores corretamente instalados se a comunicação entre componentes não estiver funcionando.
Antes da implantação, devem ser validados:
- DNS;
- resolução de nomes;
- rotas;
- firewalls;
- portas;
- latência;
- throughput;
- acesso aos repositories;
- acesso aos hosts;
- conectividade com cloud quando aplicável.
A documentação de preparação do Veeam destaca que os componentes de infraestrutura se comunicam por portas específicas e que essas portas precisam estar abertas conforme o cenário.
Implementação Veeam e monitoramento
Depois da implantação, a operação precisa ser monitorada.
É importante acompanhar:
- jobs com falha;
- jobs com warning;
- tempo de execução;
- janela de backup;
- crescimento dos repositories;
- capacidade;
- taxa de alteração;
- performance;
- RPO;
- RTO;
- eventos de segurança;
- estado dos componentes.
Monitoramento preventivo
O objetivo não é descobrir um problema somente depois que o backup falhar.
Uma boa implementação deve criar condições para identificar tendência de degradação antes que ela afete a recuperação.
Testes após a implementação Veeam
A implantação não deve ser considerada concluída simplesmente porque os jobs executaram com sucesso.
É necessário validar a recuperação.
Teste de arquivo
Confirma a capacidade de recuperar arquivos específicos.
Teste de máquina virtual
Confirma que uma VM pode ser recuperada.
Teste de aplicação
Verifica se o serviço funciona depois da recuperação.
Teste de recuperação isolada
Permite validar o processo sem interferir na produção em cenários suportados.
Teste de Disaster Recovery
Valida a recuperação de serviços de acordo com o plano de DR.
Validação de RPO e RTO
Após a implementação, os objetivos definidos durante o planejamento precisam ser confrontados com resultados reais.
| Indicador | Objetivo | Resultado |
|---|---|---|
| RPO | 15 minutos | Medido no teste |
| RTO | 1 hora | Medido no teste |
| Backup window | 4 horas | Medido na operação |
| Restore | Aplicação funcional | Validado pelo negócio |
O objetivo é transformar requisitos teóricos em indicadores verificáveis.
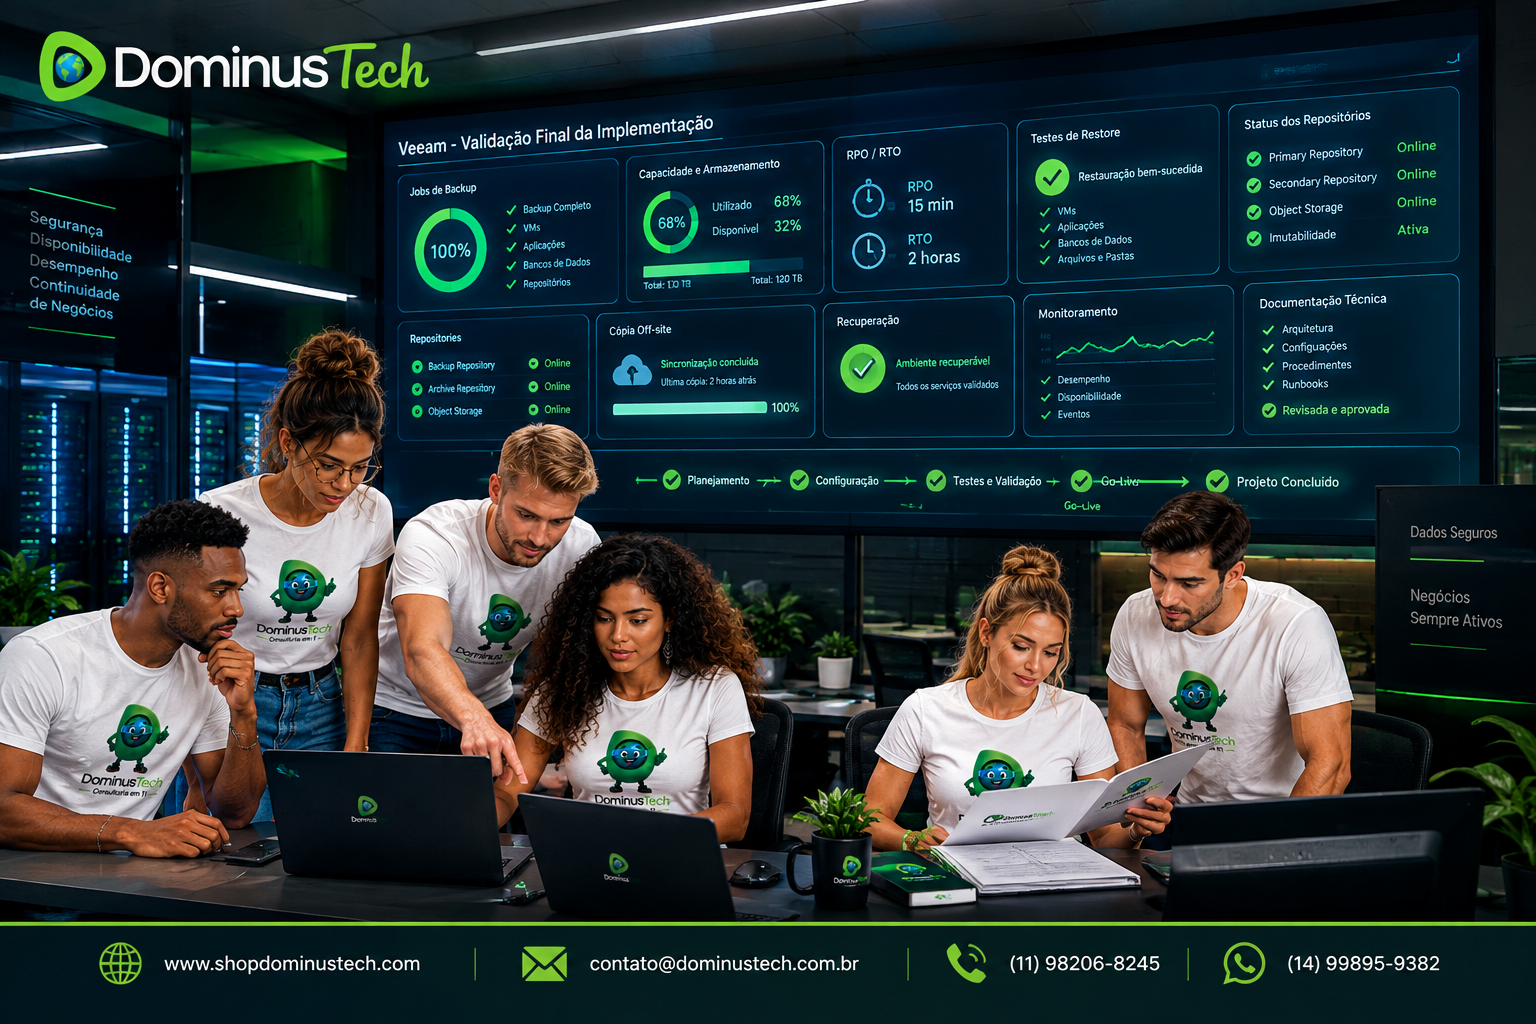
Documentação da implementação Veeam
Uma implementação empresarial precisa ser documentada para que a operação não dependa exclusivamente dos profissionais que executaram o projeto.
Documento de arquitetura
Deve apresentar os componentes, conexões e responsabilidades.
Documento de configuração
Deve registrar parâmetros importantes, repositories, proxies, jobs e políticas.
Procedimentos operacionais
Devem explicar tarefas recorrentes.
Procedimentos de recuperação
Devem indicar como executar restores e cenários de contingência.
Credenciais
Senhas não devem ser armazenadas em documentação convencional. Devem ser mantidas em mecanismo seguro apropriado.
Diagrama
Um diagrama atualizado facilita troubleshooting, auditoria e expansão.
Handover após a implementação
O projeto não deve terminar simplesmente com a entrega do ambiente.
O handover deve incluir:
- arquitetura;
- configuração;
- procedimentos;
- documentação;
- testes realizados;
- resultados;
- pendências;
- recomendações;
- treinamento da equipe;
- contatos de suporte.
Conhecimento operacional
A equipe responsável precisa entender não apenas como executar um job, mas também como interpretar falhas, realizar recuperação e acionar procedimentos de contingência.
Veeam Implementação e alta disponibilidade
Em ambientes críticos, a arquitetura do próprio sistema de backup deve ser analisada como parte da estratégia de continuidade.
Devem ser avaliados:
- disponibilidade do backup server;
- redundância de proxies;
- redundância de repositories;
- cópias independentes;
- site alternativo;
- proteção da configuração;
- capacidade de reconstrução.
Em cenários de replicação, por exemplo, a Veeam recomenda múltiplos proxies em determinadas arquiteturas para reduzir dependência de um único componente.
Veeam Implementação para ambientes críticos
Ambientes de missão crítica exigem uma abordagem diferente de uma implantação convencional.
Nesse cenário, devem ser tratados simultaneamente:
- RPO agressivo;
- RTO agressivo;
- alta disponibilidade;
- replicação;
- backup;
- imutabilidade;
- isolamento;
- monitoramento;
- disaster recovery;
- testes frequentes;
- documentação;
- governança.
Não existe uma arquitetura única
A implementação precisa ser proporcional ao impacto da indisponibilidade.
Quanto maior o custo de uma interrupção, maior deve ser a atenção dedicada a redundância, recuperação e validação.
Implementação Veeam e crescimento futuro
Uma arquitetura bem implementada deve considerar não apenas o ambiente atual, mas também sua evolução.
É necessário projetar:
- crescimento de workloads;
- aumento de dados;
- novos sites;
- novas clouds;
- novas aplicações;
- alterações de retenção;
- novos requisitos regulatórios.
Escalabilidade horizontal
Em ambientes maiores, a expansão pode ocorrer adicionando proxies e repositories conforme a demanda.
Capacidade futura
O dimensionamento deve possuir margem para crescimento, evitando que a infraestrutura opere permanentemente no limite.
Principais erros em uma Veeam Implementação
Instalar antes de planejar
Começar pela instalação pode levar a decisões arquiteturais inadequadas.
Usar apenas um servidor em ambiente grande
A concentração de funções pode criar gargalos e pontos únicos de falha.
Subdimensionar repositories
A capacidade pode acabar antes do previsto.
Ignorar taxa de alteração
O volume de dados alterados diariamente influencia diretamente a infraestrutura necessária.
Não implementar imutabilidade
Isso aumenta o risco em cenários de ransomware.
Não proteger o próprio Veeam
O servidor de backup precisa ser tratado como componente crítico de segurança.
Não testar restore
Um backup bem-sucedido não comprova sozinho a recuperação do serviço.
Não documentar
Sem documentação, a operação fica dependente do conhecimento individual.
Não considerar crescimento
A arquitetura pode se tornar inadequada rapidamente.
Checklist de Veeam Implementação
- Escopo de proteção definido?
- Workloads classificados?
- RPO definido?
- RTO definido?
- Taxa de alteração levantada?
- Arquitetura definida?
- Cenário simples, avançado ou distribuído escolhido?
- Servidor Veeam dimensionado?
- Proxies dimensionados?
- Repositories dimensionados?
- Object storage avaliado?
- Retenção definida?
- GFS avaliado?
- Backup Copy avaliado?
- Imutabilidade implementada?
- Cópia off-site implementada?
- Rede e firewall validados?
- DNS validado?
- Permissões revisadas?
- MFA avaliado?
- RBAC configurado?
- Configuração do Veeam protegida?
- Jobs configurados?
- Monitoramento implementado?
- Restore testado?
- RPO validado?
- RTO validado?
- Documentação criada?
- Handover realizado?
- Plano de expansão definido?
Veeam Implementação com a Dominus Tech
A Dominus Tech pode atuar na implementação Veeam desde o planejamento técnico até a entrada em produção, estruturando a solução de acordo com os requisitos de proteção, recuperação, segurança e crescimento do ambiente.
Assessment
Levantamento de workloads, infraestrutura, dados, RPO, RTO, crescimento e requisitos de negócio.
Arquitetura
Definição de backup server, proxies, repositories, object storage, cópias secundárias, segurança e recuperação.
Instalação
Preparação dos servidores e instalação dos componentes necessários.
Configuração
Integração de ambientes, criação de jobs, políticas de retenção, repositories e mecanismos de proteção.
Hardening
Aplicação de controles de segurança, segmentação, privilégios, imutabilidade e proteção da configuração.
Validação
Execução de testes de backup, restore, recuperação de aplicações e validação de RPO/RTO.
Documentação
Registro da arquitetura, configurações, procedimentos e recomendações operacionais.
Handover
Transferência do conhecimento para a equipe responsável pela operação.
Conclusão
Veeam Implementação deve ser tratada como um projeto de infraestrutura, proteção de dados e continuidade de negócios, e não simplesmente como uma instalação de software.
Uma implementação bem estruturada começa pelo entendimento do ambiente e dos requisitos de negócio. Depois, transforma RPO e RTO em uma arquitetura adequada, dimensiona proxies e repositories, estabelece retenção, cópias secundárias e imutabilidade, aplica controles de segurança e valida efetivamente a capacidade de recuperação.
A documentação atual do Veeam reforça essa abordagem: antes da implantação, é necessário definir escopo, RPO/RTO, cópias e arquitetura; depois, a solução pode ser construída em modelos simples, avançados ou distribuídos conforme a complexidade do ambiente.
O resultado esperado não é apenas um ambiente Veeam instalado. É uma plataforma de proteção de dados que possa ser operada, monitorada, expandida e, principalmente, utilizada para recuperar informações e serviços quando a organização precisar.
Links Relacionados
- Veeam
- Veeam Consultoria
- Veeam Melhores Práticas Backup & Replication
- Veeam Configuração Backup & Replication
- Veeam Arquitetura Backup & Replication
- Veeam Assessment
- Veeam Suporte
- Veeam Repositório de Backup
- Veeam Ransomware Recovery
- Veeam Recuperação Limpa Ransomware
- Veeam Plano de Disaster Recovery
- Veeam ROI Backup
Recursos Oficiais
- Veeam Backup & Replication 13 — Planning and Preparation
- Veeam Backup & Replication 13 — Deployment Scenarios
- Veeam Backup & Replication 13 — Before You Begin
- Veeam Backup & Replication 13 — Deployment
- Veeam Backup & Replication 13 — Securing Backup Infrastructure
- Veeam Backup & Replication 13 — Distributed Deployment
- Veeam — Best Practices
- Veeam Backup & Replication 13 — Backup Infrastructure for Replication
FAQ — Perguntas Frequentes
O que é Veeam Implementação?
É o processo de planejar, instalar, configurar, proteger, testar e documentar uma infraestrutura Veeam de acordo com os requisitos técnicos e empresariais da organização.
Veeam Implementação é apenas instalar o software?
Não. Uma implementação profissional inclui arquitetura, dimensionamento, segurança, repositories, proxies, jobs, retenção, cópias, monitoramento, testes e documentação.
Preciso fazer um assessment antes da implementação Veeam?
É altamente recomendável. O assessment permite conhecer workloads, volume de dados, taxa de alteração, RPO, RTO, crescimento e requisitos de recuperação antes do desenho da solução.
Qual arquitetura Veeam devo utilizar?
Depende do tamanho e da complexidade do ambiente. A Veeam documenta cenários simples, avançados e distribuídos. Ambientes maiores normalmente se beneficiam da separação entre backup server, proxies e repositories.
Quantos servidores preciso para implementar Veeam?
Não existe um número único. Em um ambiente pequeno, funções podem ser concentradas. Em ambientes maiores, os componentes podem ser distribuídos para melhorar desempenho, escalabilidade e tolerância a falhas.
O que preciso dimensionar em uma implementação Veeam?
É necessário avaliar principalmente backup server, proxies, repositories, rede, capacidade de armazenamento, taxa de alteração, retenção, crescimento e requisitos de recuperação.
Devo implementar imutabilidade?
Em ambientes empresariais, especialmente aqueles expostos ao risco de ransomware, a imutabilidade deve ser seriamente considerada como uma das camadas da estratégia de proteção.
Preciso testar a recuperação depois da implementação?
Sim. O teste de recuperação é fundamental para confirmar que os backups podem ser utilizados e que os objetivos de RPO e RTO são realistas.
A implementação Veeam deve considerar Disaster Recovery?
Sim. Quando a organização possui requisitos de continuidade, a implementação deve considerar cópias secundárias, replicação, site alternativo, cloud ou outras estratégias compatíveis com o RPO e RTO.
A Veeam Implementação pode incluir Microsoft 365 e Kubernetes?
Sim, mas esses workloads possuem requisitos e componentes específicos. O projeto deve definir a estratégia adequada para cada tipo de workload.
Por que documentar a implementação?
A documentação permite que a equipe operacional compreenda a arquitetura, execute procedimentos de rotina e recuperação e mantenha a solução depois da conclusão do projeto.
A Dominus Tech realiza implementação Veeam?
Sim. A Dominus Tech pode apoiar assessment, arquitetura, instalação, configuração, hardening, testes, documentação e handover de ambientes Veeam.