Veeam Melhores Práticas Backup & Replication: guia completo para ambientes empresariais
Veeam Melhores Práticas Backup & Replication envolve muito mais do que configurar jobs de backup e acompanhar se as execuções terminaram com sucesso. Em ambientes empresariais, uma implementação adequada precisa considerar escopo de proteção, RPO, RTO, arquitetura, proxies, repositórios, retenção, cópias secundárias, imutabilidade, segurança, monitoramento, recuperação e testes periódicos.
O próprio planejamento oficial do Veeam Backup & Replication recomenda começar pela definição do escopo de proteção, objetivos de RPO e RTO, quantidade de cópias, arquitetura da infraestrutura e dimensionamento dos componentes. A documentação atual do produto também destaca a importância de considerar a taxa diária de alteração dos dados, retenção e métodos de recuperação durante o desenho do ambiente.
Por isso, Veeam Backup & Replication deve ser tratado como uma arquitetura de proteção de dados e recuperação, e não apenas como um software instalado em um servidor.
O que são as melhores práticas do Veeam Backup & Replication?
As melhores práticas são um conjunto de princípios técnicos utilizados para projetar, implementar, proteger, operar e revisar uma infraestrutura Veeam de maneira consistente.
Na prática, isso significa estruturar o ambiente para que:
- os workloads críticos estejam protegidos;
- os RPOs definidos sejam atendidos;
- os RTOs sejam tecnicamente viáveis;
- os backups estejam protegidos contra exclusão e alteração;
- existam cópias independentes;
- a infraestrutura de backup não seja excessivamente dependente da produção;
- os jobs possam ser monitorados;
- os recursos sejam dimensionados corretamente;
- a recuperação seja testada;
- a operação seja documentada;
- a arquitetura possa crescer com o ambiente.
A Veeam mantém atualmente um portal específico de Best Practices que reúne orientações para avaliar, projetar, construir, operar e proteger ambientes Veeam Backup & Replication.
1. Defina o escopo de proteção antes de criar os jobs
Uma das primeiras boas práticas é definir exatamente o que precisa ser protegido.
Inventário de workloads
O inventário deve contemplar, conforme o ambiente:
- máquinas virtuais;
- servidores físicos;
- bancos de dados;
- servidores de arquivos;
- NAS;
- aplicações empresariais;
- workloads cloud;
- ambientes Kubernetes;
- Microsoft 365, quando tratado por solução específica;
- dados com retenção de longo prazo.
Classificação por criticidade
Não é recomendável aplicar automaticamente a mesma política a todos os workloads.
Uma aplicação de missão crítica pode precisar de proteção muito mais frequente e recuperação mais rápida do que um servidor secundário.
Taxa de alteração
Além do volume total de dados, é necessário conhecer quanto desse volume muda diariamente. A documentação do Veeam destaca a taxa diária de alteração como fator importante para calcular janela de backup e capacidade de armazenamento.
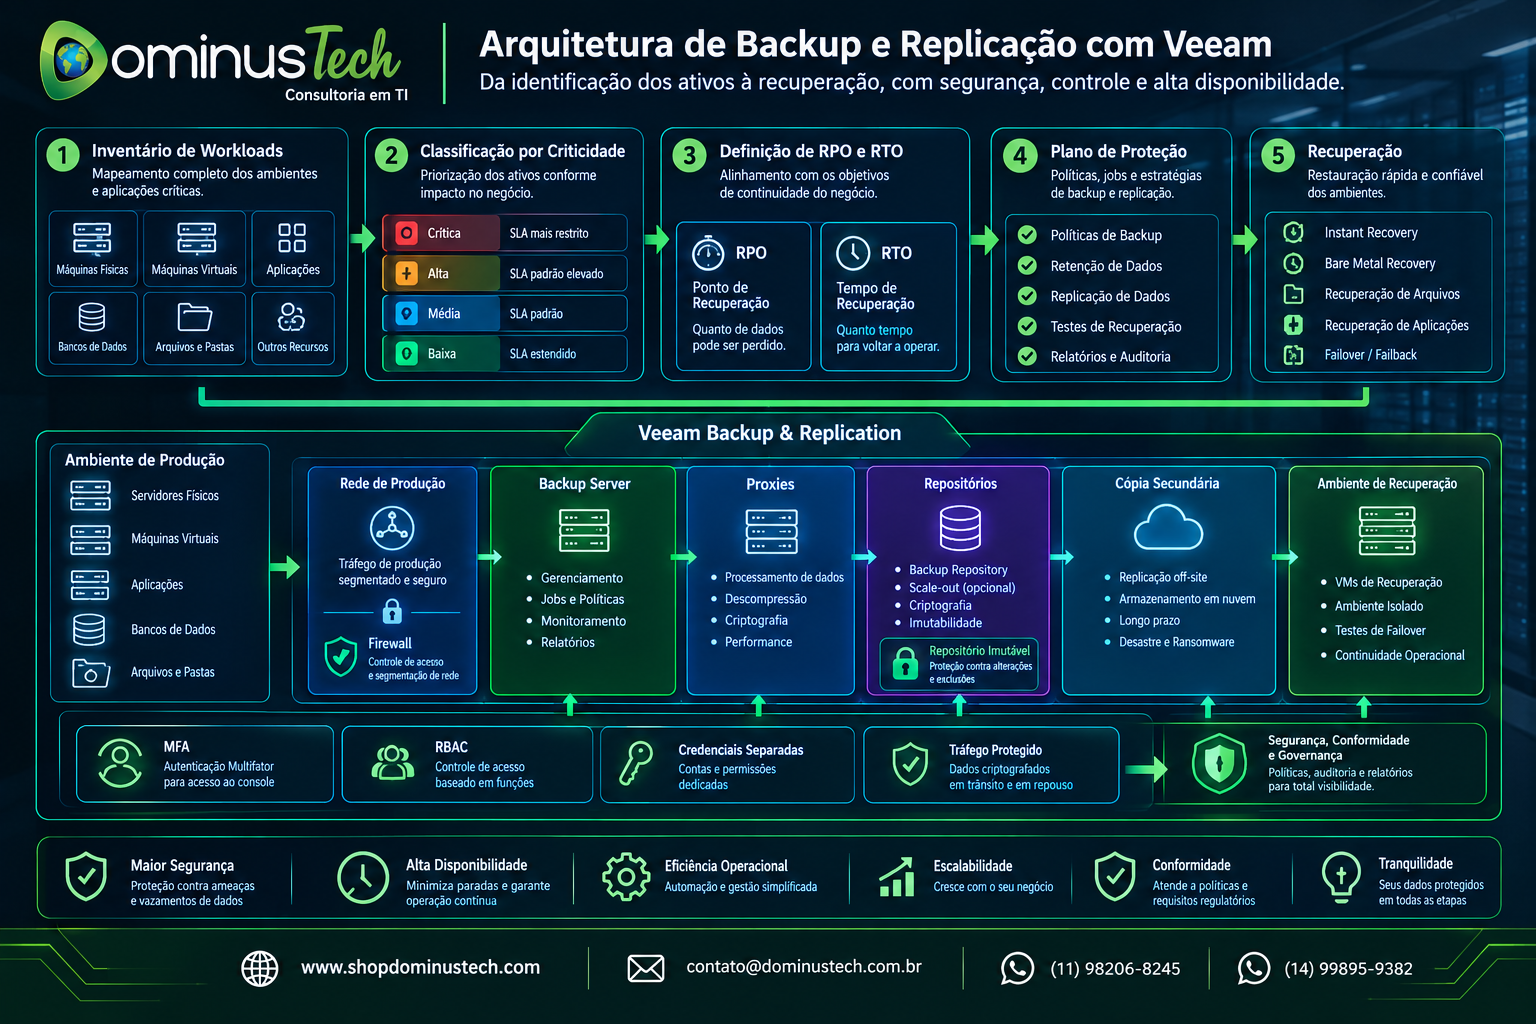
2. Defina RPO e RTO antes de definir a frequência do backup
Uma das principais falhas em projetos de backup é escolher a frequência dos jobs antes de entender os objetivos de recuperação.
RPO — Recovery Point Objective
O RPO representa a quantidade de dados que a organização aceita perder em um incidente.
Se uma aplicação possui RPO de quatro horas, por exemplo, a arquitetura precisa ser capaz de oferecer pontos de recuperação compatíveis com esse requisito.
RTO — Recovery Time Objective
O RTO representa o tempo máximo aceitável para recuperar determinado serviço.
O RTO influencia diretamente a tecnologia utilizada para recuperação. A documentação do Veeam diferencia métodos de recuperação conforme os objetivos, incluindo recuperação instantânea, restauração de imagem, restauração de arquivos e recuperação de itens de aplicação.
RPO e RTO devem ser definidos por workload
Um ambiente empresarial normalmente possui diferentes níveis de criticidade.
| Criticidade | Exemplo | RPO | RTO |
|---|---|---|---|
| Alta | ERP, sistemas transacionais | Minutos a horas | Minutos a poucas horas |
| Média | Sistemas departamentais | Horas | Horas |
| Baixa | Dados não críticos | Diário | Horas ou dias |
Os valores devem ser definidos pelo negócio. A tabela é apenas um modelo conceitual.
3. Use a regra 3-2-1 como fundamento da arquitetura
A regra 3-2-1 continua sendo um princípio fundamental para construção de uma estratégia de proteção de dados.
Na orientação atual de planejamento do Veeam Backup & Replication, a recomendação é manter pelo menos três cópias dos dados, utilizar dois tipos de mídia e manter pelo menos uma cópia fora do site. A documentação também destaca que uma das cópias deve ser offline, air-gapped ou imutável.
3 cópias
Considere o dado de produção e pelo menos duas cópias de proteção.
2 mídias
Evite depender exclusivamente de uma única tecnologia de armazenamento.
1 cópia off-site
Uma cópia em outro local reduz o risco associado a incêndio, falha física, desastre de site ou comprometimento simultâneo.
3-2-1 não significa simplesmente três jobs
É importante distinguir quantidade de jobs de independência das cópias. Três jobs gravando no mesmo storage e sujeitos às mesmas credenciais não representam necessariamente uma arquitetura resiliente.
4. Implemente cópias secundárias
Uma das melhores práticas mais importantes é evitar que a única cópia de backup permaneça no mesmo ambiente da produção.
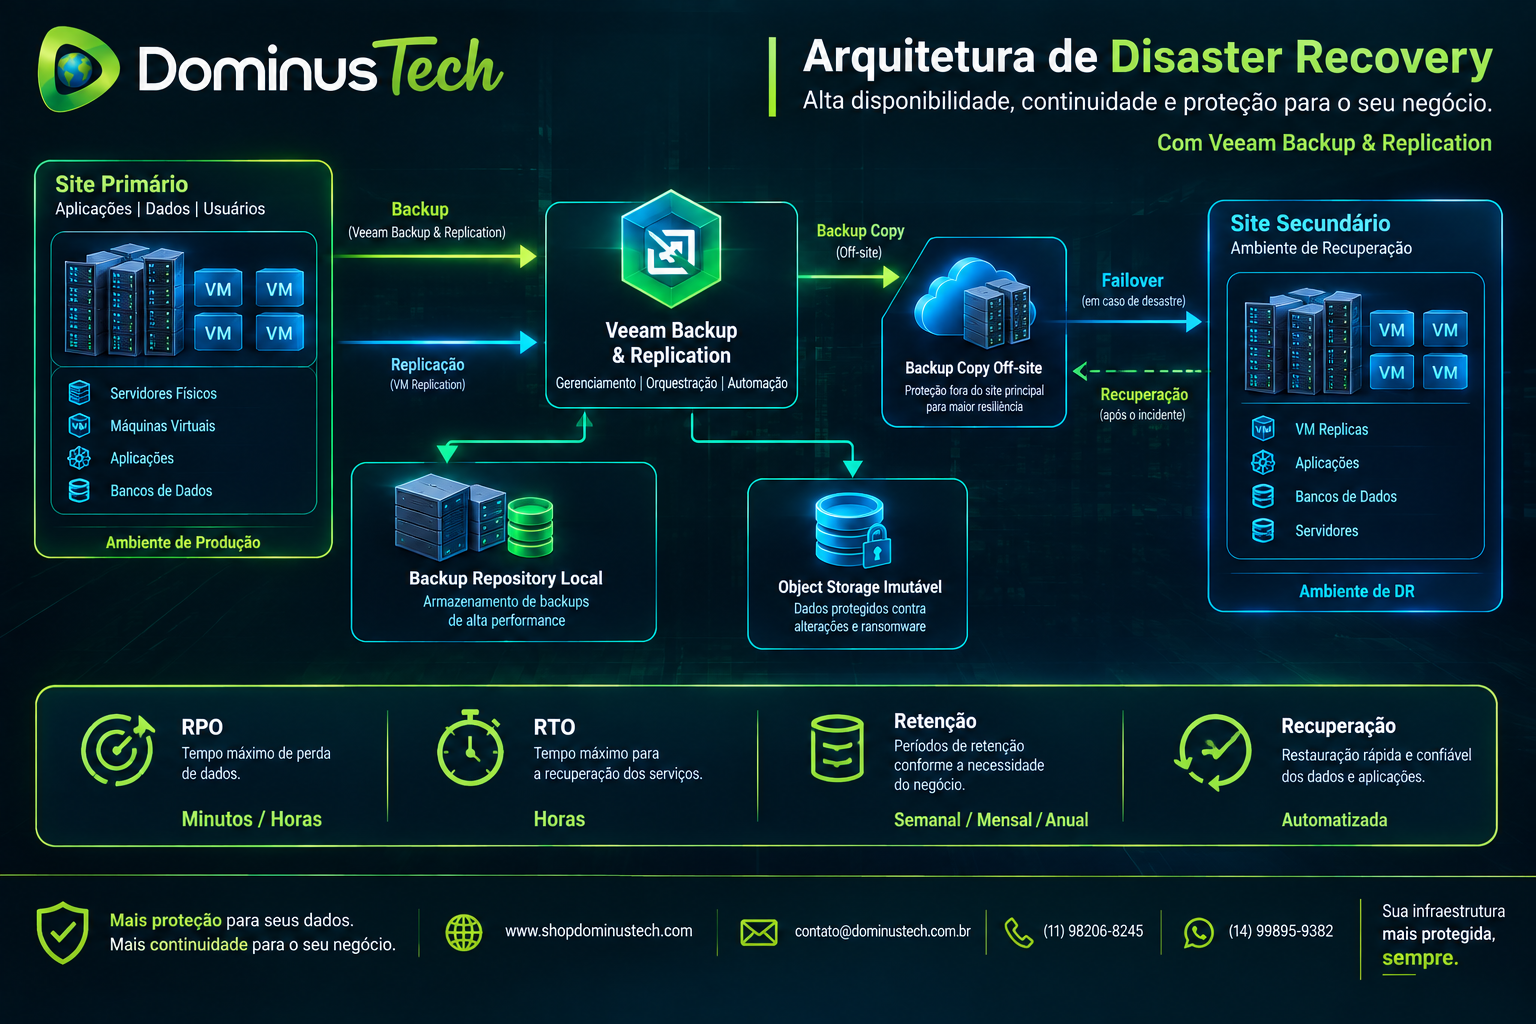
O Backup Copy do Veeam permite criar cópias adicionais dos dados de backup em diferentes locais e aplicar políticas próprias de retenção.
Backup local
É normalmente utilizado para recuperação operacional rápida.
Backup secundário
Pode ser mantido em outro storage ou outro local.
Backup off-site
É utilizado para proteger contra perda do site principal.
Cloud ou object storage
Pode complementar a arquitetura como destino externo e escalável.
A cópia secundária deve ser analisada como parte da estratégia de recuperação e não apenas como armazenamento adicional.
5. Use imutabilidade para proteger os backups
Em uma arquitetura moderna, a proteção do backup contra ransomware deve ser considerada requisito estrutural.
A documentação de segurança do Veeam recomenda habilitar imutabilidade para proteger arquivos de backup contra modificação ou exclusão. Também recomenda considerar mídias offline além do armazenamento virtual.
Hardened Repository
O Linux Hardened Repository é uma das arquiteturas utilizadas para manter backups protegidos contra alterações.
Object Storage com imutabilidade
Object storage pode ser utilizado para criar cópias externas com mecanismos de proteção contra exclusão ou alteração durante o período definido.
Imutabilidade não é backup adicional
Imutabilidade protege uma cópia. Ela não elimina a necessidade de arquitetura adequada, cópias independentes, segurança administrativa e testes de recuperação.
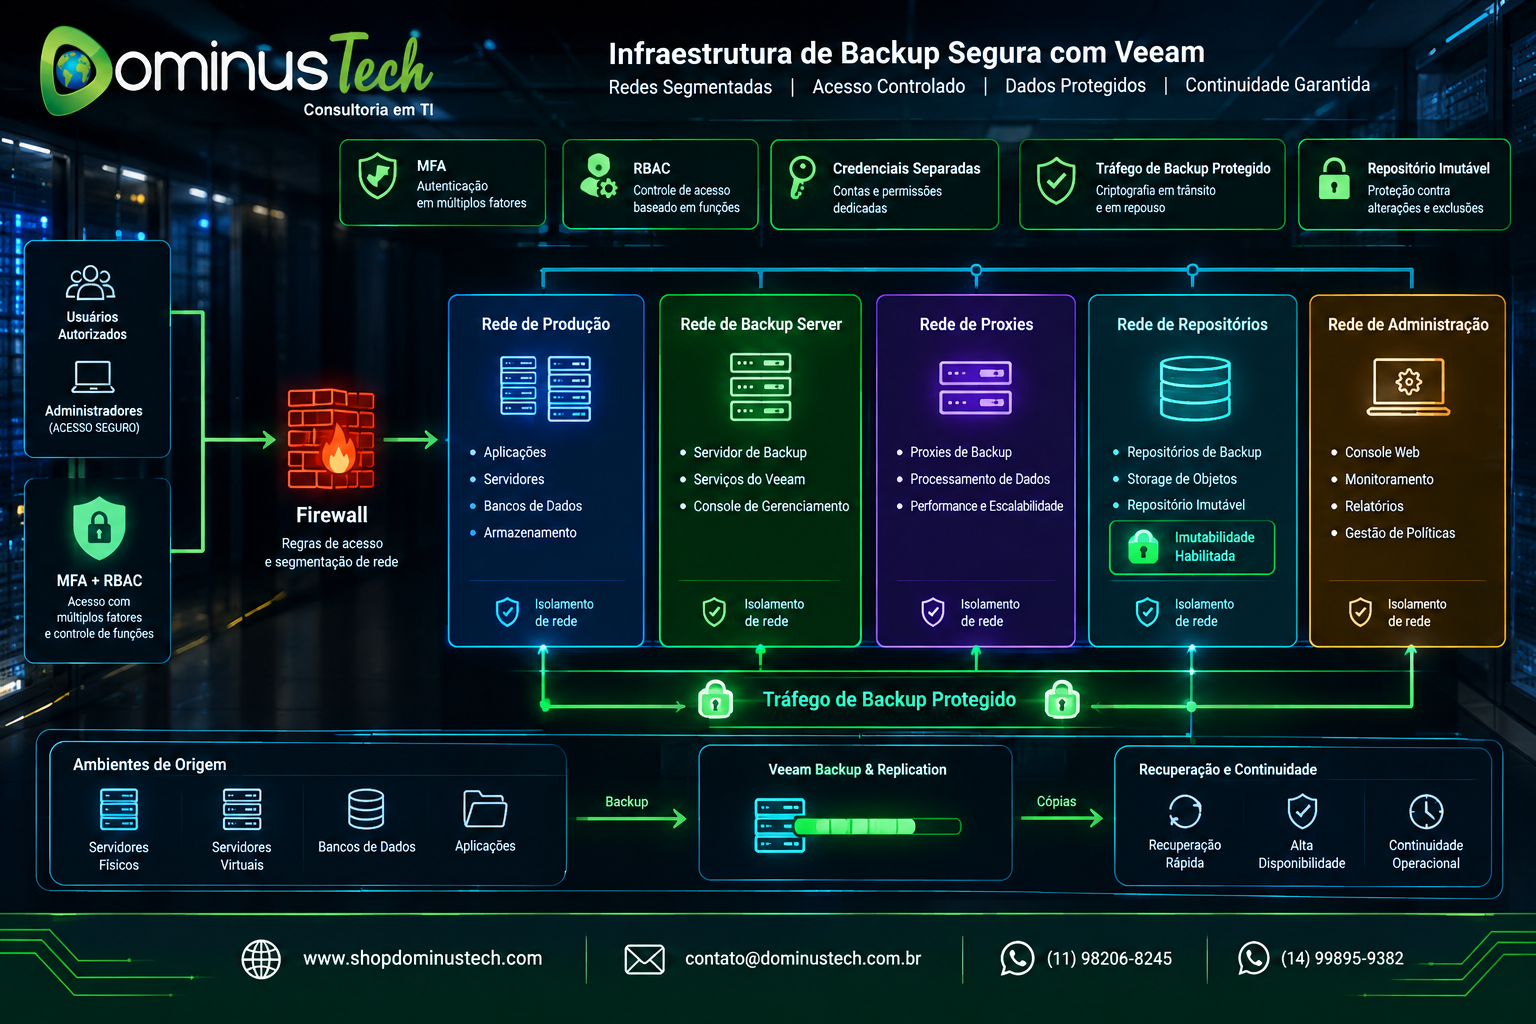
6. Separe a infraestrutura de backup da produção
Um princípio importante de segurança é evitar que a infraestrutura de backup tenha o mesmo nível de exposição da infraestrutura que ela precisa proteger.
Rede separada
Quando possível, utilize segmentação de rede para limitar a comunicação entre os componentes.
Credenciais separadas
Evite utilizar contas administrativas compartilhadas entre produção e backup.
Domínio ou grupo de trabalho dedicado
Para ambientes maiores, a própria documentação do Veeam recomenda considerar uma floresta Active Directory separada para os componentes da infraestrutura de backup. Em ambientes menores, uma estrutura de workgroup separada pode ser apropriada.
Sem exposição direta à Internet
A infraestrutura de backup não deve ser disponibilizada diretamente para acesso administrativo pela Internet.
A orientação oficial recomenda não permitir conectividade inbound da Internet para os servidores de backup.
7. Proteja o Veeam Backup Server
O servidor de gerenciamento do backup é um ativo extremamente sensível.
Se um invasor obtiver privilégios administrativos suficientes sobre esse componente, poderá tentar manipular jobs, credenciais, repositórios e configurações de proteção.
Restrinja acesso administrativo
Somente administradores que realmente precisam administrar o ambiente devem possuir privilégios.
Use MFA
A autenticação multifator adiciona uma camada importante contra comprometimento de credenciais. A documentação atual do Veeam recomenda habilitar MFA para proteger as contas de usuários.
Reduza sessões administrativas persistentes
A configuração de logout automático após períodos de inatividade ajuda a reduzir exposição de sessões administrativas.
Controle conexões de saída
O tráfego de saída do servidor de backup também deve ser limitado ao necessário.
8. Segmente a rede de backup
Segmentação é uma das práticas fundamentais para reduzir o impacto de um comprometimento.
A orientação atual do Veeam recomenda definir políticas de segmentação de rede, controlar o tráfego entre sub-redes e limitar o acesso aos componentes sensíveis da infraestrutura de backup.
Backup Server
Deve ter acesso somente aos componentes necessários.
Backup Proxy
O tráfego entre produção, proxy e repositório deve ser planejado.
Repository
O storage que contém os backups deve possuir controles adicionais de acesso.
Management Network
O acesso administrativo deve ser restrito a redes e usuários autorizados.
9. Dimensione corretamente o Backup Proxy
O proxy participa diretamente do processamento e movimentação dos dados de backup.
Não dimensione apenas pelo número de VMs
O dimensionamento precisa considerar volume de dados, taxa de alteração, janela disponível, concorrência, transporte e capacidade do storage.
Evite gargalo centralizado
Em ambientes maiores, distribuir a carga entre diferentes proxies pode melhorar escalabilidade e resiliência.
Planeje crescimento
O número de proxies deve acompanhar a evolução do ambiente e das janelas de backup.
Considere localização
A posição dos componentes em relação aos hosts e repositórios influencia o fluxo de dados.
10. Dimensione corretamente o Backup Repository
O repositório é um dos elementos mais importantes da infraestrutura.
A documentação atual define o backup repository como o local onde o Veeam mantém arquivos de backup, cópias de VMs e metadados relacionados a VMs replicadas.
Capacidade
Calcule:
- volume inicial;
- taxa de crescimento;
- taxa diária de alteração;
- retenção;
- GFS;
- cópias secundárias;
- overhead;
- crescimento futuro.
Desempenho
Capacidade não é suficiente. É necessário avaliar IOPS, throughput, latência e capacidade de atender simultaneamente às operações de backup e recuperação.
Independência
Não concentre todas as cópias críticas em um único ponto de falha.
11. Evite configurações inadequadas de repositórios
A própria documentação atual do Veeam alerta contra configurações de múltiplos repositories apontando para o mesmo local ou utilizando caminhos aninhados.
Não reutilize o mesmo path de forma indevida
Dois repositories apontando para o mesmo caminho podem produzir problemas de gerenciamento e inconsistência operacional.
Evite paths aninhados
Um repository não deve ser configurado como subdiretório de outro repository.
Documente ownership
Cada área de armazenamento deve possuir finalidade claramente definida.
12. Defina retenção de curto e longo prazo
Retenção precisa estar alinhada aos requisitos de recuperação e governança.
Short-term retention
É utilizada para recuperação operacional recente.
GFS
A retenção semanal, mensal e anual pode ser usada para preservar pontos de recuperação de longo prazo.
Retenção não deve ser definida apenas pelo storage disponível
O número de pontos deve ser resultado de requisitos de negócio, auditoria, compliance e recuperação.
Retenção e imutabilidade
Em arquiteturas imutáveis, é importante compreender como o período de imutabilidade se relaciona à retenção configurada.
13. Não use o mesmo job para objetivos incompatíveis
Uma política de backup deve ser estruturada de acordo com o comportamento dos workloads.
Workloads críticos
Podem exigir maior frequência e mecanismos de recuperação rápida.
Workloads comuns
Podem utilizar políticas mais simples.
Dados de longo prazo
Podem exigir uma estratégia específica de retenção.
A separação lógica das políticas facilita operação, monitoramento, dimensionamento e troubleshooting.
14. Escolha o método de recuperação antes de validar o RTO
Uma das melhores práticas mais importantes é testar se o método de recuperação realmente atende ao objetivo definido.
File-Level Recovery
Adequado para recuperação de arquivos específicos.
Instant Recovery
Pode reduzir significativamente o tempo necessário para disponibilizar determinados workloads.
Full VM Restore
Utilizado para recuperar uma máquina virtual completa.
Application Item Recovery
Permite recuperar determinados itens de aplicações suportadas.
O Veeam destaca que o método de recuperação e a verificação da recuperação influenciam diretamente o RTO.
15. Teste os backups regularmente
Backup não testado não deve ser considerado uma garantia de recuperação.
Recovery Verification
A verificação automatizada permite validar se determinados backups podem ser inicializados e recuperados conforme esperado.
Testes manuais
Além da automação, cenários críticos devem ser recuperados de maneira controlada para validar procedimentos.
Teste de aplicação
Não basta saber que uma VM iniciou. É necessário verificar se a aplicação realmente funciona.
Documente resultados
Cada teste deve produzir evidências, problemas encontrados e ações corretivas.
16. Monitore o ambiente com Veeam ONE
Monitoramento é necessário para descobrir falhas antes que sejam necessárias para recuperação.
Jobs com falha
Falhas devem gerar alertas e investigação.
RPO não atendido
O ambiente deve ser capaz de indicar quando a proteção está atrasada.
Capacidade
O crescimento do storage deve ser acompanhado antes de atingir níveis críticos.
Performance
Gargalos de proxy, repository, rede ou produção devem ser identificados.
Compliance operacional
Relatórios ajudam a demonstrar que a política de proteção está sendo executada.
17. Use criptografia quando necessária
Os dados de backup podem conter informações altamente sensíveis.
Backup encryption
A criptografia dos backups reduz o risco de exposição caso os arquivos sejam acessados indevidamente.
Traffic encryption
A documentação de segurança do Veeam recomenda considerar criptografia do tráfego também em redes privadas quando informações sensíveis precisam ser protegidas.
SMB
Em ambientes que utilizam SMB, devem ser avaliadas as recomendações relacionadas a SMB signing e SMB encryption.
18. Faça backup da configuração do Veeam
Os próprios dados de configuração da plataforma precisam ser protegidos.
Se o servidor de backup for perdido, a organização precisa possuir uma estratégia para reconstruir o gerenciamento do ambiente.
Configuration Backup
Mantenha backups da configuração do Veeam.
Criptografe a configuração
A documentação atual recomenda habilitar criptografia para proteger dados sensíveis armazenados na configuração.
Não coloque no mesmo local
O repositório da configuração não deve depender exclusivamente da mesma infraestrutura do servidor de backup.
19. Planeje a infraestrutura para crescer
Uma boa arquitetura Veeam não deve ser dimensionada apenas para o ambiente atual.
Crescimento de VMs
Projete capacidade adicional para novos workloads.
Crescimento de dados
Considere aumento do volume de dados e da taxa de alteração.
Novos sites
Filiais e data centers adicionais podem exigir novos proxies e repositories.
Cloud
Projetos de migração para cloud devem fazer parte do roadmap de proteção.
20. Separe backup e replicação conceitualmente
Backup e replicação são tecnologias complementares, mas possuem objetivos diferentes.
Backup
Cria cópias de dados que podem ser armazenadas de forma independente e utilizadas para recuperação de diferentes pontos no tempo.
Replicação
Mantém uma cópia de um workload em outro host ou local para permitir recuperação rápida.
Na documentação atual, o Veeam descreve a replicação como mecanismo particularmente adequado para workloads críticos que precisam de RTO reduzido. Para VMware, a réplica permanece em formato nativo e pronta para inicialização no destino.
Não confunda réplica com backup
Uma réplica comprometida ou acessível pelas mesmas credenciais da produção pode não oferecer a mesma proteção de uma cópia de backup isolada e imutável.
21. Planeje a infraestrutura de replicação
Quando a replicação faz parte do projeto, seus componentes também precisam ser dimensionados.
O Veeam Backup & Replication utiliza componentes como backup server, hosts de origem e destino, proxies e, conforme o cenário, backup repository e WAN accelerators.
Site de origem
Deve possuir capacidade suficiente para gerar e transmitir as alterações.
Site de destino
Deve possuir capacidade para manter as réplicas e atender ao RTO.
Rede
O throughput disponível precisa ser compatível com o volume de alterações.
Redundância
Em determinados cenários, a própria documentação recomenda múltiplos proxies para evitar que a falha de um componente interrompa a execução da replicação.
22. Use replicação de acordo com o RPO
Replicação não é automaticamente a melhor solução para qualquer RPO.
Para VMware, a orientação atual do Veeam indica replicação para workloads que precisam de RPO em horas, enquanto RPO de segundos pode exigir Continuous Data Protection.
RPO em horas
Replicação tradicional pode ser adequada em determinados cenários.
RPO em segundos
Avalie tecnologias específicas para proteção contínua.
RTO muito baixo
A réplica pode reduzir o tempo de recuperação porque o workload já está presente no destino em estado pronto para inicialização.
23. Controle o tráfego de replicação
Ambientes distribuídos precisam evitar que jobs de proteção consumam toda a largura de banda disponível.
WAN
Conexões entre sites devem ser dimensionadas para o volume de alterações.
Throttling
Regras de limitação podem impedir que a replicação prejudique aplicações de produção.
WAN Accelerator
Em cenários específicos de links lentos ou WAN, os aceleradores podem ser utilizados para otimizar a transferência.
A documentação do Veeam descreve mecanismos de otimização de tráfego, compressão e throttling para cenários de replicação.
24. Proteja as réplicas
Replicação não deve ser configurada sem considerar segurança.
Acesso controlado
Somente administradores autorizados devem poder executar failover.
Failover pelo Veeam
A documentação recomenda utilizar o Veeam Backup & Replication para operações de failover em vez de manipular diretamente snapshots da réplica pelo VMware vSphere Client, pois isso pode interromper futuras operações de replicação ou causar perda de dados.
Failback
O retorno ao ambiente de origem deve ser planejado e testado.
25. Não dependa apenas de snapshots
Snapshots podem ser úteis em determinadas arquiteturas, mas não devem ser tratados automaticamente como substitutos de uma estratégia completa de backup.
Uma arquitetura de proteção empresarial precisa considerar:
- backup independente;
- retenção;
- cópia off-site;
- imutabilidade;
- recuperação;
- testes;
- governança.
26. Automatize tarefas recorrentes
Quanto maior o ambiente, maior a importância da automação.
Jobs
Automatize execuções conforme políticas definidas.
Alertas
Automatize notificações de falhas críticas.
Relatórios
Automatize geração de evidências para gestão e auditoria.
Recovery
Quando aplicável, automatize procedimentos de teste e recuperação.
27. Documente a arquitetura
Uma infraestrutura de backup sem documentação cria dependência excessiva de pessoas.
Documente:
- servidores;
- proxies;
- repositories;
- jobs;
- políticas de retenção;
- credenciais e responsabilidades;
- RPO;
- RTO;
- cópias off-site;
- imutabilidade;
- procedimentos de recuperação;
- contatos de emergência.
Runbook de recuperação
Os procedimentos devem indicar quem executa cada etapa durante um incidente.
28. Revise periodicamente a configuração
Uma arquitetura que estava adequada há dois anos pode não ser adequada hoje.
Revisão de capacidade
Verifique crescimento de storage e workloads.
Revisão de segurança
Verifique credenciais, MFA, permissões e segmentação.
Revisão de RPO/RTO
O negócio pode ter mudado seus requisitos.
Revisão de retenção
Novos requisitos legais ou corporativos podem exigir alteração.
Revisão de arquitetura
Novas plataformas, cloud e aplicações podem exigir novos componentes.
29. Melhores práticas para ransomware
A infraestrutura de backup deve ser construída considerando a possibilidade de um invasor tentar comprometer também os backups.
Imutabilidade
Mantenha cópias que não possam ser modificadas durante o período de proteção.
Offline
Considere cópias offline como camada adicional.
Segmentação
Separe a infraestrutura de proteção da produção.
MFA
Proteja acessos administrativos.
Least privilege
Conceda somente as permissões necessárias.
Testes
Valide se existem pontos de recuperação utilizáveis.
As recomendações atuais de segurança do Veeam combinam segmentação, restrição de acesso, MFA, criptografia, regra 3-2-1, imutabilidade e mídia offline como camadas de proteção da infraestrutura de backup.
30. Faça testes de disaster recovery
O plano de recuperação deve ser exercitado.
Teste técnico
Verifique se os componentes conseguem executar a recuperação.
Teste de aplicação
Verifique se os sistemas recuperados realmente funcionam.
Teste de comunicação
Valide responsabilidades entre infraestrutura, segurança, aplicações e negócio.
Teste de failover
Quando existir replicação, valide o procedimento de failover e failback.
Teste de cenário completo
Simule a perda do ambiente principal para avaliar o processo de ponta a ponta.
31. Monitore capacidade antes de faltar espaço
Falta de capacidade é uma das causas mais previsíveis de falha em ambientes de backup.
Free space
Defina alertas antes de atingir níveis críticos.
Growth rate
Monitore a taxa de crescimento.
Retention impact
Entenda como mudanças na retenção afetam o consumo.
New workloads
Inclua novos servidores e aplicações no planejamento de capacidade.
32. Planeje janelas de backup
A janela de backup precisa ser compatível com a operação da empresa.
Volume
Quanto maior o volume processado, maior a demanda de throughput.
Change rate
Maior taxa de alteração aumenta o volume de dados processados.
Concorrência
Muitos jobs simultâneos podem criar gargalos.
Produção
O backup não deve comprometer aplicações críticas.
33. Planeje a recuperação antes do incidente
A melhor prática é construir o processo de recuperação enquanto o ambiente está saudável.
Defina previamente:
- quem autoriza a recuperação;
- qual ponto deve ser utilizado;
- onde recuperar;
- como validar a aplicação;
- como comunicar o incidente;
- como retornar à operação normal.
34. Evite os principais erros de implementação
Um único repository
Aumenta o impacto de uma falha ou ataque.
Sem cópia off-site
Deixa o ambiente vulnerável à perda do site.
Sem imutabilidade
Aumenta o risco de comprometimento dos backups.
Credenciais compartilhadas
Dificultam auditoria e aumentam o impacto de um comprometimento.
Sem MFA
Reduz a proteção das contas administrativas.
Backup sem teste
Cria falsa sensação de segurança.
Storage subdimensionado
Pode causar falhas de jobs e problemas de retenção.
RPO e RTO não documentados
Impedem avaliar se a solução atende ao negócio.
Replicação tratada como backup
Uma réplica não deve substituir uma estratégia de backup independente.
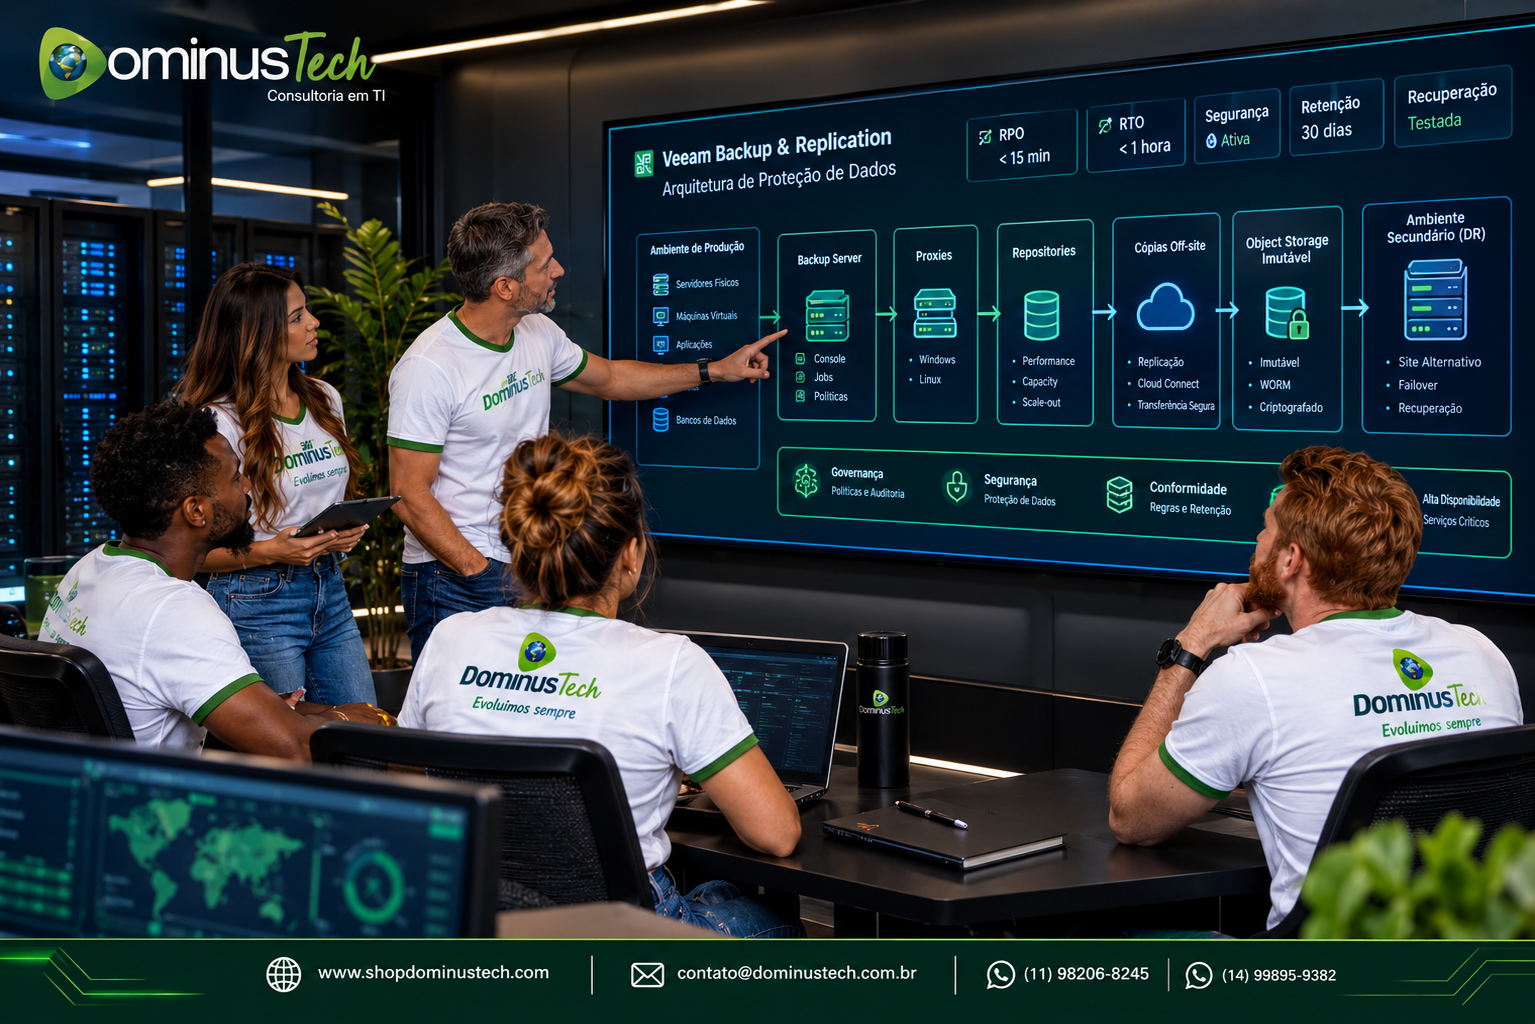
35. Arquitetura recomendada para um ambiente empresarial
Uma arquitetura conceitual pode combinar diferentes camadas:
| Camada | Objetivo |
|---|---|
| Produção | Dados e aplicações em operação |
| Backup Server | Gerenciamento e orquestração |
| Proxy | Processamento e movimentação dos dados |
| Repository local | Recuperação operacional rápida |
| Backup Copy | Cópia adicional independente |
| Off-site | Proteção contra perda do site |
| Immutable Repository | Proteção contra alteração e exclusão |
| Object Storage | Escalabilidade e retenção adicional |
| Replication | Recuperação rápida de workloads críticos |
| Monitoring | Visibilidade operacional |
| Recovery Testing | Validação da capacidade de recuperação |
36. Veeam Backup & Replication e segurança por camadas
Uma arquitetura segura não depende de um único controle.
O modelo mais consistente combina:
- segmentação de rede;
- RBAC;
- MFA;
- credenciais separadas;
- criptografia;
- imutabilidade;
- cópias off-site;
- mídia offline quando necessária;
- monitoramento;
- testes de recuperação.
A documentação atual do Veeam trata a segurança da infraestrutura de backup como uma disciplina própria, incluindo recomendações específicas para rede, Backup Server, configuração, repositories e acesso administrativo.
37. Veeam Backup & Replication em ambientes híbridos
Em ambientes híbridos, a arquitetura precisa contemplar diferentes locais de execução e armazenamento.
On-premises
Utilize repositories locais para recuperação rápida quando fizer sentido.
Cloud
Utilize cloud como camada complementar de armazenamento ou recuperação conforme os requisitos.
Off-site
Mantenha uma cópia independente da localização principal.
Multisite
Distribua a infraestrutura de acordo com os requisitos de continuidade.
38. Veeam Backup & Replication para ambientes críticos
Em ambientes de missão crítica, cada decisão deve ser associada a um requisito de recuperação.
RPO
Determine a perda máxima aceitável.
RTO
Determine o tempo máximo de indisponibilidade.
Backup
Mantenha cópias independentes e protegidas.
Replication
Utilize replicação quando o cenário exigir recuperação muito rápida.
Immutability
Proteja cópias contra ataques.
Orchestration
Automatize processos complexos quando necessário.
39. Como implementar as melhores práticas do Veeam?
Etapa 1 — Assessment
Mapeie workloads, volume, crescimento, RPO, RTO e arquitetura atual.
Etapa 2 — Arquitetura
Defina Backup Server, proxies, repositories, cópias e destinos.
Etapa 3 — Segurança
Defina segmentação, MFA, RBAC, credenciais, imutabilidade e isolamento.
Etapa 4 — Jobs
Configure políticas de backup de acordo com a criticidade.
Etapa 5 — Retenção
Defina retenção operacional e de longo prazo.
Etapa 6 — Backup Copy
Crie cópias secundárias conforme a estratégia 3-2-1.
Etapa 7 — Replication
Implemente replicação para workloads que exigem recuperação rápida.
Etapa 8 — Monitoring
Configure monitoramento e alertas.
Etapa 9 — Recovery Testing
Valide a recuperação.
Etapa 10 — Documentação
Registre a arquitetura e os procedimentos.
40. Veeam Melhores Práticas Backup & Replication com a Dominus Tech
A aplicação das melhores práticas em ambientes empresariais exige análise do ambiente real. Não existe uma arquitetura única que possa ser copiada de forma indiscriminada para todas as empresas.
Assessment de infraestrutura
A Dominus Tech pode analisar workloads, virtualização, storage, rede, crescimento e requisitos de proteção.
Definição de RPO e RTO
Os requisitos podem ser associados à criticidade das aplicações e às necessidades do negócio.
Arquitetura Veeam
O projeto pode contemplar Backup Server, proxies, repositories, Backup Copy, object storage, imutabilidade e replicação.
Hardening
A infraestrutura pode ser estruturada considerando segmentação, controle de acesso, MFA e isolamento.
Dimensionamento
Capacidade e desempenho podem ser projetados considerando volume, taxa de alteração, retenção e crescimento.
Implementação
Os componentes podem ser configurados conforme a arquitetura definida.
Testes
Os procedimentos de recuperação podem ser validados antes de uma situação de emergência.
Otimização
Após a implantação, a arquitetura pode ser revisada para identificar gargalos, riscos e oportunidades de melhoria.
Checklist de melhores práticas Veeam Backup & Replication
- Definir escopo de proteção.
- Inventariar workloads.
- Classificar aplicações por criticidade.
- Definir RPO.
- Definir RTO.
- Calcular taxa diária de alteração.
- Dimensionar proxies.
- Dimensionar repositories.
- Planejar retenção.
- Planejar GFS quando necessário.
- Aplicar regra 3-2-1.
- Criar cópias secundárias.
- Manter cópia off-site.
- Implementar imutabilidade.
- Avaliar mídia offline.
- Segmentar a rede.
- Aplicar MFA.
- Utilizar RBAC.
- Separar credenciais.
- Proteger o Backup Server.
- Criptografar dados quando necessário.
- Proteger a configuração do Veeam.
- Monitorar jobs.
- Monitorar capacidade.
- Validar RPO.
- Testar recuperação.
- Testar disaster recovery.
- Documentar procedimentos.
- Revisar a arquitetura periodicamente.
- Planejar crescimento.
Conclusão
Veeam Melhores Práticas Backup & Replication deve ser entendido como um conjunto de princípios para construir uma infraestrutura de proteção de dados segura, dimensionada, monitorada e realmente recuperável.
O ponto de partida é definir o que precisa ser protegido, qual perda de dados é aceitável e quanto tempo cada aplicação pode permanecer indisponível. A partir desses requisitos, a arquitetura deve ser construída considerando proxies, repositories, retenção, cópias secundárias, off-site, imutabilidade, segurança e recuperação.
A documentação atual do Veeam reforça exatamente essa abordagem: definir escopo, RPO e RTO, planejar cópias, projetar a infraestrutura e incorporar segurança ao desenho desde o início.
Em ambientes empresariais, a principal métrica de sucesso não deve ser simplesmente “o backup terminou com sucesso”. A pergunta correta é: se a produção for perdida ou comprometida hoje, a empresa consegue recuperar os dados e as aplicações dentro dos objetivos definidos?
É essa capacidade de recuperação, combinada com segurança, independência das cópias, monitoramento e testes, que transforma uma implementação Veeam em uma verdadeira estratégia de proteção de dados.
Links Relacionados
- Veeam Backup & Replication
- Veeam Arquitetura Backup & Replication
- Veeam Configuração Backup & Replication
- Veeam Repositório de Backup
- Veeam Object Storage
- Veeam Retenção de Backup
- Veeam RPO e RTO
- Veeam Cyber Resilience
- Veeam Ransomware Recovery
- Backup Imutável
- Air-Gapped Backup
- Veeam Consultoria
- Veeam Implementação
Recursos Oficiais
- Veeam Backup & Replication Best Practices
- Veeam Help Center — Best Practices
- Veeam — Planning and Preparation
- Veeam — General Security Considerations
- Veeam — Securing Backup Infrastructure
- Veeam — Backup Repositories
- Veeam — Backup Copy
- Veeam — Replication para VMware vSphere
- Veeam — Infraestrutura para Replicação
FAQ — Perguntas Frequentes
Quais são as principais melhores práticas do Veeam Backup & Replication?
Definir escopo de proteção, RPO, RTO, dimensionar a infraestrutura, aplicar a regra 3-2-1, manter cópias off-site, utilizar imutabilidade, proteger a infraestrutura de backup, monitorar jobs e testar regularmente a recuperação.
O que deve ser definido antes de criar os jobs?
É recomendável definir workloads, criticidade, RPO, RTO, retenção, crescimento, arquitetura de storage e estratégia de recuperação antes de configurar os jobs.
O Veeam recomenda a regra 3-2-1?
Sim. A documentação atual de planejamento do Veeam Backup & Replication recomenda pelo menos três cópias, dois tipos de mídia e uma cópia off-site, com uma cópia offline, air-gapped ou imutável.
Backup Veeam precisa ser imutável?
Para ambientes que precisam de maior proteção contra ransomware, a imutabilidade é uma importante camada de segurança. A documentação atual recomenda habilitar imutabilidade para proteger arquivos contra modificação ou exclusão.
Backup e replicação são a mesma coisa?
Não. Backup cria cópias para recuperação e retenção, enquanto replicação mantém uma cópia do workload em outro local para recuperação rápida. As tecnologias podem ser complementares.
Qual a diferença entre RPO e RTO?
RPO representa a quantidade máxima de dados que a empresa aceita perder. RTO representa o tempo máximo aceitável para recuperar determinado serviço.
É necessário usar Backup Copy?
Em arquiteturas que precisam de cópias adicionais e proteção off-site, o Backup Copy pode ser utilizado para criar e manter cópias independentes em outros destinos.
Como proteger o Veeam Backup Server?
Restrinja acesso, utilize MFA, aplique segmentação de rede, controle conexões, reduza privilégios administrativos e proteja a configuração do ambiente.
Como proteger o repository?
Controle acesso, utilize imutabilidade quando aplicável, considere criptografia, mantenha cópias independentes e proteja fisicamente os equipamentos.
Por que testar a recuperação?
Porque um job concluído com sucesso não garante que a recuperação de uma aplicação será bem-sucedida. Os testes permitem identificar problemas antes de um incidente real.
Quantos proxies são necessários?
Depende do volume, taxa de alteração, janela de backup, concorrência e arquitetura. O dimensionamento deve ser realizado com base no ambiente real.
Como dimensionar o repository?
Considere volume inicial, crescimento, taxa diária de alteração, retenção, GFS, cópias adicionais, overhead e crescimento futuro.
Veeam Backup & Replication atende ambientes grandes?
Sim. A arquitetura pode ser expandida com componentes adicionais, como proxies e repositories, conforme o crescimento e a complexidade do ambiente.
A Dominus Tech pode implementar melhores práticas Veeam?
Sim. A Dominus Tech pode apoiar assessment, arquitetura, dimensionamento, hardening, implementação, políticas de backup, imutabilidade, testes de recuperação, monitoramento e otimização.