Veeam Política de Backup Empresarial: como criar uma política de backup eficiente
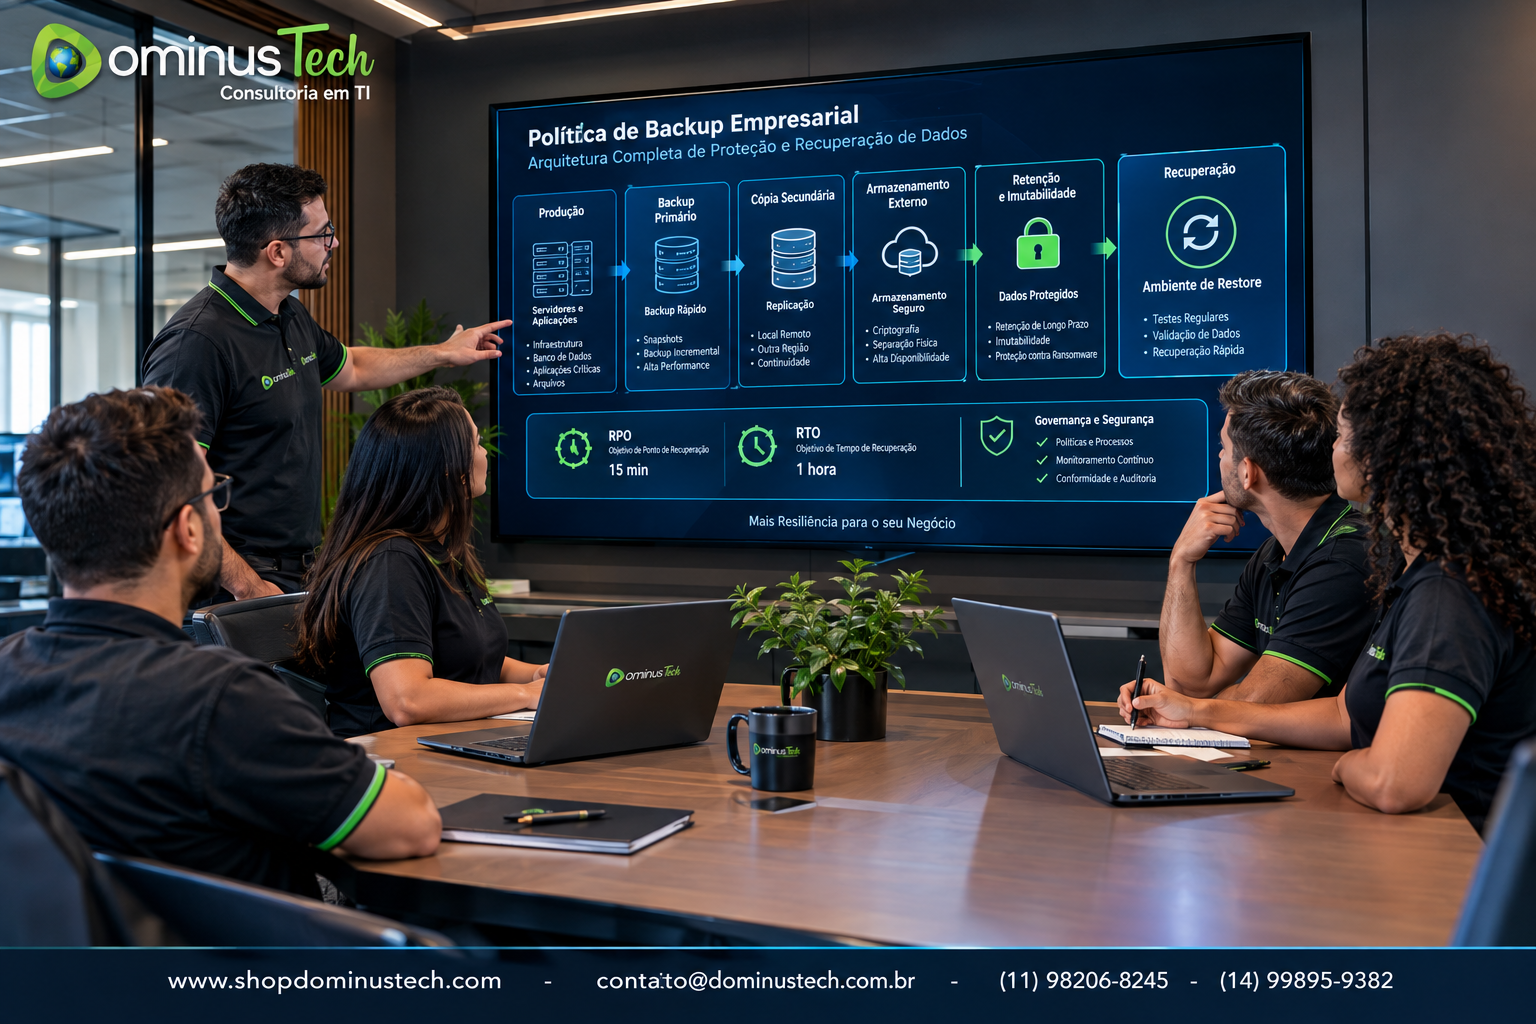
Veeam Política de Backup Empresarial é o conjunto de regras que define como os dados de uma organização devem ser protegidos, quando os backups devem ser executados, por quanto tempo devem ser mantidos, onde devem ser armazenados e como devem ser recuperados em caso de falha, erro humano, indisponibilidade ou ataque cibernético.
Em ambientes corporativos, uma política de backup não deve ser tratada simplesmente como uma agenda de cópias. Ela precisa estar alinhada à criticidade das aplicações, aos requisitos de RPO e RTO, às necessidades de retenção, aos controles de segurança, às exigências de compliance e à capacidade real de recuperação da organização.
Com Veeam Backup & Replication, a política pode ser estruturada considerando diferentes workloads, repositórios, estratégias de retenção, cópias secundárias, armazenamento imutável, retenção de longo prazo e procedimentos de recuperação. A documentação atual da Veeam também diferencia a retenção do job de origem da retenção de um Backup Copy Job, permitindo políticas independentes para a cópia secundária.
O que é uma política de backup empresarial?
Uma política de backup empresarial estabelece os critérios que devem ser seguidos para proteger os dados corporativos de maneira consistente.
Ela deve responder, no mínimo, às seguintes perguntas:
- quais dados precisam ser protegidos?
- qual é a criticidade de cada workload?
- com que frequência o backup deve ser executado?
- quantos pontos de recuperação devem permanecer disponíveis?
- por quanto tempo os dados precisam ser mantidos?
- onde as cópias devem ser armazenadas?
- quais cópias precisam ser imutáveis?
- qual é o RPO de cada aplicação?
- qual é o RTO de cada aplicação?
- como os backups serão monitorados?
- como a recuperação será testada?
- quem poderá administrar ou excluir os backups?
Uma política bem estruturada transforma o backup de uma tarefa operacional em um processo controlado de proteção de dados.
Por que uma política de backup é importante?
Sem uma política formal, diferentes servidores e aplicações podem acabar protegidos com configurações inconsistentes.
Proteção padronizada
A política estabelece padrões mínimos para os workloads que pertencem à mesma categoria de criticidade.
Redução de falhas
Processos documentados diminuem a dependência de decisões individuais durante a operação cotidiana.
Governança
A organização consegue demonstrar quais dados são protegidos, quais são os períodos de retenção e quais procedimentos devem ser utilizados para recuperação.
Segurança
Uma política moderna precisa incorporar mecanismos capazes de proteger os próprios backups contra alteração, exclusão ou comprometimento.
Continuidade
As regras de backup devem estar diretamente relacionadas aos objetivos de continuidade de cada aplicação.
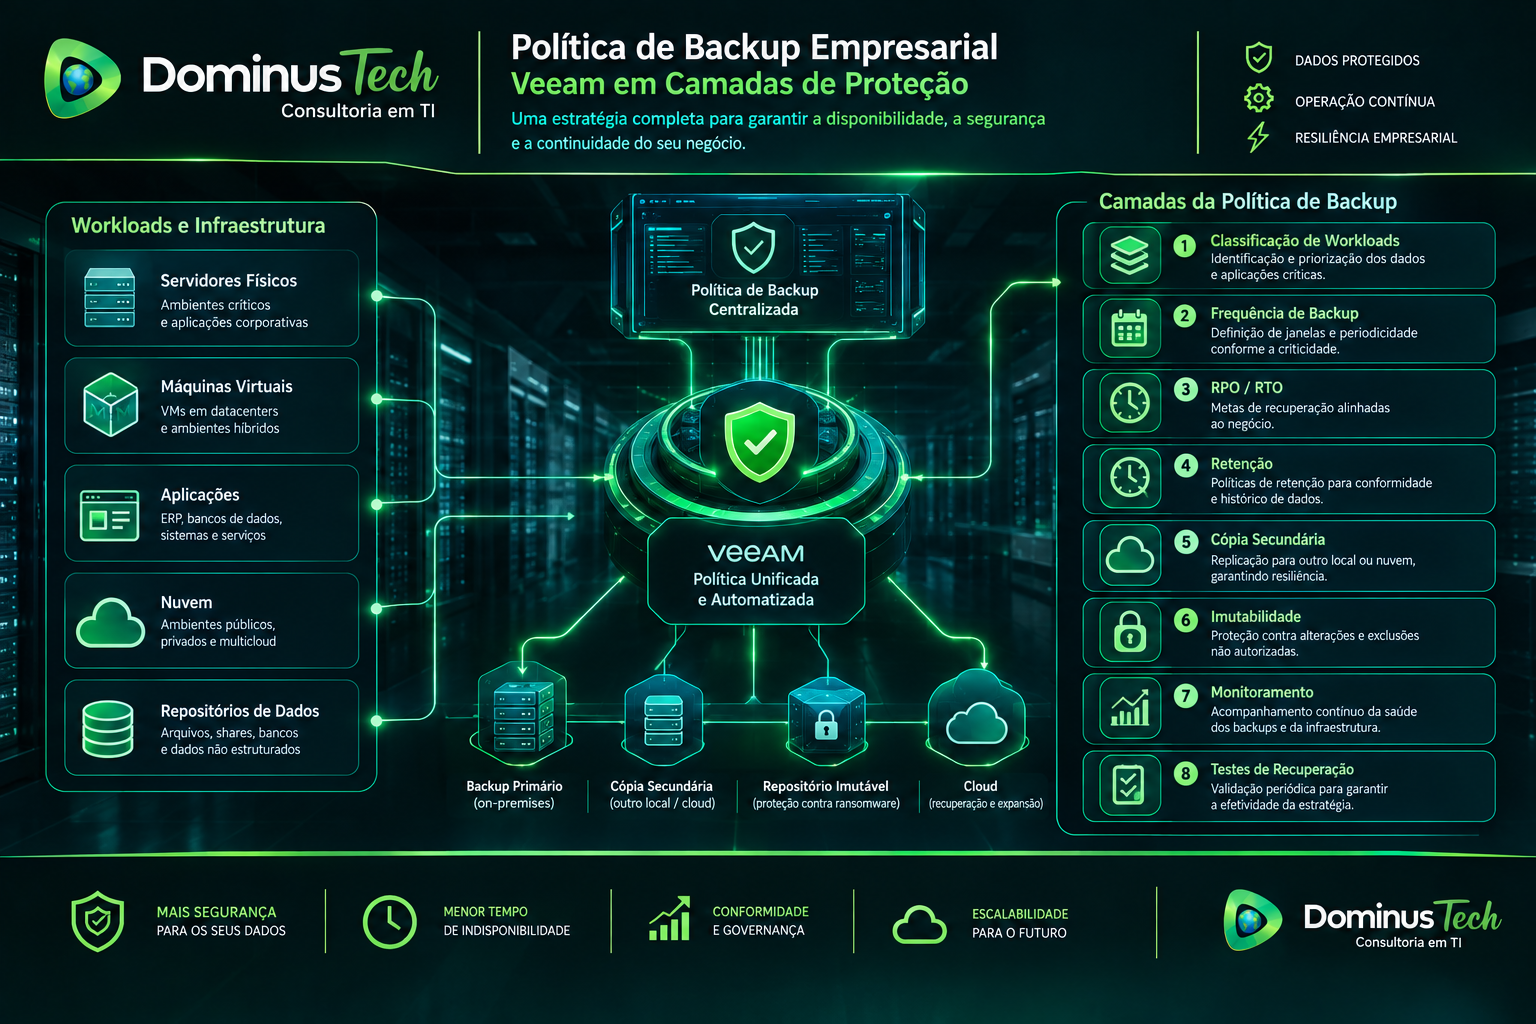
Como estruturar uma Veeam Política de Backup Empresarial?
Uma política eficiente deve ser construída a partir da criticidade do negócio e não apenas da capacidade técnica da infraestrutura.
1. Inventário dos workloads
O primeiro passo é identificar tudo aquilo que precisa de proteção.
- servidores físicos;
- máquinas virtuais;
- bancos de dados;
- servidores de arquivos;
- aplicações empresariais;
- ambientes Microsoft;
- workloads cloud;
- dados não estruturados;
- aplicações Kubernetes;
- serviços SaaS.
2. Classificação por criticidade
Nem todas as aplicações precisam necessariamente da mesma frequência, retenção ou estratégia de recuperação.
3. Definição de RPO
O RPO determina a quantidade máxima de dados que pode ser perdida em um incidente.
4. Definição de RTO
O RTO determina quanto tempo uma aplicação pode permanecer indisponível.
5. Definição da frequência
A frequência do backup deve refletir o RPO estabelecido para cada classe de workload.
6. Definição da retenção
A retenção deve considerar requisitos operacionais, legais, regulatórios e históricos.
7. Definição dos repositórios
O local de armazenamento precisa ser compatível com os objetivos de capacidade, desempenho, segurança e recuperação.
Classificação de workloads na política de backup
Uma política empresarial eficiente normalmente utiliza categorias de criticidade.
Classe 1 — Missão crítica
Aplicações cujo downtime pode interromper operações essenciais, gerar perdas financeiras significativas ou afetar diretamente clientes.
Esses workloads normalmente exigem RPO e RTO mais agressivos, maior frequência de proteção e processos de recuperação cuidadosamente testados.
Classe 2 — Crítica
Aplicações importantes para a operação, mas que podem tolerar uma janela de recuperação um pouco maior.
Classe 3 — Importante
Sistemas que precisam ser protegidos, mas que possuem menor impacto imediato em caso de indisponibilidade.
Classe 4 — Não crítica
Dados e aplicações que podem possuir requisitos mais flexíveis de frequência e recuperação.
A classificação evita que a empresa aplique o mesmo investimento de proteção a todos os workloads, permitindo direcionar recursos para aquilo que possui maior valor para o negócio.
Veeam Política de Backup Empresarial e RPO
O RPO deve ser uma das principais variáveis da política.
RPO de 24 horas
Pode ser adequado para determinados workloads em que a perda potencial de um dia de dados seja aceitável.
RPO de poucas horas
Exige uma frequência maior de proteção.
RPO de minutos
Pode exigir arquiteturas específicas de proteção, replicação ou mecanismos complementares.
RPO por aplicação
Em vez de estabelecer um único RPO para toda a infraestrutura, é mais eficiente definir objetivos de recuperação de acordo com a importância de cada serviço.
Veeam Política de Backup Empresarial e RTO
O RTO determina a velocidade necessária para restaurar uma aplicação.
RTO de horas
Permite utilizar procedimentos de recuperação mais convencionais.
RTO reduzido
Pode exigir mecanismos de recuperação mais rápidos e maior preparação da infraestrutura.
RTO crítico
Ambientes com RTO extremamente reduzido devem ser avaliados conjuntamente com estratégias de alta disponibilidade e disaster recovery.
O backup não substitui automaticamente alta disponibilidade ou disaster recovery. Ele é um componente da estratégia de recuperação.
Política de frequência dos backups
A frequência deve ser definida a partir do RPO, da taxa de alteração dos dados e da capacidade disponível.
Backup diário
Pode ser suficiente para determinadas cargas de trabalho com baixo volume de alterações.
Backup várias vezes ao dia
É utilizado quando a perda potencial de um dia inteiro de dados não é aceitável.
Backup contínuo ou quase contínuo
Workloads altamente críticos podem exigir estratégias complementares para atingir objetivos de recuperação mais agressivos.
Equilíbrio entre frequência e capacidade
Aumentar a frequência de proteção também aumenta o volume de dados processados e armazenados. Por isso, a política deve ser dimensionada conjuntamente com storage, rede e janela de backup.
Política de retenção de backup
A retenção define por quanto tempo os pontos de recuperação permanecerão disponíveis.
Na Veeam, os restore points são removidos de acordo com as configurações de retenção do job. A documentação atual diferencia as políticas de retenção conforme o tipo de cadeia e o cenário de proteção.
Retenção de curto prazo
É destinada às necessidades operacionais mais frequentes, como recuperação de arquivos, máquinas ou aplicações após incidentes recentes.
Retenção de médio prazo
Pode atender necessidades de recuperação histórica durante semanas ou meses.
Retenção de longo prazo
É utilizada quando determinados pontos precisam permanecer disponíveis durante períodos maiores.
Retenção não significa apenas armazenamento
Quanto maior a retenção, maior pode ser a necessidade de capacidade, planejamento de storage, gerenciamento e proteção contra alteração dos dados.
Veeam Política de Backup Empresarial e GFS
A política GFS, ou Grandfather-Father-Son, permite estruturar retenções semanais, mensais e anuais.
A Veeam utiliza flags semanais, mensais e anuais para identificar os backups que devem permanecer por períodos mais longos.
Retenção semanal
Permite preservar determinados pontos de recuperação por várias semanas.
Retenção mensal
Permite manter pontos selecionados durante meses.
Retenção anual
Permite conservar determinados backups durante anos, quando necessário.
GFS e governança
GFS pode ser especialmente útil para políticas que precisam conciliar recuperação operacional com requisitos históricos, auditoria ou retenção de longo prazo.
É importante, entretanto, dimensionar corretamente a quantidade de full backups disponíveis para suportar a política configurada. A própria documentação da Veeam apresenta limitações e considerações específicas para GFS.
Veeam Política de Backup Empresarial e imutabilidade
Uma política moderna não deve considerar somente por quanto tempo os backups serão armazenados, mas também se eles poderão ser alterados ou excluídos durante esse período.
A Veeam permite utilizar imutabilidade em diferentes tipos de repositório, incluindo Hardened Repository, object storage, Scale-Out Backup Repository e determinadas plataformas de storage compatíveis. A imutabilidade impede a exclusão dos dados protegidos até o término do período definido.
Por que a imutabilidade deve fazer parte da política?
Em um ataque de ransomware, o invasor pode tentar comprometer não apenas os sistemas de produção, mas também os mecanismos de proteção.
Uma política que mantém cópias recuperáveis e protegidas contra exclusão maliciosa aumenta a capacidade de recuperação após um incidente.
Imutabilidade e retenção são conceitos relacionados, mas diferentes
Retenção define quando um backup deixa de ser necessário segundo a política.
Imutabilidade define durante quanto tempo o dado não pode ser alterado ou excluído.
Os dois parâmetros precisam ser dimensionados em conjunto.
Impacto sobre a capacidade
Períodos de imutabilidade mais longos podem aumentar a capacidade necessária, especialmente em ambientes com grande taxa de alteração.
Política de cópia secundária
Uma política empresarial madura deve avaliar se uma única localização de backup é suficiente.
Backup primário
Atende às necessidades de recuperação operacional.
Backup secundário
Fornece uma camada adicional caso o repositório principal fique indisponível.
Backup off-site
Protege contra eventos que afetam fisicamente o ambiente principal.
Object storage
Pode ser utilizado como destino adicional, especialmente em arquiteturas híbridas e de longo prazo.
Backup Copy
A Veeam permite configurar uma política própria para Backup Copy Jobs. Essa retenção é independente da política configurada no backup job de origem.
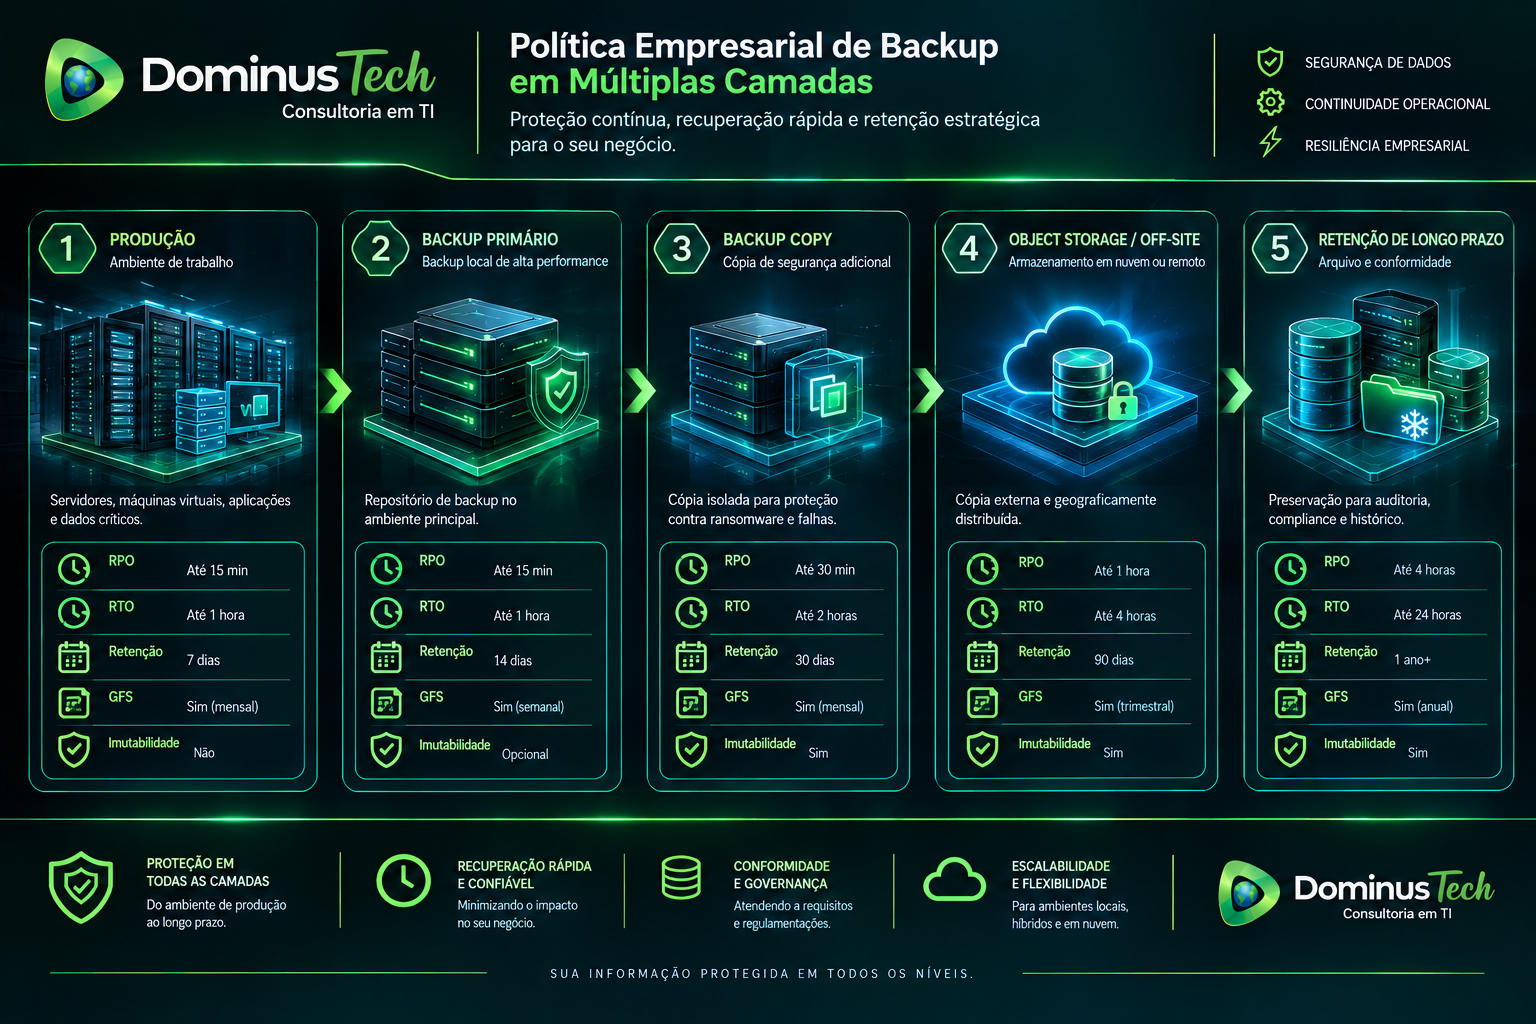
Política 3-2-1 e Veeam
A estratégia de múltiplas cópias deve ser considerada como parte da arquitetura de proteção.
Três cópias
Manter mais de uma cópia reduz a dependência de um único ponto de recuperação.
Duas mídias ou plataformas diferentes
A diversificação reduz o risco de um problema específico afetar todas as cópias.
Uma cópia externa
Uma cópia fora do ambiente principal ajuda a proteger contra incidentes físicos e lógicos que afetem o data center.
Extensão de segurança
Em projetos modernos, a estratégia pode ser ampliada com cópias offline ou imutáveis, conforme os requisitos de segurança e recuperação.
Veeam Política de Backup Empresarial contra ransomware
Ransomware deve ser considerado desde a elaboração da política, e não somente depois de um incidente.
Imutabilidade
Proteger determinados pontos contra exclusão ou alteração.
Isolamento
Evitar que todas as cópias dependam do mesmo ambiente comprometido.
Credenciais
Limitar privilégios administrativos e separar responsabilidades.
MFA
Utilizar autenticação multifator onde aplicável para reduzir riscos relacionados ao comprometimento de credenciais.
Detecção
Monitorar sinais de comportamento anormal e possíveis comprometimentos dos dados protegidos.
Recuperação limpa
A política deve estabelecer como serão escolhidos e validados os pontos de recuperação antes de recolocar sistemas em produção.
Política de backup e segurança administrativa
Não adianta possuir uma excelente arquitetura de storage se qualquer administrador puder apagar todas as cópias.
Privilégio mínimo
Administradores devem possuir somente os privilégios necessários para executar suas funções.
Separação de responsabilidades
Operações críticas devem ser distribuídas entre funções quando o nível de risco justificar.
Controle de acesso
O acesso à infraestrutura de backup deve ser tratado como parte da superfície de segurança da empresa.
Auditoria
Alterações importantes de configuração devem ser registradas e revisadas.
Proteção das credenciais
Contas utilizadas para administrar a plataforma de backup devem receber controles compatíveis com sua criticidade.
Política de backup para servidores físicos
Servidores físicos devem ser classificados de acordo com sua importância e com os requisitos de recuperação.
Servidores de aplicação
Devem possuir proteção compatível com o impacto da indisponibilidade da aplicação.
Servidores de arquivos
Devem considerar volume, taxa de alteração, retenção e necessidade de recuperação granular.
Servidores críticos
Podem exigir cópias adicionais e procedimentos de recuperação mais rigorosos.
Política de backup para ambientes virtualizados
Ambientes virtualizados normalmente permitem consolidar políticas por grupos de máquinas virtuais e aplicações.
Classificação por aplicação
Máquinas virtuais podem ser organizadas conforme a criticidade do serviço que executam.
Janela de backup
A política deve considerar recursos computacionais, storage e rede disponíveis durante a execução.
Recuperação
É necessário definir antecipadamente quais métodos serão utilizados para recuperação de máquinas completas, arquivos e aplicações.
Política de backup para bancos de dados
Bancos de dados exigem atenção especial porque o valor dos dados e a frequência de alteração podem ser elevados.
Consistência
A política deve garantir que os mecanismos de proteção sejam compatíveis com as necessidades de consistência da aplicação.
RPO
O objetivo de perda de dados deve refletir a importância das transações.
RTO
O tempo de recuperação deve considerar dependências entre banco, aplicação e infraestrutura.
Recuperação granular
Quando necessário, a política deve prever recuperação de objetos ou elementos específicos sem exigir restauração integral do ambiente.
Política de backup para Microsoft 365
Serviços SaaS também precisam ser considerados dentro da governança de proteção de dados.
A Veeam oferece proteção para workloads Microsoft 365, incluindo Exchange, SharePoint, OneDrive, Teams e Entra ID, com recursos de backup, recuperação e retenção.
Responsabilidade sobre os dados
A utilização de SaaS não elimina automaticamente a necessidade de uma estratégia própria de proteção e recuperação dos dados corporativos.
Retenção
A política deve estabelecer quais informações precisam ser preservadas e durante quanto tempo.
Recuperação
É necessário definir como os dados serão recuperados após exclusão acidental, erro operacional ou incidente de segurança.
Política de backup para cloud
Workloads em cloud devem possuir políticas compatíveis com o modelo operacional adotado.
Snapshots
Snapshots podem fazer parte da estratégia, mas não devem ser automaticamente tratados como substitutos de uma política completa de backup.
Backup externo
A política deve avaliar se os dados precisam ser copiados para uma localização ou camada independente.
Retenção
O período de retenção deve considerar requisitos de negócio e custos de armazenamento.
Recuperação
A política precisa especificar onde e como os workloads serão recuperados em caso de incidente.
Política de backup para Kubernetes
Ambientes Kubernetes exigem uma abordagem que considere aplicações, configurações e dados persistentes.
Aplicação
A política deve considerar os componentes necessários para reconstruir o serviço.
Persistent Volumes
Os dados persistentes precisam fazer parte da estratégia de proteção.
Mobilidade
Quando necessário, a política pode considerar recuperação ou movimentação de aplicações entre clusters e ambientes.
Recuperação
O objetivo não deve ser apenas recuperar objetos individuais, mas possibilitar a reconstrução funcional da aplicação.
Política de retenção de longo prazo
Retenção de longo prazo precisa ser planejada separadamente da proteção operacional diária.
Semanas
Útil para recuperação histórica de curto e médio prazo.
Meses
Pode atender necessidades de auditoria, governança e recuperação histórica.
Anos
Aplicável quando requisitos legais, regulatórios ou de negócio exigem preservação prolongada.
O GFS da Veeam suporta ciclos semanal, mensal e anual para retenção de longo prazo.
Política de backup e storage
O desenho da política precisa ser acompanhado de um dimensionamento adequado do armazenamento.
Capacidade
O dimensionamento deve considerar volume inicial, crescimento, retenção, frequência e taxa de alteração.
Desempenho
O storage precisa atender tanto à janela de backup quanto às necessidades de recuperação.
Imutabilidade
Períodos de proteção imutável precisam entrar no cálculo de capacidade.
Expansão
A arquitetura deve prever crescimento sem comprometer a política.
Política de backup e janela de execução
A política deve definir quando os jobs serão executados e quais recursos estarão disponíveis.
Janela de backup
O tempo disponível precisa ser compatível com o volume de dados e a taxa de alteração.
Impacto na produção
A proteção não deve comprometer desnecessariamente o desempenho das aplicações.
Concorrência
Jobs executados simultaneamente podem aumentar a demanda sobre CPU, memória, rede e storage.
Planejamento
O agendamento deve considerar horários de pico e períodos de maior utilização das aplicações.
Política de backup e monitoramento
Uma política somente é efetiva se a empresa conseguir verificar continuamente se ela está sendo cumprida.
Jobs com falha
Devem gerar alertas e procedimentos de tratamento.
Jobs incompletos
Devem ser analisados para identificar se o ponto de recuperação realmente atende ao objetivo definido.
Capacidade
O crescimento do storage deve ser acompanhado para evitar interrupções futuras.
RPO
O ambiente deve ser monitorado para verificar se os objetivos definidos continuam sendo atendidos.
Relatórios
Indicadores consolidados facilitam a governança e a tomada de decisão.
Política de testes de recuperação
Uma política empresarial não pode considerar o backup concluído apenas porque o job terminou com sucesso.
Teste de arquivo
Validar a recuperação de arquivos e objetos específicos.
Teste de máquina
Validar a capacidade de recuperar uma máquina completa.
Teste de aplicação
Validar se a aplicação volta a funcionar corretamente.
Teste de disaster recovery
Simular cenários mais amplos para verificar dependências e procedimentos.
Periodicidade
A frequência dos testes deve ser proporcional à criticidade dos workloads.
Política de backup e documentação
Todos os elementos importantes da política devem estar documentados.
Escopo
Quais workloads estão protegidos.
Responsáveis
Quem administra, monitora e aprova alterações.
RPO e RTO
Objetivos definidos para cada classe de aplicação.
Retenção
Períodos de curto e longo prazo.
Repositórios
Locais onde as cópias são armazenadas.
Recuperação
Procedimentos para restaurar os diferentes tipos de workload.
Exceções
Aplicações que não seguem a política padrão devem possuir justificativa e aprovação formal.
Política de backup e compliance
Algumas organizações precisam manter dados durante períodos específicos ou demonstrar controles de proteção.
Retenção regulatória
O período de preservação deve refletir os requisitos aplicáveis ao negócio.
Auditoria
A empresa deve conseguir demonstrar como os dados são protegidos.
Rastreabilidade
Alterações relevantes na política precisam ser controladas.
Exclusões
Exceções devem ser documentadas e aprovadas.
Política de backup e governança
Governança transforma a política técnica em um processo corporativo.
Responsabilidade
É necessário estabelecer quem é responsável por cada etapa.
Aprovação
Alterações relevantes devem passar por um processo de aprovação compatível com o risco.
Revisão periódica
A política deve ser revisada quando aplicações, infraestrutura, riscos ou regulamentações mudarem.
Indicadores
KPIs devem demonstrar se a política está sendo cumprida.
Exemplo de política de backup empresarial Veeam
Um modelo inicial pode ser estruturado da seguinte maneira:
| Classe | Frequência | RPO | RTO | Retenção | Cópia adicional |
|---|---|---|---|---|---|
| Missão crítica | Alta frequência | Minutos/horas | Baixo | Definida pelo negócio | Obrigatória |
| Crítica | Várias vezes ao dia | Horas | Baixo/médio | Semanas/meses | Recomendada |
| Importante | Diária | Até 24h | Médio | Semanas | Conforme risco |
| Não crítica | Diária ou conforme necessidade | Maior | Maior | Conforme necessidade | Conforme risco |
Os valores acima são apenas um modelo conceitual. A política definitiva deve ser dimensionada com base no negócio, no volume de dados e nos requisitos reais de recuperação.
Veeam Política de Backup Empresarial e custo
Uma boa política precisa equilibrar proteção e custo.
Mais retenção significa mais capacidade
Períodos maiores de retenção normalmente aumentam a necessidade de armazenamento.
Mais frequência significa mais processamento
RPOs menores podem aumentar a frequência dos jobs e a demanda por infraestrutura.
Mais cópias significam maior consumo
Arquiteturas com múltiplas cópias precisam considerar capacidade adicional.
Mais segurança pode exigir recursos adicionais
Imutabilidade, isolamento e infraestrutura dedicada podem aumentar o investimento, mas também podem reduzir significativamente o risco.
O objetivo não é minimizar o custo absoluto do backup, mas alcançar o nível adequado de proteção dentro do orçamento e do risco aceito pela organização.
Veeam Política de Backup Empresarial e ROI
A política também influencia diretamente o retorno sobre o investimento.
Evitar downtime
Recuperações rápidas podem reduzir perdas financeiras.
Reduzir trabalho manual
Padronização e automação podem diminuir o esforço operacional.
Evitar perda definitiva
Uma política resiliente aumenta a capacidade de recuperar dados após incidentes.
Otimizar storage
Retenção adequada evita manter dados desnecessários indefinidamente.
O cálculo de ROI deve considerar esses benefícios juntamente com o investimento em licenciamento, infraestrutura, storage e serviços.
Erros comuns em uma política de backup empresarial
Usar a mesma política para tudo
Workloads diferentes possuem níveis de criticidade diferentes.
Definir retenção sem considerar custo
Reter tudo por longos períodos pode gerar custos desnecessários.
Ignorar imutabilidade
Backups acessíveis e facilmente excluíveis podem ser comprometidos durante um ataque.
Não possuir cópia externa
Um incidente no ambiente principal pode afetar produção e backup simultaneamente.
Não testar recuperação
O sucesso do job não garante que a recuperação funcionará conforme o esperado.
Não documentar exceções
Workloads fora do padrão podem criar pontos cegos na proteção.
Não revisar a política
Uma política criada anos atrás pode não refletir a infraestrutura atual.
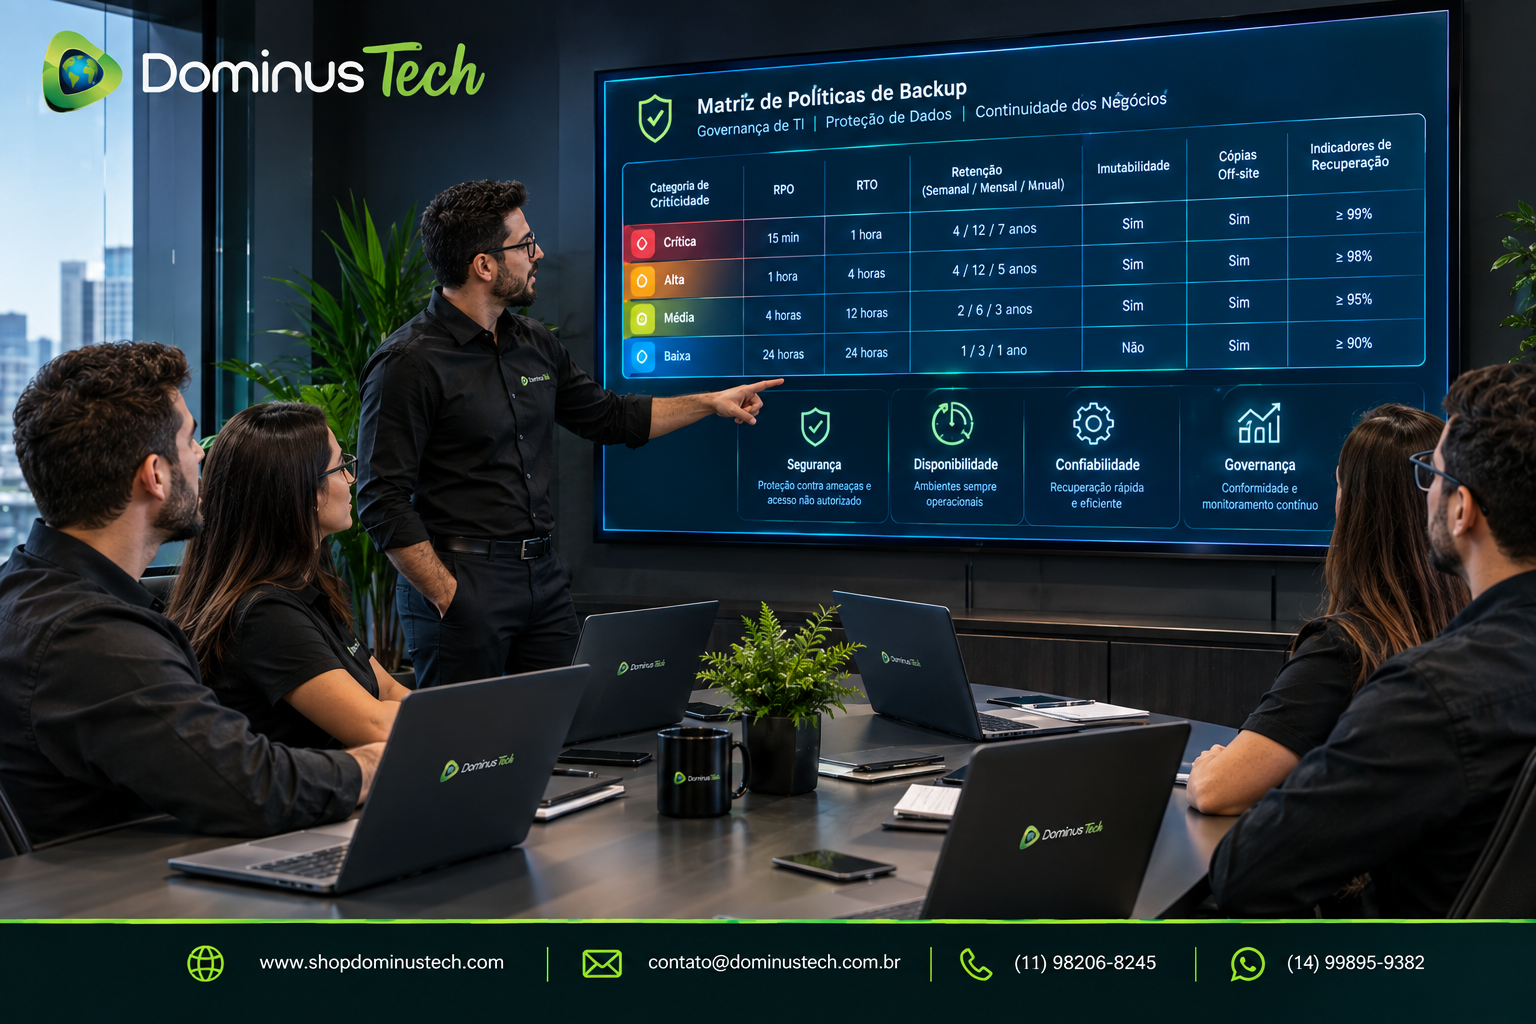
Como revisar uma política de backup existente?
Uma política existente deve ser revisada periodicamente e também após mudanças importantes na infraestrutura.
Revisão do inventário
Confirmar se todos os workloads relevantes continuam protegidos.
Revisão dos RPOs
Verificar se os objetivos ainda correspondem às necessidades do negócio.
Revisão dos RTOs
Confirmar se os procedimentos atuais conseguem recuperar as aplicações dentro do prazo exigido.
Revisão da retenção
Eliminar retenções excessivas e corrigir políticas insuficientes.
Revisão da segurança
Validar imutabilidade, isolamento, credenciais, privilégios e controles administrativos.
Revisão da capacidade
Projetar crescimento e garantir que os repositórios suportarão a política futura.
Revisão dos testes
Confirmar que os procedimentos de recuperação continuam funcionando.
Veeam Política de Backup Empresarial e mudança de infraestrutura
A política deve acompanhar transformações tecnológicas.
Migração para cloud
Novos workloads precisam ser incorporados à política.
Virtualização
A consolidação de servidores pode alterar frequência, capacidade e métodos de proteção.
Kubernetes
Aplicações cloud-native introduzem novos requisitos de proteção.
Novas aplicações SaaS
Dados armazenados em serviços SaaS precisam ser avaliados separadamente.
Expansão da empresa
Fusões, novas filiais e crescimento de workloads podem exigir revisão completa da política.
Veeam Política de Backup Empresarial e ciclo de vida
Uma política madura deve ser tratada como um ciclo contínuo:
- inventariar;
- classificar;
- definir RPO;
- definir RTO;
- definir frequência;
- definir retenção;
- definir cópias adicionais;
- implementar segurança;
- monitorar;
- testar;
- revisar;
- otimizar.
Esse ciclo evita que a política se torne um documento estático desconectado da infraestrutura real.
Veeam Política de Backup Empresarial com a Dominus Tech
A Dominus Tech pode apoiar empresas na elaboração, revisão e implementação de políticas de proteção de dados baseadas em Veeam.
Assessment
Levantamento de workloads, infraestrutura, riscos, RPO, RTO, retenção e requisitos de recuperação.
Classificação de criticidade
Organização das aplicações conforme impacto operacional e financeiro.
Desenho da política
Definição de frequência, retenção, cópias adicionais, imutabilidade e procedimentos de recuperação.
Dimensionamento
Estimativa de storage, processamento, rede e crescimento.
Implementação
Configuração dos jobs, repositórios, políticas de retenção e mecanismos de proteção.
Testes
Validação dos procedimentos de restauração e recuperação.
Documentação
Formalização da política e dos procedimentos operacionais.
Revisão periódica
Acompanhamento da evolução do ambiente e atualização das políticas.
Checklist de Veeam Política de Backup Empresarial
- Inventário dos workloads atualizado
- Classificação de criticidade definida
- RPO definido por aplicação
- RTO definido por aplicação
- Frequência de backup definida
- Retenção de curto prazo definida
- Retenção de longo prazo definida
- Política GFS avaliada
- Cópia secundária avaliada
- Cópia off-site definida
- Imutabilidade definida
- Controles administrativos definidos
- Monitoramento configurado
- Alertas definidos
- Testes de recuperação planejados
- Procedimentos documentados
- Exceções formalmente aprovadas
- Capacidade futura dimensionada
- Política revisada periodicamente
Conclusão
Veeam Política de Backup Empresarial deve ser entendida como uma estrutura de governança que conecta proteção de dados, segurança, continuidade, recuperação e objetivos de negócio.
Uma política eficiente começa pela classificação dos workloads e evolui para definição de RPO, RTO, frequência, retenção, cópias secundárias, armazenamento externo, imutabilidade, monitoramento e testes de recuperação.
A utilização de retenções de curto e longo prazo, GFS, cópias independentes e repositórios imutáveis permite construir uma estratégia mais adequada a diferentes cenários empresariais. A documentação atual da Veeam reforça que retenção, GFS e imutabilidade possuem regras específicas que precisam ser consideradas no desenho da arquitetura.
O objetivo final não é simplesmente produzir backups diariamente. É garantir que, quando uma empresa precisar recuperar seus dados, exista um ponto de recuperação adequado, protegido, disponível e compatível com o tempo de recuperação exigido pelo negócio.
Links Relacionados
- Veeam
- Veeam Custo Backup
- Veeam ROI Backup
- Veeam Licenciamento
- Veeam Consultoria
- Veeam Assessment
- Veeam Implementação
- Veeam Projeto de Backup
- Veeam Cyber Resilience
- Veeam Ransomware Recovery
- Veeam Retenção de Backup
Recursos Oficiais
- Veeam — Site Oficial
- Veeam Backup & Replication — Políticas de Retenção
- Veeam — Retenção de Longo Prazo GFS
- Veeam — Imutabilidade para Arquivos de Backup
- Veeam — Como Funciona a Imutabilidade
- Veeam — Retenção de Backup Copy Jobs
- Veeam — Configuração de Retenção GFS
- Veeam — Backup para Microsoft 365
FAQ — Perguntas Frequentes
O que é uma Veeam Política de Backup Empresarial?
É o conjunto de regras que determina quais dados serão protegidos, com que frequência, por quanto tempo, onde serão armazenados e como serão recuperados.
Qual é a diferença entre política de backup e job de backup?
A política define as regras e objetivos corporativos. O job é a configuração técnica utilizada para executar a proteção conforme essas regras.
Como definir a frequência do backup?
A frequência deve ser determinada principalmente pelo RPO, pela taxa de alteração dos dados e pela capacidade disponível para executar e armazenar os backups.
Como definir a retenção?
A retenção deve considerar necessidades operacionais, requisitos legais e regulatórios, histórico necessário, custo de storage e objetivos de recuperação.
O que é GFS na Veeam?
GFS, ou Grandfather-Father-Son, é uma estratégia de retenção de longo prazo que permite manter determinados backups em ciclos semanais, mensais e anuais.
Retenção e imutabilidade são a mesma coisa?
Não. Retenção define por quanto tempo o backup deve ser mantido pela política. Imutabilidade impede alteração ou exclusão do dado durante o período de proteção definido.
Por que uma política empresarial precisa de backup imutável?
A imutabilidade ajuda a proteger os backups contra exclusão ou alteração, inclusive em cenários de malware e ransomware.
Uma única cópia de backup é suficiente?
Para ambientes empresariais críticos, normalmente é recomendável avaliar múltiplas cópias, diferentes localizações e mecanismos adicionais de proteção.
O backup precisa ficar fora do data center?
Uma cópia externa pode ser importante para reduzir o impacto de incidentes que afetem fisicamente o ambiente principal.
Qual é a importância do RPO na política?
O RPO determina quanto de dados a organização aceita perder. Ele influencia diretamente a frequência e a arquitetura da proteção.
Qual é a importância do RTO?
O RTO determina quanto tempo uma aplicação pode permanecer indisponível e influencia os mecanismos necessários para sua recuperação.
É necessário testar os backups?
Sim. Uma política madura deve incluir testes periódicos para validar a capacidade real de recuperação.
A política de backup deve incluir Microsoft 365?
Os dados de Microsoft 365 devem ser avaliados dentro da estratégia corporativa de proteção. A Veeam possui soluções específicas para Exchange, SharePoint, OneDrive, Teams e Entra ID.
A política deve ser revisada com que frequência?
Não existe uma frequência universal. A revisão deve ocorrer periodicamente e também após mudanças importantes em aplicações, infraestrutura, riscos, regulamentações ou requisitos de negócio.
A Dominus Tech pode ajudar a criar uma política de backup Veeam?
Sim. A Dominus Tech pode apoiar assessment, classificação de workloads, definição de RPO/RTO, desenho da política, dimensionamento, implementação, documentação e testes de recuperação.