Recuperação de Dados após Ransomware: Como Restaurar Sistemas e Retomar as Operações
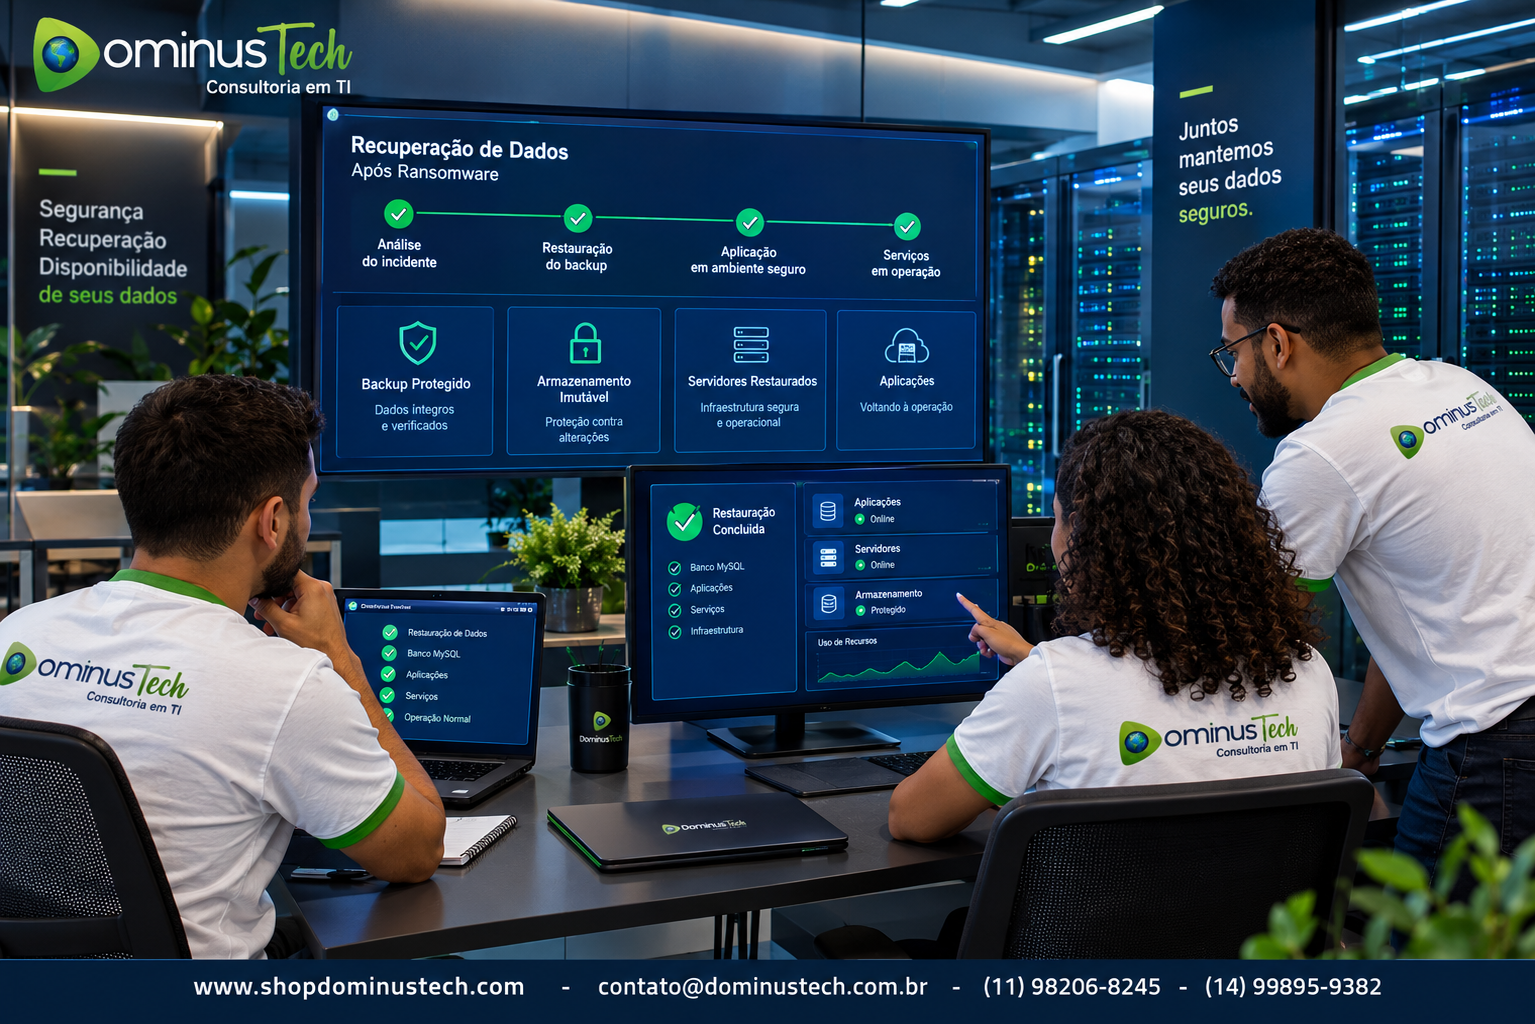
Recuperação de Dados após Ransomware – Um ataque de ransomware pode interromper completamente as operações de uma empresa. Servidores podem ficar indisponíveis, arquivos podem ser criptografados, bancos de dados podem ser comprometidos e aplicações corporativas podem deixar de funcionar.
Nesse cenário, a capacidade de recuperar dados após ransomware se torna um dos elementos mais importantes da estratégia de continuidade dos negócios.
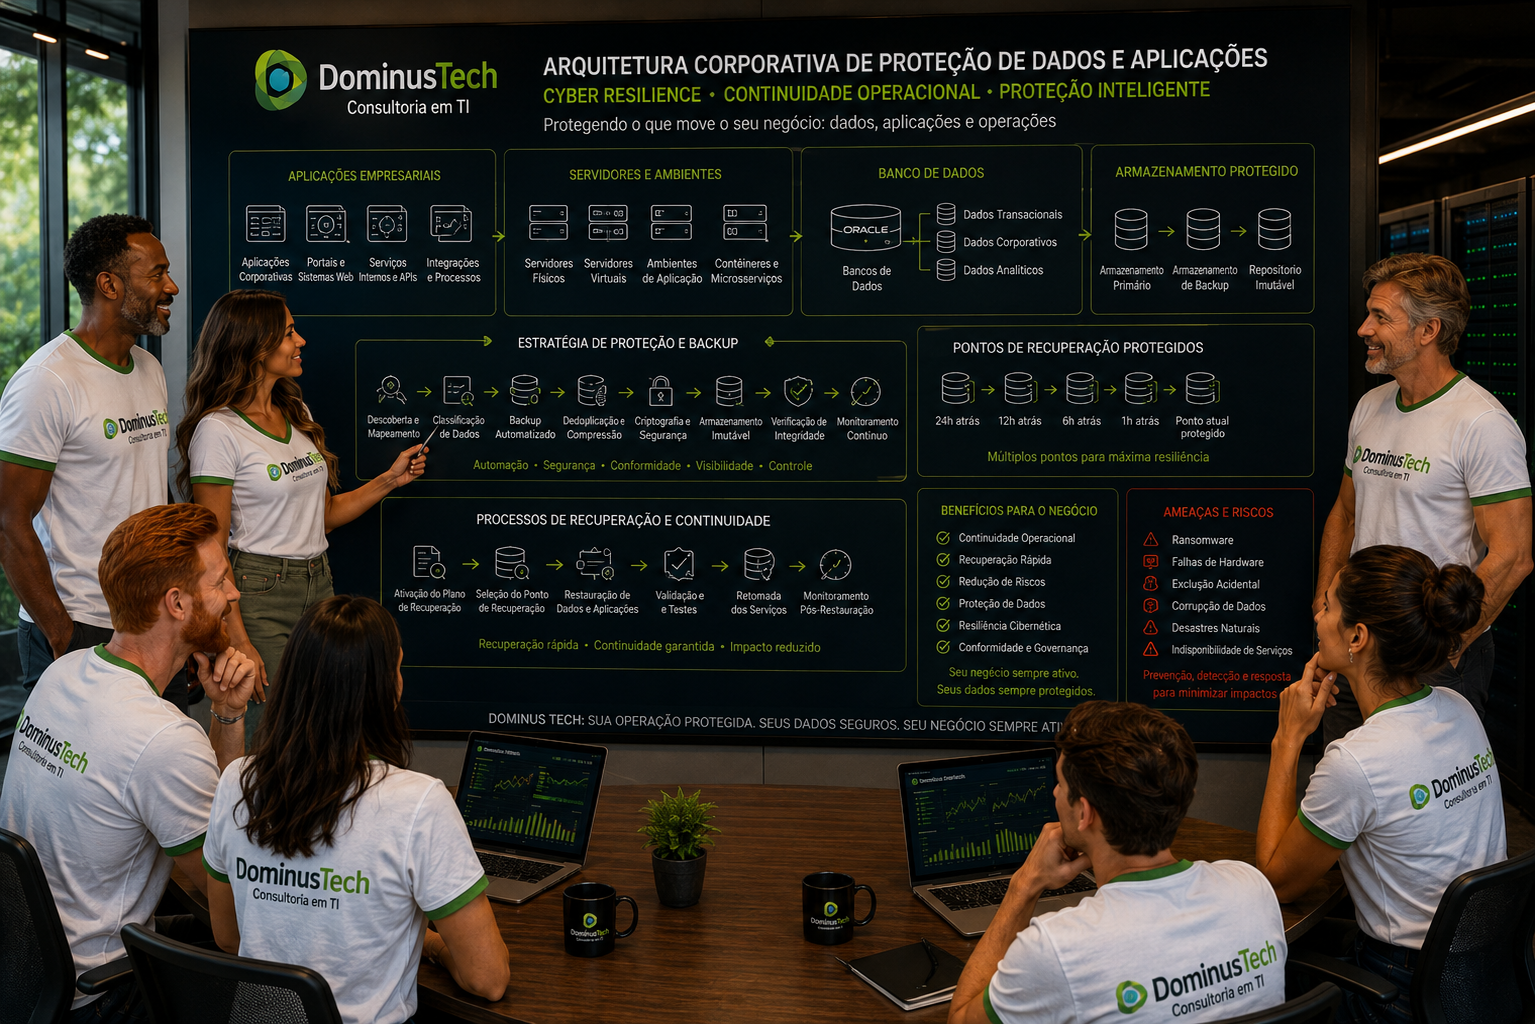
Uma recuperação eficiente não depende apenas da existência de backups. A organização precisa garantir que possui cópias confiáveis, protegidas, acessíveis e capazes de restaurar os sistemas necessários para retomar a operação.
As soluções Arcserve podem apoiar estratégias de backup, recuperação, disaster recovery, armazenamento protegido e cyber resilience. Com o apoio da Dominus Tech, empresas podem planejar arquiteturas de recuperação adequadas para ambientes físicos, virtuais, cloud, híbridos e aplicações críticas.
O que acontece após um ataque de ransomware?
Quando um ataque é identificado, a organização pode enfrentar diferentes impactos simultaneamente.
Entre eles estão:
- Arquivos criptografados;
- Servidores indisponíveis;
- Máquinas virtuais comprometidas;
- Bancos de dados inacessíveis;
- Aplicações corporativas paralisadas;
- Serviços de autenticação comprometidos;
- Backups atacados ou excluídos;
- Dados roubados ou exfiltrados;
- Interrupção das operações corporativas.
Por isso, a recuperação precisa seguir um processo estruturado. Restaurar dados sem avaliar corretamente o ambiente pode resultar na recuperação de sistemas ainda comprometidos ou na propagação do incidente.
Por que a recuperação de dados é fundamental após ransomware?
O principal objetivo de uma estratégia de recuperação é permitir que a empresa volte a operar utilizando cópias confiáveis dos dados.
Uma estratégia eficiente pode ajudar a:
- Reduzir o tempo de indisponibilidade;
- Restaurar sistemas críticos;
- Recuperar arquivos importantes;
- Retomar aplicações corporativas;
- Restaurar bancos de dados;
- Reduzir perdas operacionais;
- Diminuir o impacto financeiro do incidente;
- Evitar dependência exclusiva de negociações com criminosos.
O backup passa, portanto, a ser uma parte essencial da estratégia de cyber resilience.
Primeiro passo: identificar e conter o incidente
Antes de iniciar a recuperação, é importante compreender a extensão do incidente.
A organização precisa identificar:
- Quais sistemas foram afetados;
- Quais servidores permanecem comprometidos;
- Quais dados foram criptografados;
- Se existem contas administrativas comprometidas;
- Se os sistemas de backup foram afetados;
- Quais aplicações são prioritárias para a operação.
O objetivo inicial é evitar que o incidente continue se espalhando enquanto a estratégia de recuperação é preparada.
Como saber qual backup utilizar?
Um dos maiores desafios após um ataque de ransomware é identificar um ponto de recuperação confiável.
Nem sempre o backup mais recente é necessariamente a melhor opção. Dependendo do tempo que o atacante permaneceu no ambiente, uma cópia recente pode conter dados comprometidos ou sistemas já afetados.
Por isso, a estratégia precisa considerar:
- Data do ataque;
- Momento provável do comprometimento;
- Histórico dos pontos de recuperação;
- Disponibilidade das cópias;
- Integridade dos backups;
- Prioridade dos sistemas.
Ter múltiplos pontos de recuperação aumenta a capacidade de selecionar uma cópia adequada para o processo de restauração.
Backup imutável e recuperação após ransomware
O backup imutável possui um papel importante na recuperação após ataques de ransomware.
Uma cópia imutável é projetada para permanecer protegida contra alterações ou exclusões durante o período definido pela política de retenção.
Isso ajuda a preservar pontos de recuperação mesmo quando um atacante consegue obter acesso a parte da infraestrutura.
Os benefícios incluem:
- Proteção contra exclusão não autorizada;
- Maior segurança dos pontos de recuperação;
- Redução do risco de destruição dos backups;
- Maior confiança durante a recuperação;
- Suporte a estratégias de cyber resilience.
Conheça também:
Etapas da recuperação de dados após ransomware
Uma recuperação bem-sucedida normalmente exige planejamento e priorização.
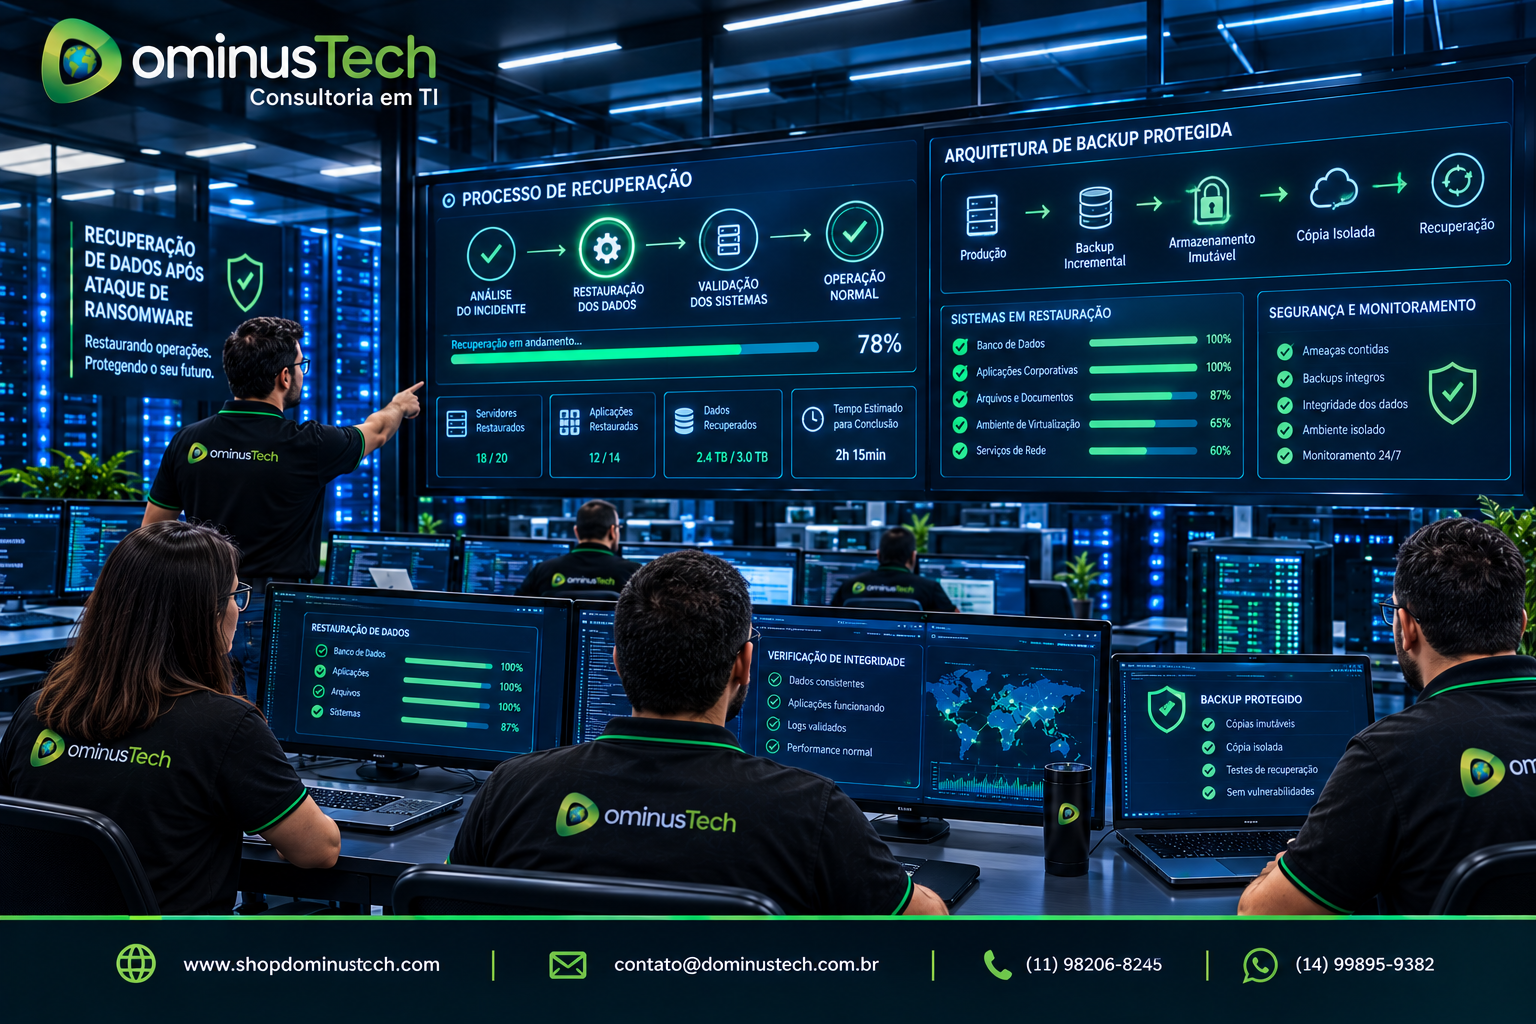
1. Avaliar o impacto
O primeiro passo é identificar quais sistemas foram afetados e quais possuem prioridade para a continuidade do negócio.
É importante classificar os workloads, por exemplo:
- Críticos;
- Alta prioridade;
- Média prioridade;
- Baixa prioridade.
2. Identificar pontos de recuperação
Os administradores precisam localizar as cópias disponíveis e selecionar pontos de recuperação adequados.
3. Validar a estratégia de recuperação
Antes de restaurar todo o ambiente, é necessário organizar a sequência de recuperação.
Alguns sistemas possuem dependências que precisam ser consideradas.
4. Recuperar os serviços essenciais
Os primeiros sistemas restaurados normalmente são aqueles necessários para suportar os demais serviços corporativos.
5. Restaurar aplicações e dados
Depois da infraestrutura essencial, a organização pode iniciar a recuperação das aplicações, bancos de dados, arquivos e outros workloads.
6. Validar os sistemas restaurados
Após a restauração, é necessário verificar se os sistemas estão funcionando corretamente.
7. Retomar as operações
Somente após a validação adequada os serviços devem retornar à operação normal.
Recuperação de servidores após ransomware
Servidores corporativos podem hospedar aplicações, arquivos, bancos de dados e serviços essenciais.
Uma estratégia de recuperação precisa considerar:
- Configurações do servidor;
- Sistema operacional;
- Aplicações instaladas;
- Dados armazenados;
- Dependências entre serviços;
- Prioridade operacional.
Links relacionados:
Recuperação de máquinas virtuais após ransomware
Ambientes virtualizados frequentemente concentram diversos workloads corporativos em uma única infraestrutura.
Após um ataque, a recuperação pode envolver diferentes máquinas virtuais, cada uma com uma prioridade específica.
Uma estratégia adequada deve identificar:
- Quais máquinas precisam ser restauradas primeiro;
- Quais serviços possuem dependências;
- Quais aplicações precisam estar disponíveis para a retomada operacional;
- Quais pontos de recuperação podem ser utilizados.
Veja também:
Recuperação de bancos de dados após ransomware
Bancos de dados armazenam algumas das informações mais importantes para o funcionamento das empresas.
Um incidente pode afetar:
- Dados transacionais;
- Aplicações corporativas;
- Sistemas financeiros;
- Sistemas de vendas;
- Plataformas internas;
- Informações de clientes.
A recuperação de bancos de dados deve considerar os requisitos específicos de cada ambiente e aplicação.
Conheça as páginas relacionadas:
- Arcserve Backup para Bancos de Dados
- Arcserve Backup para Oracle Database
- Arcserve Backup para SQL Server
- Arcserve Backup para PostgreSQL
- Arcserve Backup para MySQL
- Arcserve Backup para MariaDB
- Arcserve Backup para MongoDB
- Arcserve Backup para Redis
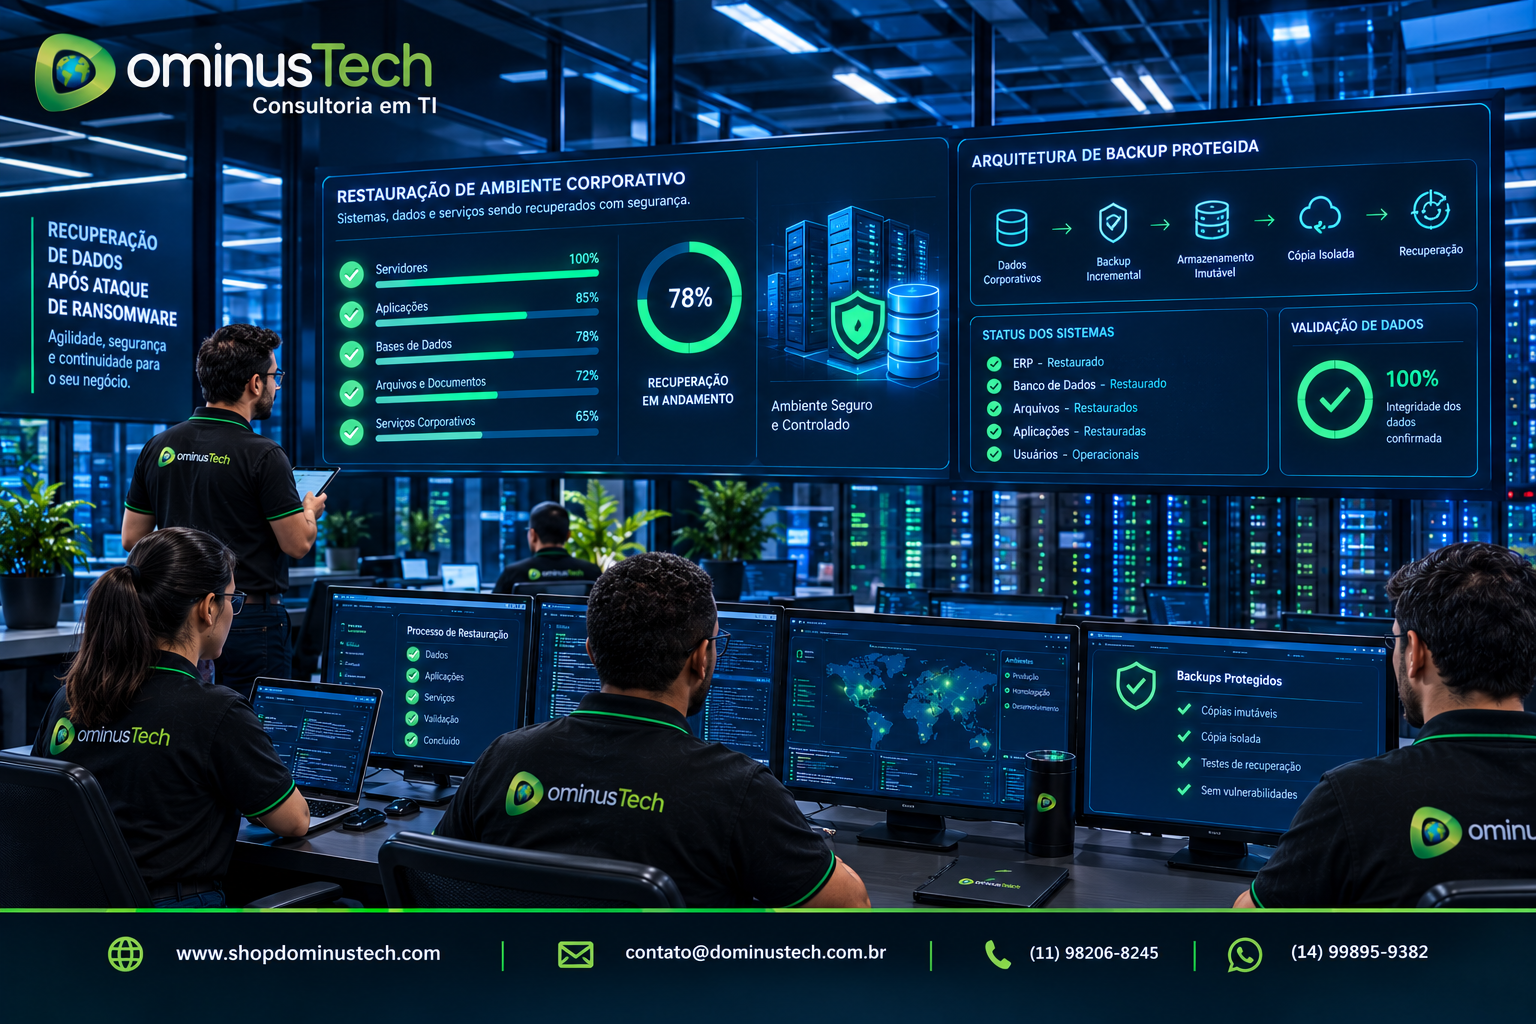
Recuperação de aplicações corporativas
As aplicações corporativas podem depender de diversos componentes de infraestrutura.
Por exemplo, uma aplicação pode depender de:
- Servidor de aplicação;
- Banco de dados;
- Servidor de autenticação;
- Serviços de arquivos;
- Serviços de rede;
- Integrações externas.
Por isso, a recuperação deve considerar a sequência correta para restaurar todos os componentes necessários.
Veja também:
- Arcserve Backup para Aplicações Corporativas
- Arcserve Backup para Aplicações Críticas
- Arcserve Backup para Exchange Server
- Arcserve Backup para Active Directory
Recuperação de arquivos após ransomware
Arquivos corporativos estão entre os principais alvos dos ataques de ransomware.
Documentos, planilhas, projetos e informações compartilhadas podem ficar indisponíveis em poucos minutos.
Uma estratégia de recuperação de arquivos precisa considerar:
- Versionamento e pontos de recuperação;
- Prioridade dos compartilhamentos;
- Integridade dos dados;
- Tempo necessário para recuperação;
- Capacidade de restaurar arquivos específicos.
Conheça:
Recuperação de dados em ambientes cloud
Ambientes cloud também precisam fazer parte do plano de recuperação.
Uma organização pode possuir workloads distribuídos entre:
- Data center local;
- Cloud pública;
- Cloud privada;
- Ambientes híbridos;
- Plataformas SaaS.
Uma estratégia de recuperação precisa considerar todos esses ambientes.
Links relacionados:
- Arcserve Backup para Ambientes Cloud
- Arcserve Cloud Backup
- Arcserve Cloud Storage
- Arcserve UDP Cloud Hybrid
Recuperação de dados SaaS após ransomware
Os dados corporativos também podem estar distribuídos em plataformas SaaS.
Uma estratégia de proteção deve avaliar como esses dados serão recuperados em caso de exclusão, corrupção ou incidente de segurança.
Veja também:
- Arcserve SaaS Backup
- Arcserve SaaS Backup para Microsoft 365
- Arcserve SaaS Backup para Google Workspace
- Arcserve SaaS Backup para Salesforce
- Arcserve SaaS Backup para Microsoft Dynamics 365
- Arcserve SaaS Backup para Entra ID
Qual a ordem correta para recuperar os sistemas?
A ordem de recuperação depende da arquitetura de cada organização.
Porém, um plano normalmente precisa considerar as dependências entre os sistemas.
Uma sequência conceitual pode incluir:
- Infraestrutura essencial;
- Serviços de identidade e autenticação;
- Serviços de rede necessários;
- Bancos de dados;
- Servidores de aplicações;
- Aplicações críticas;
- Serviços complementares;
- Workloads de menor prioridade.
Essa sequência deve ser definida antecipadamente e validada por meio de testes.
RTO e RPO na recuperação após ransomware
Dois conceitos importantes para o planejamento da recuperação são RTO e RPO.
RTO — Recovery Time Objective
Representa o tempo objetivo para recuperar um serviço ou sistema após uma interrupção.
RPO — Recovery Point Objective
Representa a quantidade máxima aceitável de dados que podem ser perdidos, considerando o intervalo entre os pontos de recuperação.
Esses objetivos ajudam a definir:
- Frequência dos backups;
- Prioridade dos workloads;
- Arquitetura de recuperação;
- Recursos necessários;
- Políticas de retenção.
Por que testar a recuperação é tão importante?
Ter backups não garante automaticamente que a recuperação será bem-sucedida.
Os testes ajudam a identificar problemas relacionados a:
- Configurações incorretas;
- Dependências não documentadas;
- Pontos de recuperação indisponíveis;
- Tempo excessivo de restauração;
- Problemas de infraestrutura;
- Procedimentos operacionais inadequados.
Uma organização preparada deve testar regularmente sua capacidade de recuperação.
Disaster Recovery e recuperação após ransomware
Dependendo do impacto do ataque, a recuperação pode exigir uma estratégia completa de disaster recovery.
O objetivo é restaurar serviços e aplicações em uma infraestrutura disponível e preparada para suportar a retomada das operações.
Conheça:
- Arcserve Disaster Recovery
- Arcserve Replication e High Availability
- Arcserve Backup, Recuperação de Dados e Resiliência
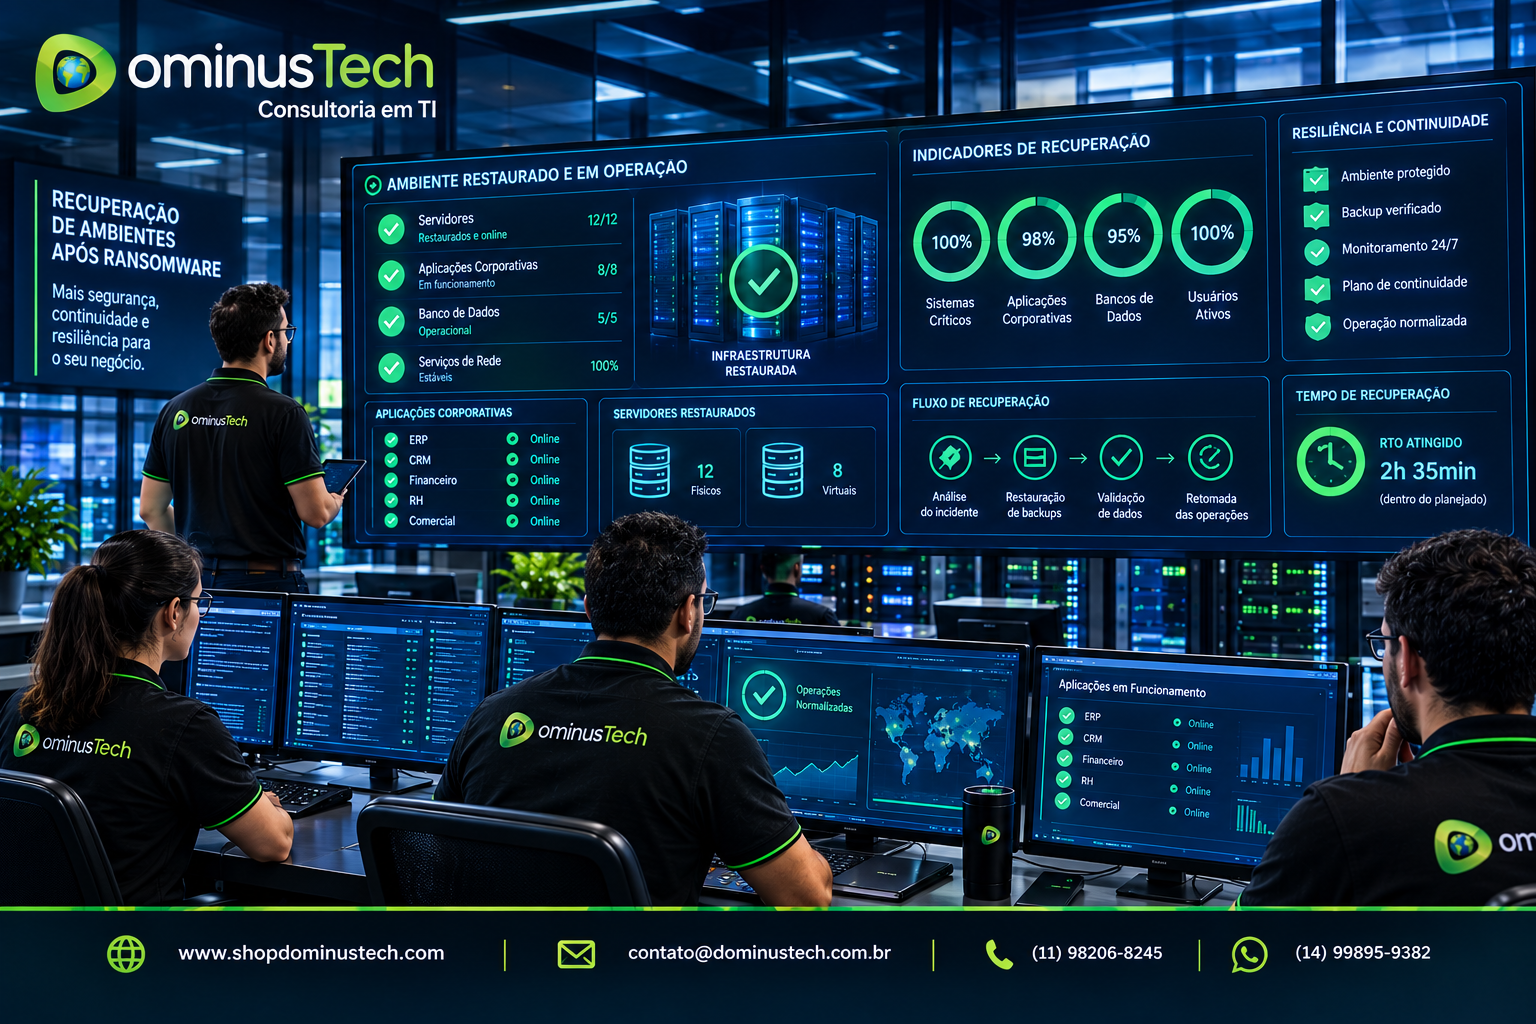
Como a Arcserve pode apoiar a recuperação?
As soluções Arcserve podem fazer parte de uma estratégia integrada de proteção e recuperação de dados.
Dependendo da arquitetura implementada, a organização pode combinar:
- Backup corporativo;
- Proteção de servidores;
- Backup de máquinas virtuais;
- Proteção de bancos de dados;
- Backup de aplicações;
- Armazenamento protegido;
- Backup imutável;
- Cloud backup;
- Disaster recovery;
- Replicação e alta disponibilidade.
O planejamento correto depende dos workloads, da criticidade dos sistemas e dos objetivos de recuperação da empresa.
Dominus Tech e recuperação de dados após ransomware
A Dominus Tech pode apoiar empresas na construção de estratégias de proteção e recuperação utilizando soluções Arcserve.
O trabalho pode envolver:
- Análise da infraestrutura;
- Identificação dos sistemas críticos;
- Planejamento de backup;
- Definição de RTO e RPO;
- Estratégias de recuperação;
- Implementação de soluções Arcserve;
- Configuração de políticas de proteção;
- Planejamento de armazenamento imutável;
- Testes de recuperação;
- Documentação operacional;
- Suporte especializado.
Conheça também:
- Dominus Tech e Arcserve
- Revenda Arcserve
- Consultoria Arcserve
- Implementação Arcserve
- Suporte Arcserve
Conclusão
A recuperação de dados após ransomware precisa ser planejada antes que um incidente aconteça.
Ter backups é importante, mas a organização também precisa garantir que possui pontos de recuperação confiáveis, protegidos e testados.
Uma estratégia eficiente combina backup, armazenamento protegido, imutabilidade, priorização dos sistemas e processos claros para a retomada das operações.
As soluções Arcserve podem ajudar empresas a estruturar uma estratégia de proteção e recuperação para ambientes físicos, virtuais, cloud, híbridos, bancos de dados e aplicações corporativas.
Com planejamento e suporte especializado, a empresa pode reduzir o tempo de indisponibilidade e aumentar sua capacidade de recuperação após um incidente de ransomware.
FAQ — Recuperação de Dados após Ransomware
É possível recuperar dados após um ataque de ransomware?
Sim. A possibilidade de recuperação depende da existência de cópias confiáveis, da integridade dos pontos de recuperação e da estratégia definida pela organização.
Qual backup deve ser utilizado após ransomware?
É necessário identificar um ponto de recuperação confiável, considerando o momento provável do comprometimento e a integridade das cópias disponíveis.
O backup imutável ajuda na recuperação?
Sim. O backup imutável ajuda a proteger pontos de recuperação contra alterações ou exclusões não autorizadas durante o período definido pela retenção.
É importante testar a recuperação?
Sim. Os testes permitem validar se os backups podem ser restaurados e identificar problemas antes de um incidente real.
O que é RTO?
RTO é o objetivo de tempo para recuperação de um sistema ou serviço após uma interrupção.
O que é RPO?
RPO representa a quantidade máxima aceitável de perda de dados, considerando os pontos de recuperação disponíveis.
O Arcserve pode fazer parte de uma estratégia de recuperação?
Sim. As soluções Arcserve podem ser utilizadas em estratégias de backup, recuperação, disaster recovery, armazenamento protegido e resiliência de dados.
Como a Dominus Tech pode ajudar?
A Dominus Tech pode apoiar empresas no planejamento, licenciamento, implementação, configuração, testes e suporte de soluções Arcserve.
Recursos Oficiais da Arcserve
- Site Oficial Arcserve
- Portfólio de Produtos Arcserve
- Soluções de Proteção e Resiliência de Dados Arcserve
- Arcserve UDP
- Documentação e Suporte Arcserve
Links Relacionados
- Proteção contra Ransomware com Arcserve
- Arcserve e Ransomware
- Arcserve Backup Imutável
- Arcserve Cyber Resilient Storage
- Arcserve Disaster Recovery
- Backup, Recuperação de Dados e Resiliência com Arcserve
- Arcserve Backup
- Arcserve UDP
- Arcserve Cloud Backup
- Consultoria Arcserve