Plano de Disaster Recovery: Como Criar um Plano de Recuperação de Desastres para sua Empresa
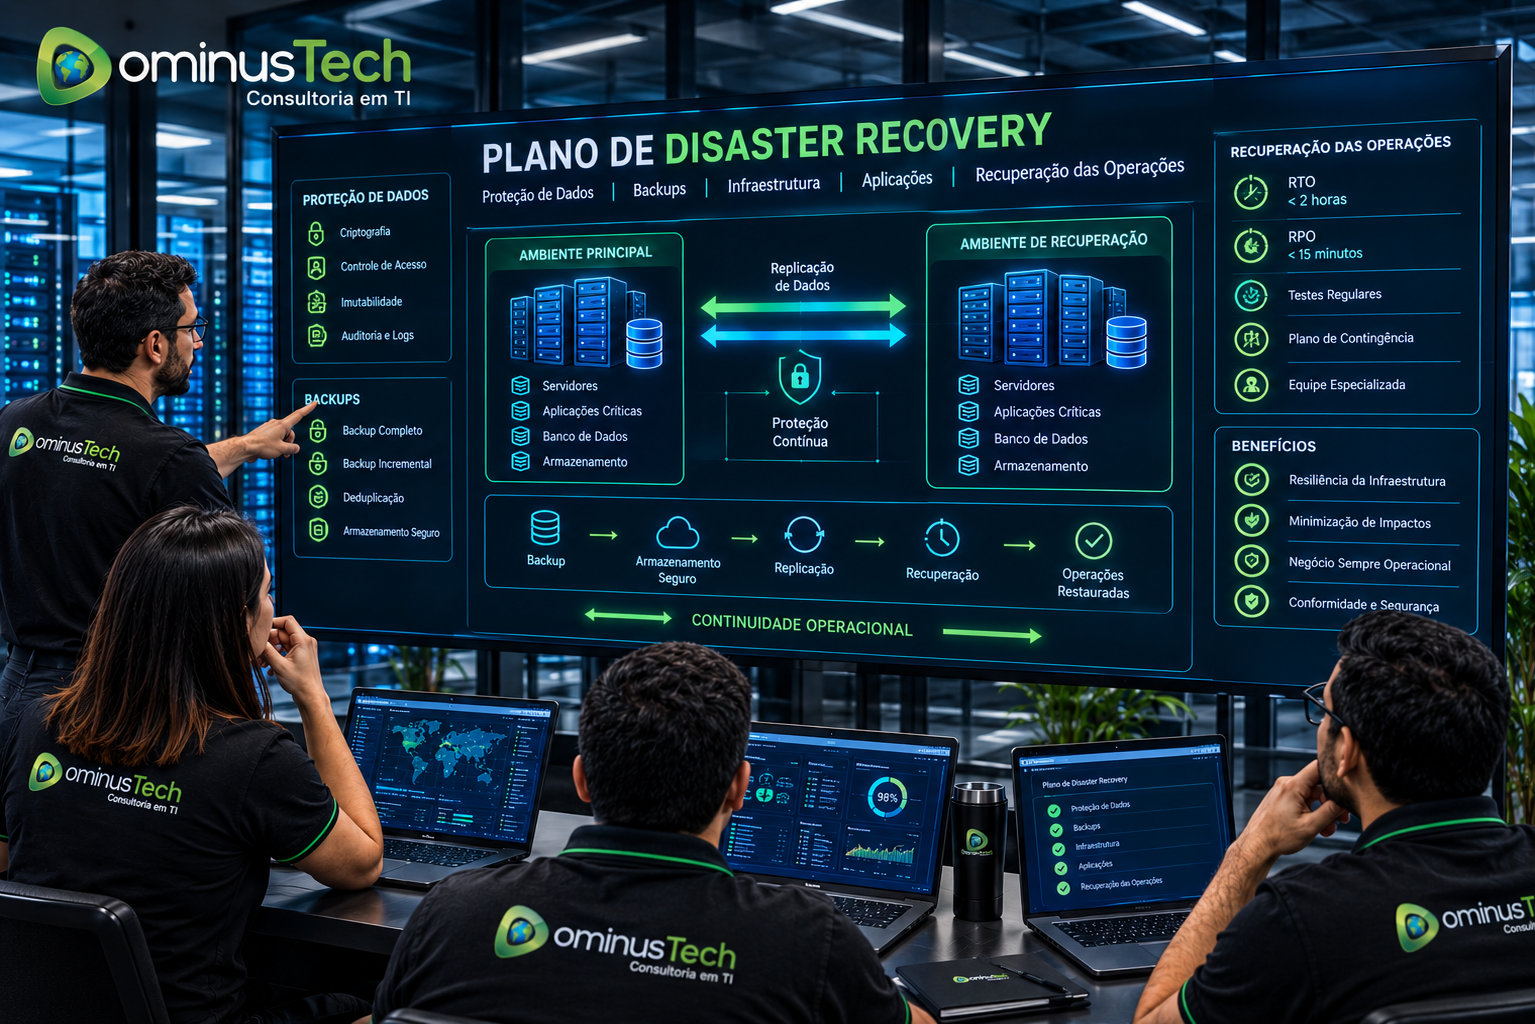
Um Plano de Disaster Recovery é um conjunto estruturado de estratégias, procedimentos e responsabilidades criado para ajudar uma empresa a recuperar sistemas, aplicações, dados e serviços após uma interrupção grave.
Falhas de infraestrutura, ataques de ransomware, indisponibilidade de servidores, problemas em data centers, erros humanos e outros incidentes podem interromper operações críticas. Por isso, não basta apenas possuir backups: a organização precisa saber como, quando e em qual sequência recuperar seus ambientes.
Um plano eficiente de Disaster Recovery define prioridades, objetivos de recuperação, procedimentos técnicos e responsáveis pela retomada dos serviços.
As soluções Arcserve podem apoiar estratégias de backup, recuperação de dados, proteção contra ransomware e Disaster Recovery. A Dominus Tech pode auxiliar empresas no planejamento, licenciamento, implementação e suporte dessas estratégias.
O que é um Plano de Disaster Recovery?
Um Plano de Disaster Recovery, também chamado de Plano de Recuperação de Desastres, documenta como uma organização pretende recuperar sua infraestrutura tecnológica após um incidente que provoque indisponibilidade significativa.
O plano pode envolver:
- Servidores;
- Máquinas virtuais;
- Bancos de dados;
- Aplicações corporativas;
- Servidores de arquivos;
- Serviços de autenticação;
- Ambientes cloud;
- Infraestruturas híbridas;
- Dados críticos para o negócio.
O objetivo é reduzir o impacto da interrupção e permitir que os serviços prioritários sejam recuperados de forma organizada.
Por que sua empresa precisa de um Plano de Disaster Recovery?
Uma interrupção tecnológica pode gerar impactos financeiros, operacionais e estratégicos.
Sem um plano estruturado, a recuperação pode depender de decisões tomadas durante o incidente, aumentando o risco de:
- Tempo excessivo de indisponibilidade;
- Perda de dados;
- Recuperação incorreta de sistemas;
- Conflitos entre equipes;
- Recuperação de sistemas na ordem errada;
- Falhas causadas por dependências entre aplicações;
- Maior impacto nas operações do negócio.
Um Plano de Disaster Recovery ajuda a transformar a recuperação em um processo previamente planejado.
Backup não é um Plano de Disaster Recovery
O backup é uma parte fundamental da proteção de dados, mas possuir cópias de segurança não significa necessariamente possuir um plano completo de Disaster Recovery.
O backup responde principalmente à pergunta:
Onde estão as cópias dos dados e como elas podem ser restauradas?
Já o Plano de Disaster Recovery precisa responder perguntas mais amplas:
- Quais sistemas devem ser recuperados primeiro?
- Quais aplicações são críticas?
- Quais dependências existem entre os sistemas?
- Quem é responsável pela recuperação?
- Onde os sistemas serão recuperados?
- Qual é o tempo máximo aceitável de indisponibilidade?
- Qual ponto de recuperação deve ser utilizado?
- Como validar que os serviços voltaram a funcionar?
Veja também:
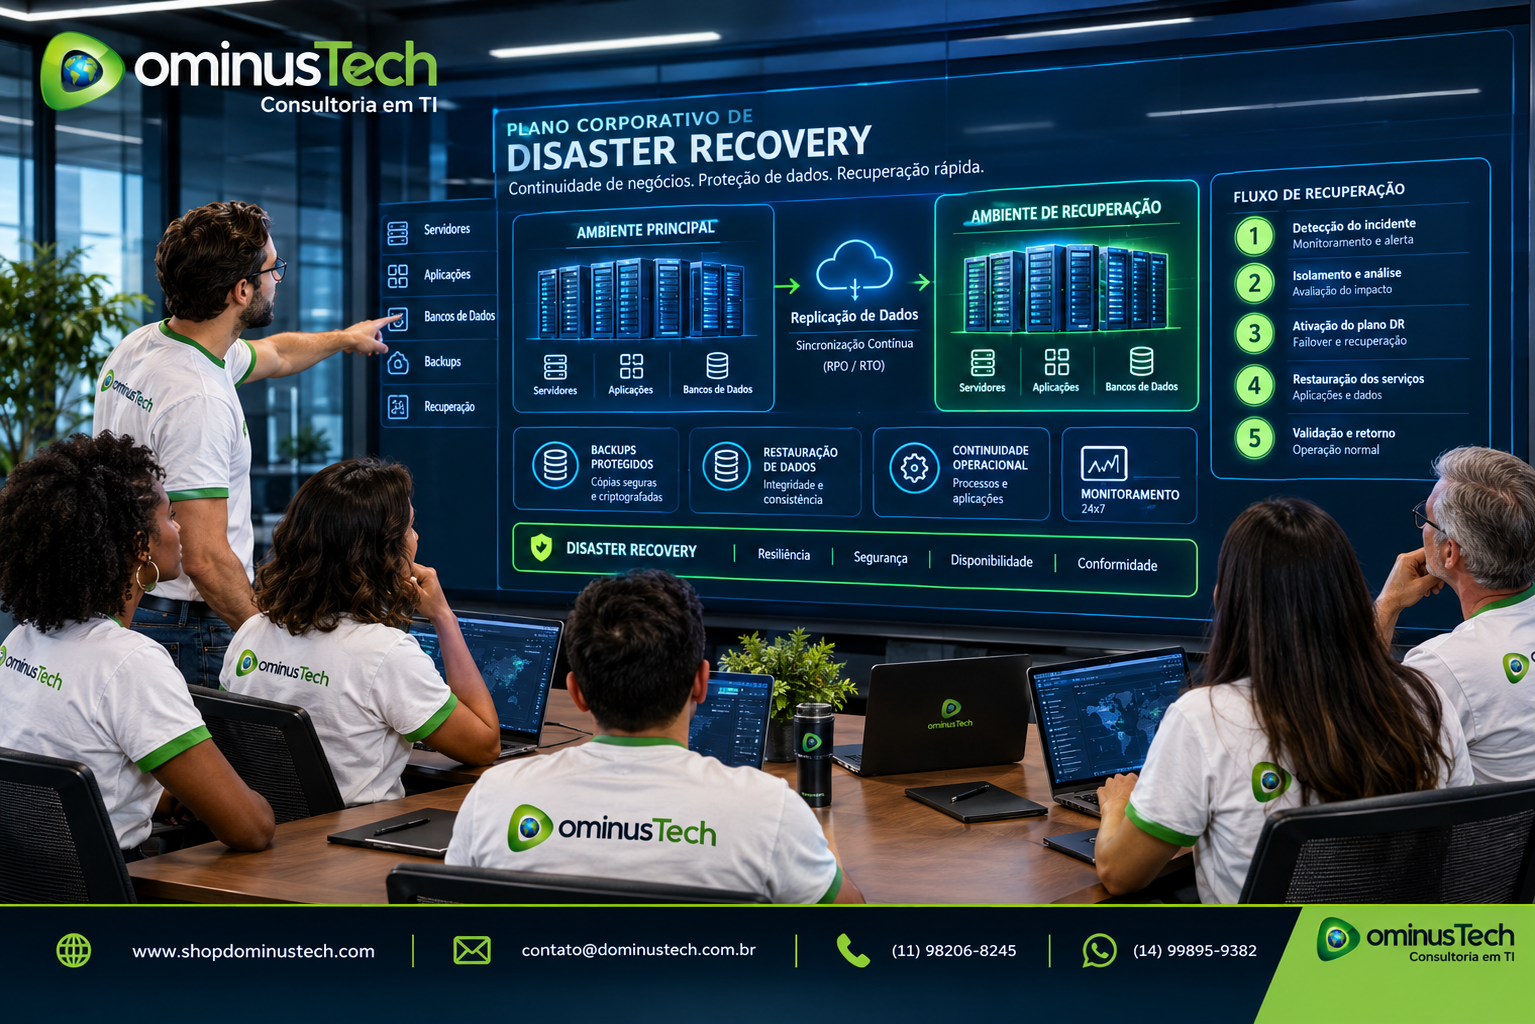
Principais componentes de um Plano de Disaster Recovery
Um plano de recuperação de desastres deve ser adaptado à realidade da empresa. Entretanto, alguns componentes são fundamentais para a construção de uma estratégia organizada.
1. Identificação dos sistemas críticos
O primeiro passo é identificar quais sistemas são essenciais para as operações.
Alguns exemplos incluem:
- ERP;
- Bancos de dados corporativos;
- Sistemas financeiros;
- Aplicações de vendas;
- Serviços de autenticação;
- Servidores de arquivos;
- Aplicações críticas para clientes.
Nem todos os sistemas possuem a mesma prioridade.
Por isso, a classificação da criticidade é essencial para definir a estratégia de recuperação.
2. Definição de prioridades de recuperação
Após identificar os sistemas críticos, é necessário determinar a ordem de recuperação.
Um ambiente corporativo pode possuir dependências importantes.
Por exemplo, uma aplicação pode depender de:
- Banco de dados;
- Servidor de aplicação;
- Serviço de autenticação;
- Servidor de arquivos;
- Serviços de rede;
- Integrações externas.
Recuperar apenas um componente pode não ser suficiente para restaurar o serviço completo.
3. Definição de RTO
O RTO — Recovery Time Objective representa o tempo objetivo definido para recuperar um sistema ou serviço.
Aplicações mais críticas normalmente exigem objetivos de recuperação mais rigorosos.
O RTO ajuda a determinar:
- Prioridade do sistema;
- Estratégia de recuperação;
- Recursos necessários;
- Infraestrutura de recuperação;
- Procedimentos operacionais.
4. Definição de RPO
O RPO — Recovery Point Objective representa a quantidade máxima aceitável de perda de dados.
Esse objetivo ajuda a definir os requisitos relacionados aos pontos de recuperação.
Um sistema crítico pode precisar de pontos de recuperação mais frequentes do que um ambiente menos importante.
Exemplo de matriz de prioridade
| Sistema | Criticidade | Prioridade de recuperação | RTO | RPO |
|---|---|---|---|---|
| Aplicação crítica | Alta | 1 | Definido pelo negócio | Definido pelo negócio |
| Banco de dados corporativo | Alta | 1 ou 2 | Definido pelo negócio | Definido pelo negócio |
| Servidor de arquivos | Média ou alta | Conforme impacto | Definido pela organização | Definido pela organização |
| Ambiente de desenvolvimento | Média ou baixa | Posterior | Conforme necessidade | Conforme necessidade |
Os valores devem ser definidos de acordo com os requisitos reais de cada empresa.
Como criar um Plano de Disaster Recovery?
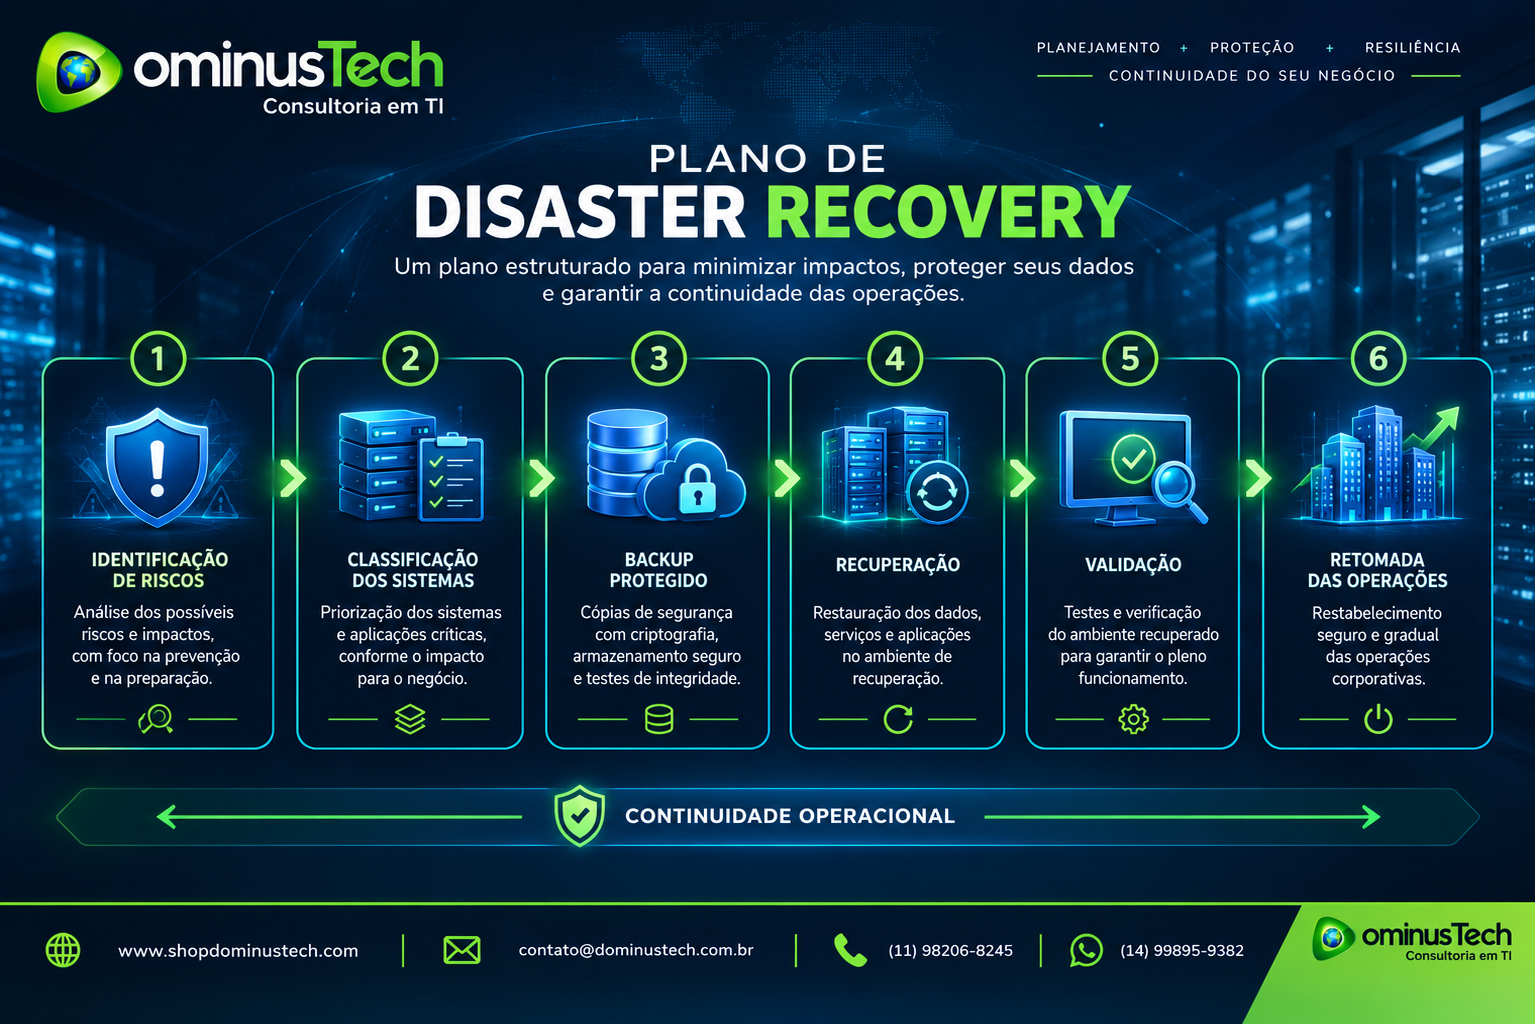
A criação de um plano pode seguir um processo estruturado.
Etapa 1 — Avaliar a infraestrutura
O primeiro passo é entender o ambiente que precisa ser protegido.
A avaliação pode incluir:
- Servidores físicos;
- Máquinas virtuais;
- Ambientes cloud;
- Bancos de dados;
- Aplicações corporativas;
- Armazenamento;
- Serviços de autenticação;
- Integrações entre sistemas.
Etapa 2 — Identificar riscos
O plano deve considerar os principais riscos capazes de provocar indisponibilidade.
Entre eles:
- Ransomware;
- Falhas de hardware;
- Falhas de software;
- Erros humanos;
- Problemas no data center;
- Indisponibilidade de infraestrutura;
- Corrupção de dados;
- Incidentes de segurança.
Etapa 3 — Classificar os sistemas
Cada sistema deve ser classificado conforme seu impacto para o negócio.
Essa classificação ajuda a definir:
- Prioridade;
- RTO;
- RPO;
- Estratégia de proteção;
- Procedimentos de recuperação.
Etapa 4 — Definir a estratégia de recuperação
A empresa precisa definir como os ambientes serão recuperados.
A estratégia pode envolver:
- Recuperação local;
- Recuperação em infraestrutura alternativa;
- Recuperação em ambiente cloud;
- Recuperação de máquinas virtuais;
- Restauração de bancos de dados;
- Recuperação de aplicações.
Etapa 5 — Documentar os procedimentos
Os procedimentos precisam estar documentados.
Durante um incidente grave, a equipe deve conseguir identificar rapidamente:
- Quem deve agir;
- Quais sistemas devem ser recuperados;
- Qual é a sequência correta;
- Quais ferramentas devem ser utilizadas;
- Como validar a recuperação.
Plano de Disaster Recovery e ransomware
O ransomware é um dos cenários que devem ser considerados em uma estratégia moderna de Disaster Recovery.
Um ataque pode afetar simultaneamente:
- Servidores;
- Arquivos;
- Máquinas virtuais;
- Bancos de dados;
- Aplicações;
- Infraestruturas inteiras.
Por isso, o plano precisa considerar não apenas a existência dos backups, mas também a capacidade de identificar pontos de recuperação confiáveis e restaurar os sistemas de maneira organizada.
Veja também:
- Arcserve e Ransomware
- Proteção contra Ransomware com Arcserve
- Recuperação de Dados após Ransomware
- Arcserve Backup Imutável
Backup imutável como parte da estratégia de recuperação
Uma estratégia moderna de recuperação pode utilizar cópias protegidas para aumentar a resiliência contra ataques e alterações não autorizadas.
O backup imutável pode ajudar a preservar pontos de recuperação durante o período definido pela política de retenção.
Em um cenário de incidente, esses pontos podem ser avaliados como parte do processo de recuperação.
Links relacionados:
A importância de testar o Plano de Disaster Recovery
Um plano que nunca foi testado pode apresentar problemas quando for realmente necessário.
Os testes ajudam a identificar:
- Procedimentos incompletos;
- Dependências não documentadas;
- Problemas nos pontos de recuperação;
- Falhas na sequência de recuperação;
- Falta de recursos;
- Problemas de comunicação entre equipes.
Os testes também permitem aperfeiçoar continuamente os procedimentos.
O Plano de Disaster Recovery deve ser atualizado
A infraestrutura corporativa muda constantemente.
Novas aplicações são implementadas, servidores são migrados e ambientes cloud são adicionados.
Por isso, o Plano de Disaster Recovery não deve ser considerado um documento estático.
Ele precisa ser revisado sempre que ocorrerem mudanças relevantes, como:
- Novas aplicações críticas;
- Migração para cloud;
- Alterações na infraestrutura;
- Mudanças nos requisitos do negócio;
- Novas ameaças de segurança;
- Alterações nos objetivos de RTO e RPO.
Plano de Disaster Recovery para ambientes híbridos
Muitas organizações operam atualmente ambientes híbridos.
Isso significa que aplicações e dados podem estar distribuídos entre:
- Data center local;
- Cloud;
- Infraestruturas privadas;
- Aplicações SaaS;
- Ambientes virtualizados.
O Plano de Disaster Recovery precisa considerar essa distribuição e documentar como os workloads serão recuperados em cada cenário.
Veja também:
Plano de Disaster Recovery para máquinas virtuais
Ambientes virtualizados podem concentrar diversos workloads críticos.
O plano deve considerar quais máquinas precisam ser recuperadas e em qual ordem.
Também é importante avaliar as dependências entre máquinas virtuais e aplicações.
Plano de Disaster Recovery para aplicações críticas
As aplicações críticas devem receber atenção especial durante o planejamento.
Para cada aplicação, a empresa deve avaliar:
- Dependências;
- Criticidade;
- RTO;
- RPO;
- Procedimento de recuperação;
- Responsáveis;
- Processo de validação.
Links relacionados:
- Arcserve Backup para Aplicações Críticas
- Arcserve Backup para Aplicações Corporativas
- Arcserve Backup para Bancos de Dados
Como a Arcserve pode apoiar uma estratégia de Disaster Recovery?
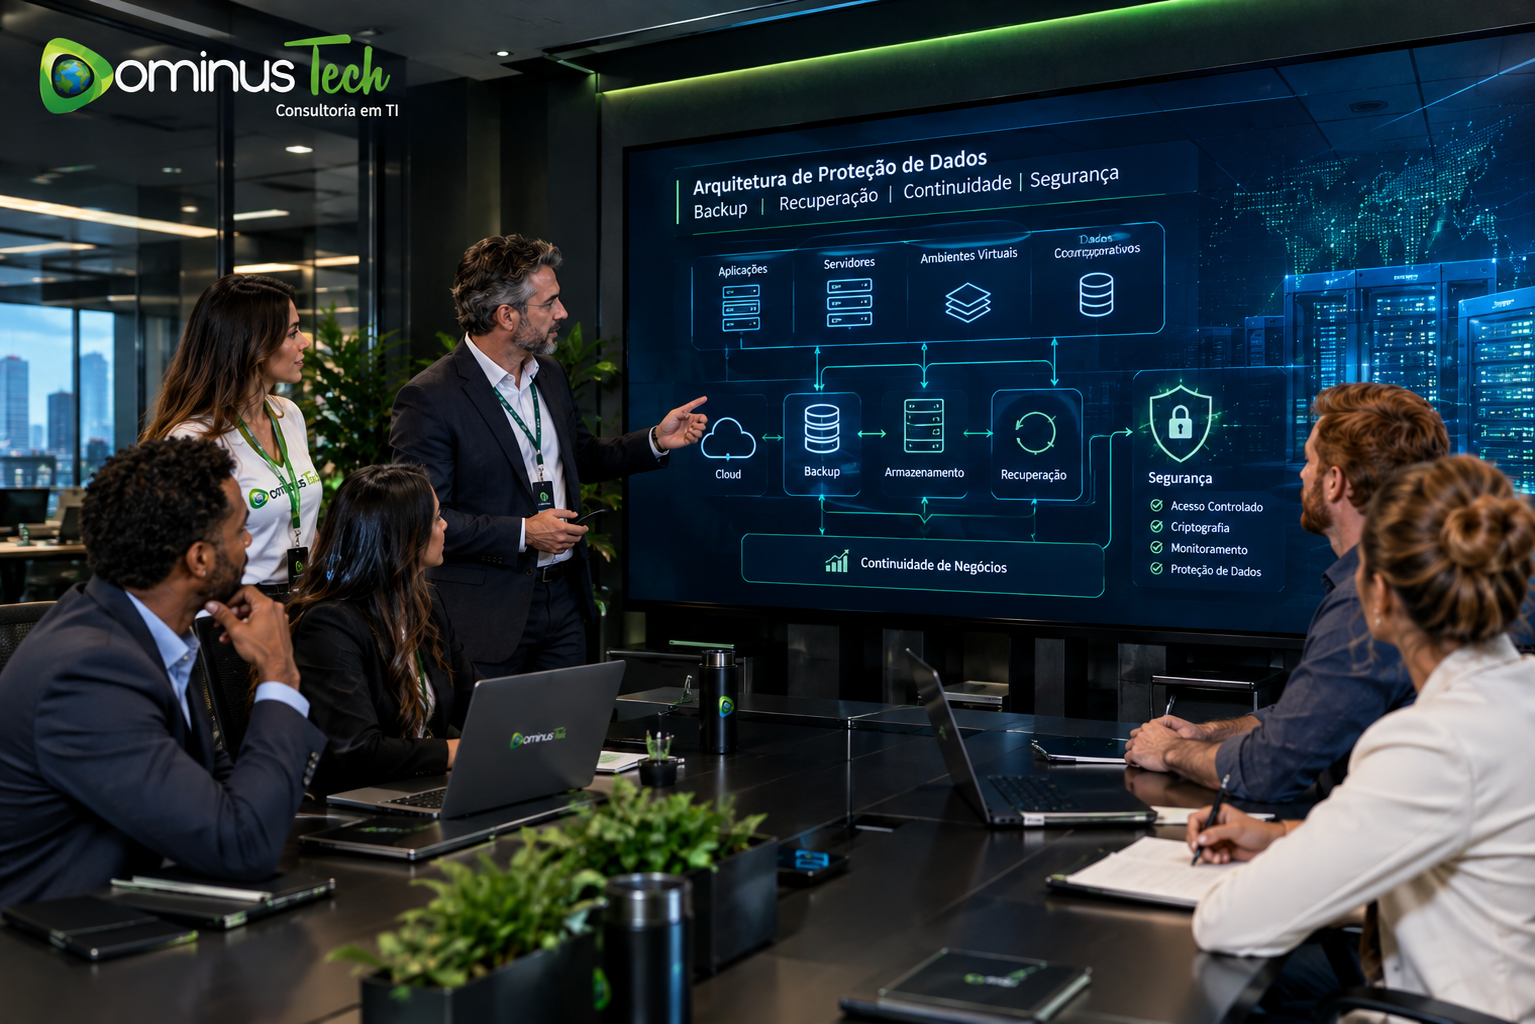
As soluções Arcserve podem fazer parte de uma estratégia integrada de proteção, recuperação e resiliência de dados.
Dependendo das necessidades da organização, a estratégia pode incluir:
- Backup de servidores;
- Proteção de máquinas virtuais;
- Backup de bancos de dados;
- Proteção de aplicações;
- Recuperação de dados;
- Disaster Recovery;
- Proteção contra ransomware;
- Armazenamento cyber resilient;
- Backup imutável;
- Cloud backup;
- Replicação e alta disponibilidade.
Conheça:
Dominus Tech e o planejamento de Disaster Recovery
A Dominus Tech pode apoiar empresas na construção e implementação de estratégias de proteção e recuperação utilizando soluções Arcserve.
O trabalho pode envolver:
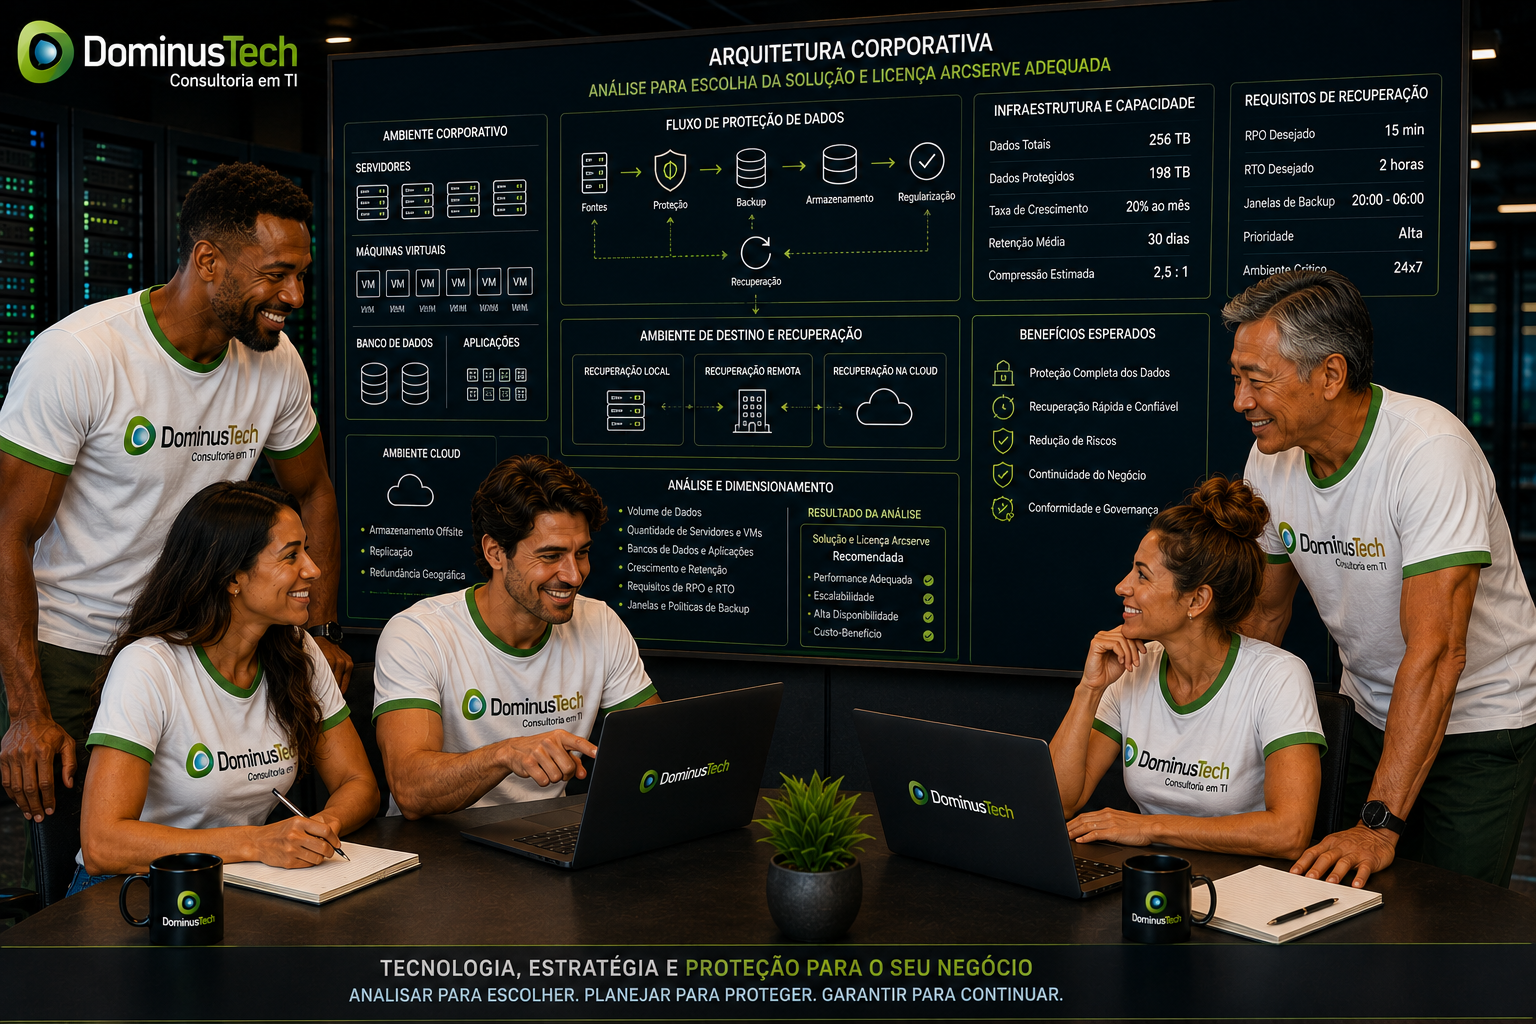
- Análise da infraestrutura;
- Identificação de sistemas críticos;
- Classificação de workloads;
- Definição de prioridades;
- Planejamento de Backup;
- Definição de RTO e RPO;
- Estratégia de Disaster Recovery;
- Licenciamento Arcserve;
- Implementação das soluções;
- Configuração das políticas;
- Testes de recuperação;
- Suporte especializado.
Conheça os serviços relacionados:
- Dominus Tech e Arcserve
- Revenda Arcserve
- Consultoria Arcserve
- Implementação Arcserve
- Suporte Arcserve
Conclusão
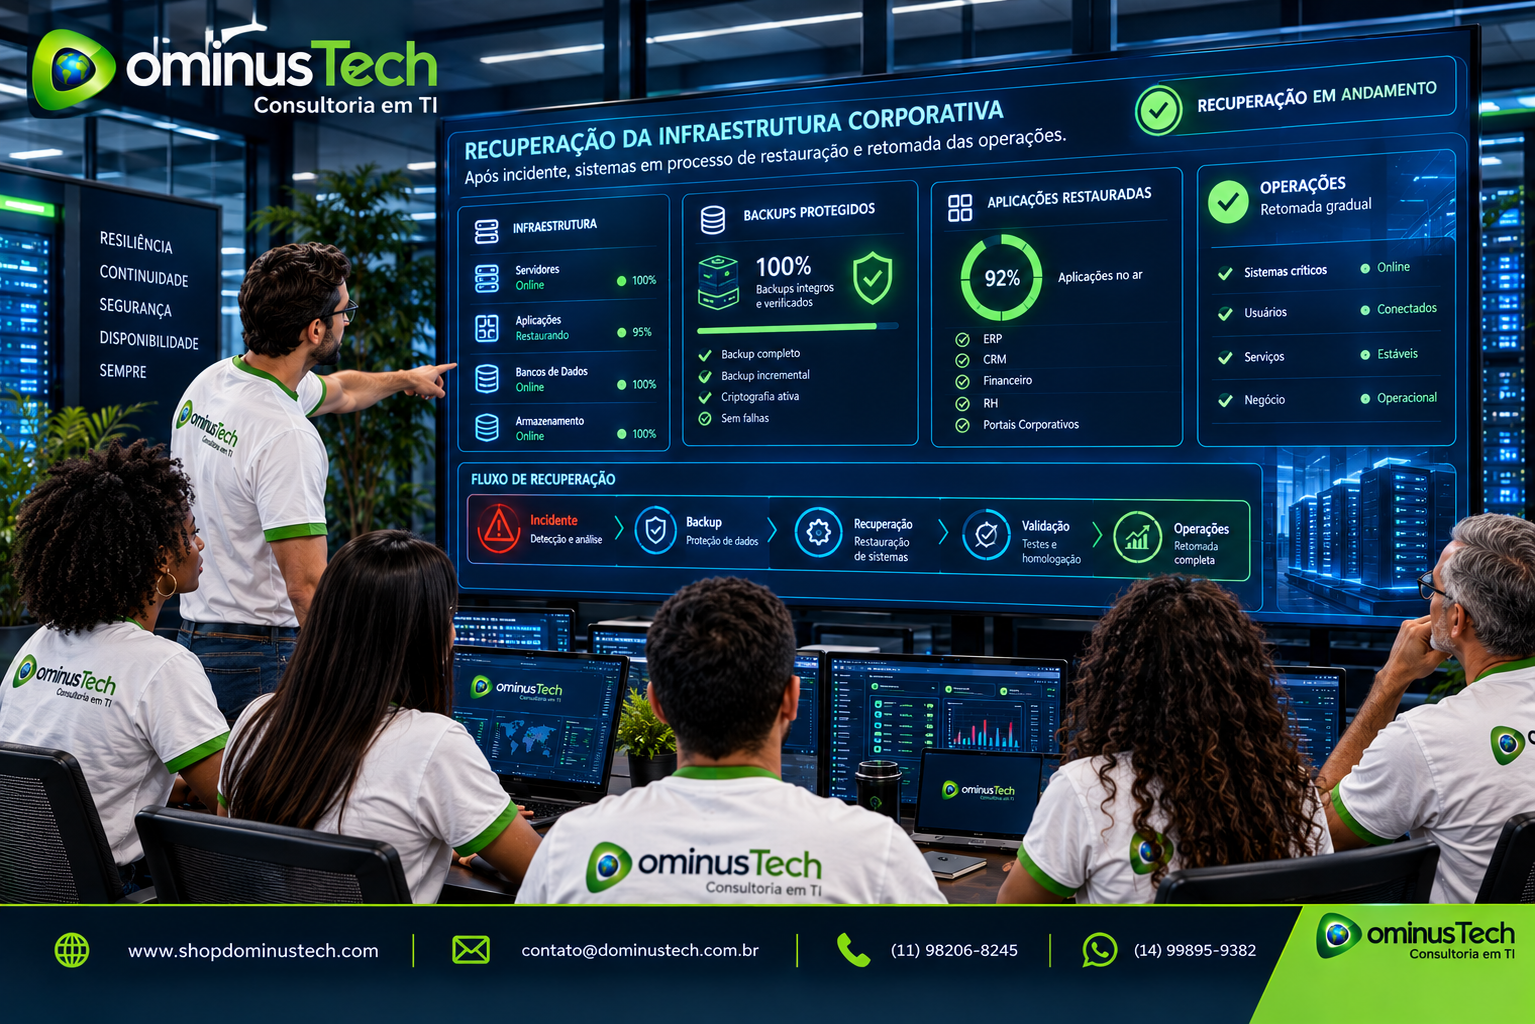
Um Plano de Disaster Recovery é fundamental para empresas que dependem de sistemas e dados para manter suas operações.
Possuir backups é essencial, mas a recuperação eficiente exige planejamento, definição de prioridades, objetivos claros de RTO e RPO, procedimentos documentados e testes periódicos.
Uma estratégia moderna pode combinar backup, recuperação de dados, Disaster Recovery, proteção contra ransomware, armazenamento cyber resilient e cópias imutáveis.
Com as soluções Arcserve e o apoio da Dominus Tech, as organizações podem estruturar estratégias alinhadas à criticidade de seus sistemas e aos requisitos de continuidade dos negócios.
FAQ — Plano de Disaster Recovery
O que é um Plano de Disaster Recovery?
É um conjunto documentado de estratégias e procedimentos para recuperar sistemas, aplicações, dados e serviços após uma interrupção grave.
Backup é suficiente para Disaster Recovery?
O backup é uma parte importante da estratégia, mas um Plano de Disaster Recovery também define prioridades, procedimentos, responsabilidades e objetivos de recuperação.
O que deve estar em um Plano de Disaster Recovery?
O plano pode incluir sistemas críticos, prioridades, RTO, RPO, procedimentos técnicos, responsáveis, dependências e processos de validação.
O que é RTO?
RTO é o objetivo de tempo definido para recuperar um sistema ou serviço após uma interrupção.
O que é RPO?
RPO representa a quantidade máxima aceitável de perda de dados e ajuda a definir os requisitos dos pontos de recuperação.
O Plano de Disaster Recovery deve ser testado?
Sim. Os testes ajudam a validar os procedimentos e identificar problemas antes de um incidente real.
O Plano de Disaster Recovery precisa ser atualizado?
Sim. Ele deve acompanhar mudanças na infraestrutura, aplicações, requisitos do negócio e riscos de segurança.
A Dominus Tech pode ajudar na implementação de uma estratégia Arcserve?
Sim. A Dominus Tech pode apoiar empresas no planejamento, licenciamento, implementação, configuração, testes e suporte de soluções Arcserve.
Recursos Oficiais da Arcserve
- Site Oficial Arcserve
- Portfólio de Produtos Arcserve
- Soluções Arcserve para Proteção e Resiliência de Dados
- Arcserve UDP
- Documentação e Suporte Arcserve
Links Relacionados
- Arcserve Disaster Recovery
- Backup vs Disaster Recovery
- Arcserve Backup
- Arcserve Backup, Recuperação de Dados e Resiliência
- Arcserve Replication e High Availability
- Arcserve Backup Imutável
- Arcserve e Ransomware
- Recuperação de Dados após Ransomware
- Arcserve Cyber Resilient Storage
- Consultoria Arcserve