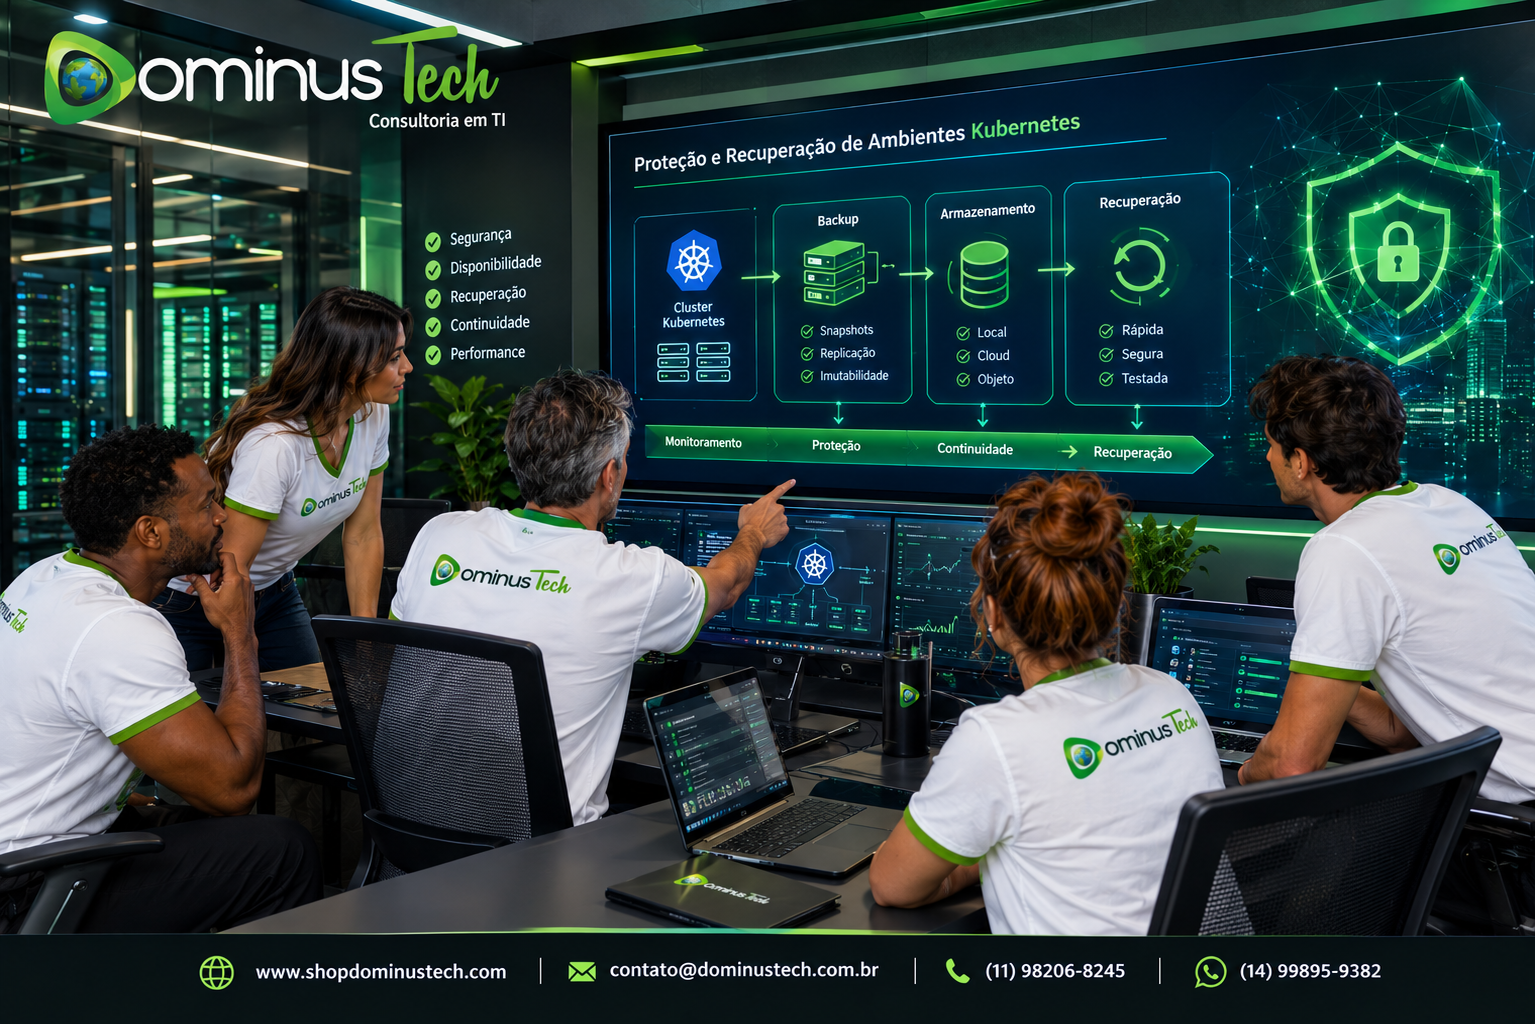
Veeam Backup Kubernetes: proteção, backup e recuperação de ambientes Kubernetes
Veeam Backup Kubernetes é uma estratégia de proteção de dados voltada para ambientes Kubernetes que precisam preservar aplicações, configurações, volumes persistentes e dados corporativos contra falhas, exclusões acidentais, corrupção, indisponibilidade e ataques cibernéticos. No ecossistema Veeam, essa proteção é realizada principalmente por meio do Veeam Kasten for Kubernetes, solução nativa para Kubernetes voltada a backup, recuperação, mobilidade de aplicações e disaster recovery.
À medida que Kubernetes passa a hospedar aplicações corporativas, APIs, microsserviços, bancos de dados, aplicações cloud native e workloads críticos, o backup tradicional baseado exclusivamente em máquinas virtuais ou servidores físicos deixa de atender completamente às necessidades do ambiente. Kubernetes possui objetos, namespaces, configurações, volumes persistentes e relacionamentos entre componentes que precisam ser considerados durante a proteção e a recuperação.
Por isso, um projeto de Veeam Backup Kubernetes deve considerar não apenas a cópia dos dados, mas também a capacidade de recuperar aplicações de forma consistente, preservar configurações, manter os dados protegidos fora do ambiente de produção e estabelecer procedimentos de recuperação compatíveis com os requisitos de continuidade do negócio.
O que é Veeam Backup Kubernetes?
Veeam Backup Kubernetes é a abordagem de proteção de ambientes Kubernetes utilizando as capacidades da plataforma Veeam para realizar backup, recuperação, mobilidade e proteção de aplicações cloud native.
O componente especializado da Veeam para esse cenário é o Veeam Kasten for Kubernetes. A solução foi desenvolvida especificamente para ambientes Kubernetes e trabalha com políticas de proteção orientadas às aplicações, permitindo proteger workloads e dados persistentes dentro de clusters Kubernetes.
O objetivo não é simplesmente copiar arquivos de um servidor. Em Kubernetes, a proteção precisa considerar o estado da aplicação e os recursos que permitem reconstruir o workload em outro momento ou ambiente.
- Aplicações executadas em Kubernetes.
- Namespaces e recursos associados.
- Configurações utilizadas pelos workloads.
- Volumes persistentes e dados associados às aplicações.
- Políticas de backup e retenção.
- Pontos de recuperação.
- Recuperação para o mesmo cluster ou outro ambiente compatível.
- Mobilidade de aplicações entre clusters e plataformas.
- Proteção contra perda de dados e ataques de ransomware.
Por que o backup tradicional não é suficiente para Kubernetes?
Ambientes Kubernetes possuem uma arquitetura diferente de servidores físicos e máquinas virtuais tradicionais. Uma aplicação pode estar distribuída entre diferentes pods, deployments, services, namespaces e volumes persistentes.
Fazer somente uma cópia do armazenamento não significa necessariamente possuir uma estratégia completa de recuperação da aplicação.
Em uma situação de desastre, por exemplo, a equipe precisa saber quais recursos devem ser recuperados, em qual ordem, em qual cluster e de que forma os dados persistentes serão disponibilizados novamente para a aplicação.
Estado da aplicação
Uma aplicação Kubernetes depende de diferentes componentes. A proteção precisa considerar o relacionamento entre esses elementos para que a recuperação não resulte apenas em dados isolados, mas em um ambiente funcional.
Dados persistentes
Muitos workloads Kubernetes utilizam volumes persistentes para armazenar informações que precisam sobreviver à recriação dos pods. Esses dados podem representar bancos de dados, documentos, arquivos de aplicações e outras informações corporativas.
Configurações e recursos Kubernetes
Além dos dados, configurações e objetos Kubernetes podem ser fundamentais para reconstruir o ambiente. Uma estratégia adequada precisa considerar esses componentes dentro do processo de proteção.
Recuperação em outro ambiente
Em cenários de disaster recovery ou migração, pode ser necessário recuperar uma aplicação em outro cluster. Isso exige uma solução capaz de lidar com diferenças de infraestrutura e fornecer mecanismos apropriados para a mobilidade do workload.
Como funciona o Veeam Kasten for Kubernetes?
O Veeam Kasten for Kubernetes funciona de forma nativa dentro do ecossistema Kubernetes, utilizando políticas para definir quais aplicações devem ser protegidas, quando os backups devem ocorrer, onde os dados devem ser armazenados e por quanto tempo os pontos de recuperação devem ser mantidos.
A Veeam posiciona o Kasten como uma plataforma de proteção de dados Kubernetes capaz de proteger aplicações completas, trabalhar com armazenamento de arquivos, blocos e objetos e suportar ambientes híbridos e multicloud.
Proteção orientada a políticas
Em vez de criar procedimentos independentes para cada aplicação, a equipe pode estabelecer políticas de proteção de acordo com características do workload, requisitos de retenção e objetivos de recuperação.
Backup de aplicações
O modelo de proteção considera a aplicação Kubernetes e seus dados relacionados, permitindo estabelecer pontos de recuperação para situações em que seja necessário retornar o workload a um estado anterior.
Recuperação point-in-time
A recuperação para um ponto específico no tempo é especialmente importante em cenários de corrupção de dados, erro operacional e ataques de ransomware. A existência de múltiplos pontos de recuperação permite selecionar um estado anterior conhecido para o processo de restauração.
Mobilidade de aplicações
Uma das características relevantes do Veeam Kasten é a possibilidade de movimentar aplicações entre clusters e plataformas, o que amplia seu uso para projetos de modernização, migração e recuperação de desastres.
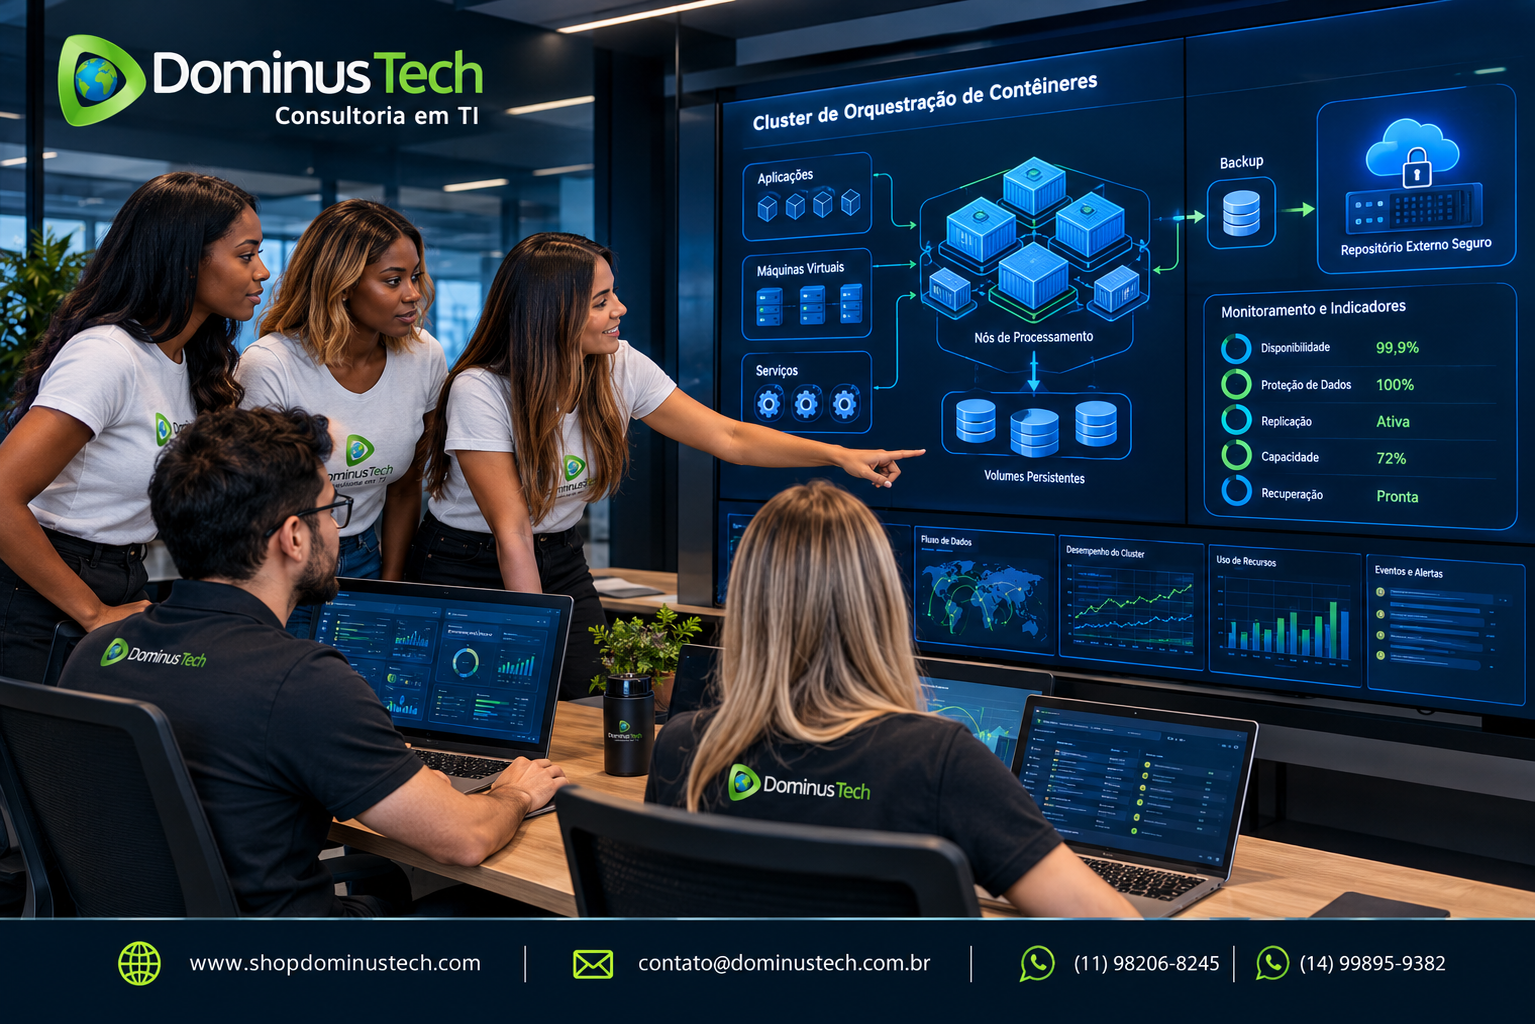
Equipe da Dominus Tech monitorando uma arquitetura de cluster Kubernetes com aplicações distribuídas, volumes persistentes, backup e armazenamento externo seguro.
O que deve ser protegido em um ambiente Kubernetes?
Um projeto de Veeam Backup Kubernetes deve começar pelo levantamento das aplicações e dos componentes que participam do funcionamento do ambiente.
Namespaces
Namespaces podem representar ambientes, aplicações, equipes ou diferentes domínios operacionais. A política de proteção deve identificar quais namespaces são críticos e quais requisitos de retenção se aplicam a cada grupo.
Pods e workloads
Pods são componentes temporários da arquitetura Kubernetes, mas os workloads que os controlam e os recursos associados precisam ser considerados no processo de recuperação.
Persistent Volumes
Volumes persistentes normalmente armazenam os dados que precisam permanecer disponíveis mesmo quando pods são recriados. A proteção desses volumes é fundamental para aplicações stateful.
ConfigMaps e Secrets
Configurações e informações utilizadas pelas aplicações também precisam ser consideradas no planejamento de recuperação. A política de proteção deve respeitar os requisitos de segurança e governança associados a essas informações.
Aplicações stateful
Aplicações que mantêm estado apresentam requisitos adicionais de proteção. Bancos de dados, sistemas transacionais e outras aplicações persistentes precisam de estratégias de backup e recuperação compatíveis com seus requisitos de consistência.
Veeam Backup Kubernetes para ambientes corporativos
Em ambientes corporativos, Kubernetes frequentemente deixa de ser apenas uma plataforma utilizada por equipes de desenvolvimento e passa a executar aplicações diretamente relacionadas ao negócio.
Isso muda o nível de exigência sobre proteção de dados. Uma aplicação Kubernetes que sustenta um serviço corporativo precisa ter RPO, RTO, retenção, monitoramento, segurança e procedimentos de recuperação definidos.
- Classificação das aplicações por criticidade.
- Definição de RPO por workload.
- Definição de RTO por aplicação.
- Políticas diferentes para ambientes de produção e desenvolvimento.
- Retenção compatível com requisitos corporativos.
- Armazenamento de cópias fora do ambiente primário.
- Proteção contra exclusão e comprometimento dos backups.
- Testes periódicos de recuperação.
- Documentação dos procedimentos de disaster recovery.
Veeam Backup Kubernetes e armazenamento
O armazenamento é um dos componentes mais importantes de uma arquitetura de proteção Kubernetes. A escolha do destino deve considerar capacidade, desempenho, retenção, segurança, localização, custo e possibilidade de recuperação.
O Veeam Kasten oferece integração com diferentes tipos de armazenamento, incluindo storage de arquivos, blocos e objetos, utilizando mecanismos compatíveis com o modelo de armazenamento do Kubernetes.
Storage local
Storage local pode ser utilizado em determinados cenários, mas deve ser analisado cuidadosamente quando o objetivo é proteção contra falhas do próprio ambiente Kubernetes.
Object Storage
Object Storage pode ser utilizado como destino para cópias de proteção e oferece características interessantes para retenção de longo prazo, ambientes híbridos e arquiteturas distribuídas.
Repositórios Veeam
O ecossistema Veeam permite integrar a proteção Kubernetes com componentes de proteção de dados utilizados em ambientes corporativos, possibilitando uma estratégia mais integrada entre workloads tradicionais e cloud native. A Veeam documenta, inclusive, integrações entre Veeam Kasten e repositórios do Veeam Backup & Replication.
Armazenamento imutável
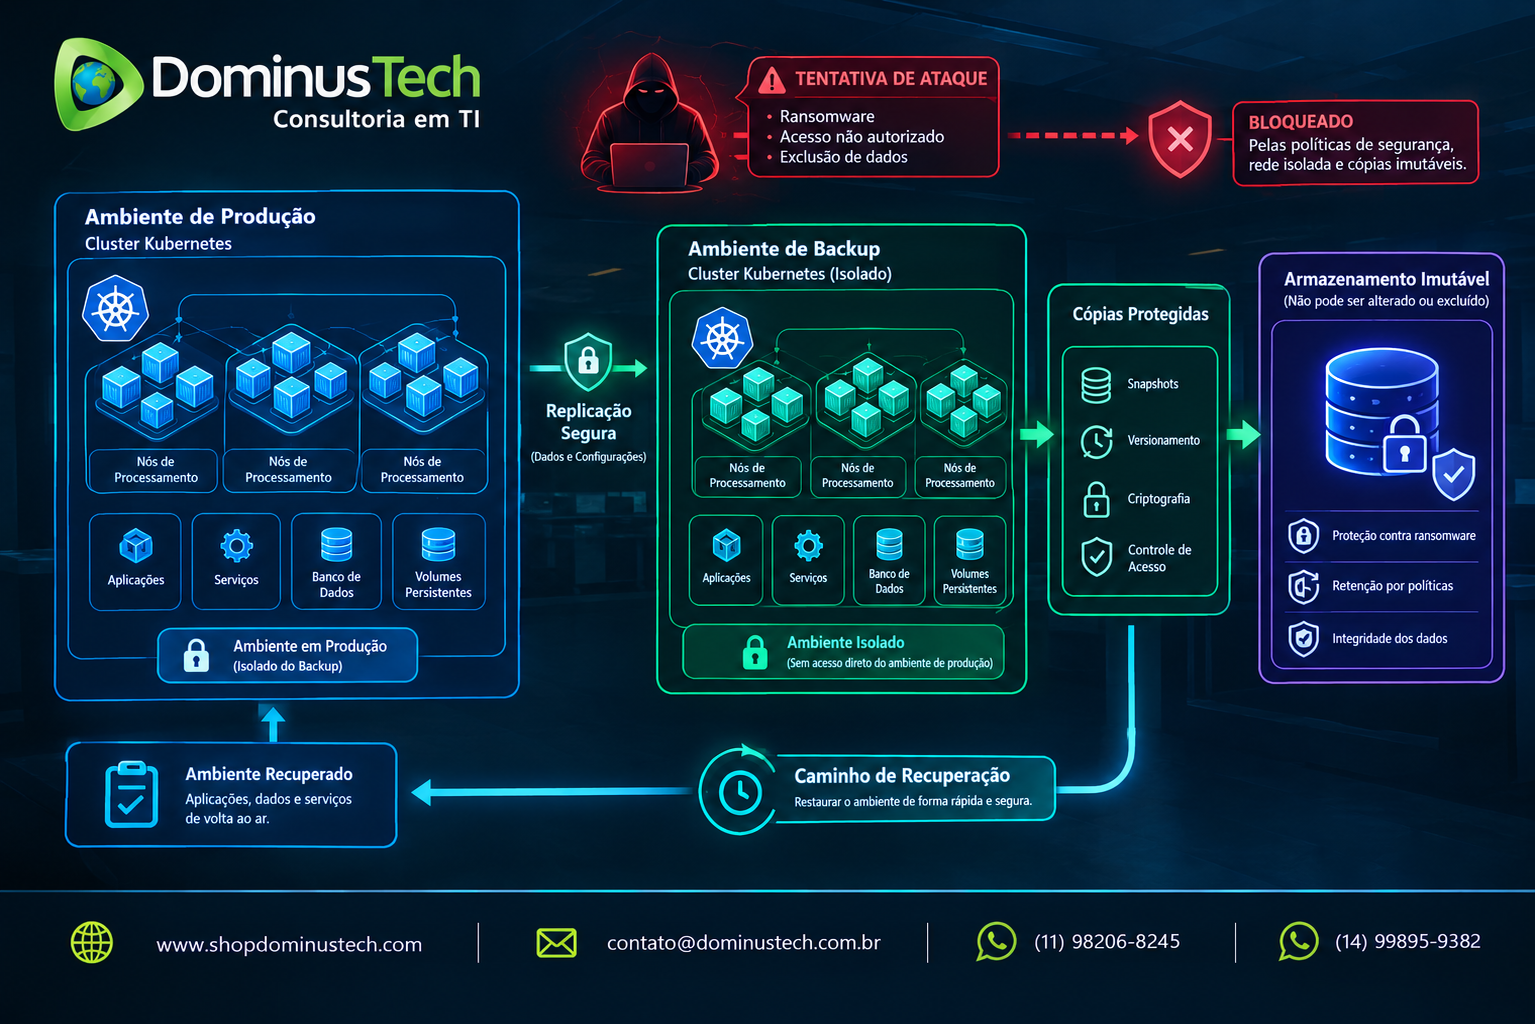
Para ambientes sujeitos a ransomware, a proteção deve considerar mecanismos que dificultem a alteração ou exclusão dos pontos de recuperação. A própria Veeam destaca o uso de armazenamento imutável em estratégias de proteção Kubernetes contra ransomware.
Veeam Backup Kubernetes contra ransomware
Ransomware representa um risco especialmente relevante para ambientes Kubernetes quando credenciais administrativas, APIs, volumes ou sistemas de armazenamento são comprometidos.
Por isso, backup e segurança precisam ser tratados conjuntamente. Não basta possuir uma cópia de segurança se o invasor também consegue acessar, modificar ou excluir essa cópia.
Uma arquitetura de proteção Kubernetes contra ransomware deve considerar:
- Separação entre produção e backup.
- Controle de acesso baseado em funções.
- Proteção das credenciais utilizadas pela plataforma.
- Armazenamento isolado.
- Imutabilidade quando aplicável.
- Múltiplos pontos de recuperação.
- Monitoramento das atividades relacionadas aos backups.
- Testes de restauração.
- Procedimentos documentados para recuperação após incidentes.
O Veeam Kasten possui recursos voltados especificamente à proteção contra ransomware, incluindo backups criptografados, recuperação point-in-time e mecanismos de isolamento e recuperação de dados.
Veeam Backup Kubernetes e Disaster Recovery
Backup e disaster recovery são conceitos relacionados, mas não são equivalentes. O backup cria pontos de recuperação; o disaster recovery define como esses pontos serão utilizados para restaurar a operação do negócio.
Em Kubernetes, o planejamento de DR deve determinar onde uma aplicação será recuperada, quais dados precisam estar disponíveis, quais dependências devem ser reconstruídas e quanto tempo a organização pode permanecer indisponível.
Recuperação no mesmo cluster
Esse cenário pode ser utilizado para erros operacionais, exclusões acidentais ou corrupção de dados quando a infraestrutura Kubernetes original continua disponível.
Recuperação em outro cluster
Quando o cluster original está indisponível ou comprometido, a recuperação pode exigir um segundo ambiente. Essa abordagem é importante para estratégias de continuidade e disaster recovery.
Recuperação após ransomware
Em um incidente de ransomware, o objetivo é recuperar a aplicação a partir de um ponto confiável anterior ao comprometimento. A existência de cópias isoladas e pontos de recuperação adequados reduz o risco de depender de dados contaminados.
A Veeam descreve o Veeam Kasten como uma plataforma capaz de executar workflows automatizados de disaster recovery, manter backups preparados para recuperação e importar e restaurar aplicações em ambientes Kubernetes.
Veeam Backup Kubernetes em ambientes híbridos e multicloud
Kubernetes pode ser executado em data centers próprios, clouds públicas, ambientes híbridos e plataformas gerenciadas. Uma estratégia corporativa de proteção precisa considerar essa diversidade.
O Veeam Kasten suporta diferentes distribuições e serviços Kubernetes, incluindo Amazon EKS, Google GKE, Azure AKS, Red Hat OpenShift, SUSE Rancher e Nutanix Kubernetes Platform, além de Kubernetes upstream e outros ambientes.
- Amazon EKS.
- Microsoft Azure AKS.
- Google GKE.
- Red Hat OpenShift.
- SUSE Rancher.
- Nutanix Kubernetes Platform.
- Kubernetes upstream.
- Ambientes híbridos.
- Ambientes multicloud.
Essa flexibilidade é relevante para organizações que desejam evitar que a estratégia de backup fique rigidamente vinculada ao local onde o cluster Kubernetes foi originalmente implantado.
Veeam Backup Kubernetes para aplicações críticas
Antes de definir uma política de backup, é necessário identificar quais aplicações realmente exigem proteção contínua e quais são os requisitos de recuperação de cada uma.
Aplicações críticas
Workloads relacionados diretamente às operações corporativas devem receber políticas de proteção compatíveis com seus requisitos de disponibilidade.
Bancos de dados em Kubernetes
Bancos de dados executados em Kubernetes exigem atenção especial à consistência dos dados, ao comportamento da aplicação e aos mecanismos específicos de recuperação.
Microsserviços
Uma aplicação composta por diversos microsserviços pode possuir múltiplos componentes distribuídos. A política de proteção deve considerar as dependências necessárias para reconstruir o serviço.
Ambientes de desenvolvimento
Desenvolvimento e testes também podem utilizar Kubernetes, mas normalmente possuem requisitos de retenção e recuperação diferentes daqueles encontrados em produção.
Boas práticas para Veeam Backup Kubernetes
Uma implementação corporativa deve ser baseada em políticas, testes e documentação, e não apenas na instalação da ferramenta.
- Inventariar todos os clusters Kubernetes.
- Classificar workloads por criticidade.
- Identificar aplicações stateful.
- Mapear volumes persistentes.
- Definir RPO e RTO.
- Criar políticas específicas por categoria de aplicação.
- Manter cópias fora do ambiente de produção.
- Considerar armazenamento imutável para workloads críticos.
- Controlar permissões administrativas.
- Monitorar operações de backup e recuperação.
- Testar restaurações regularmente.
- Documentar procedimentos de disaster recovery.
- Validar a capacidade dos repositórios.
- Revisar políticas conforme o crescimento dos clusters.
Como implementar Veeam Backup Kubernetes
A implementação deve começar pelo levantamento do ambiente atual e dos requisitos de negócio. Instalar a solução sem definir previamente RPO, RTO, retenção, destinos e procedimentos de recuperação pode gerar uma arquitetura tecnicamente funcional, mas inadequada para a continuidade operacional.
1. Assessment do ambiente Kubernetes
O primeiro passo é identificar clusters, namespaces, aplicações, volumes persistentes, bancos de dados, integrações e requisitos de disponibilidade.
2. Classificação das workloads
As aplicações devem ser classificadas de acordo com sua importância para o negócio. Essa classificação orientará frequência de backup, retenção e requisitos de recuperação.
3. Definição da arquitetura de armazenamento
O destino dos backups deve ser dimensionado de acordo com volume de dados, crescimento, retenção, desempenho e requisitos de segurança.
4. Criação das políticas
As políticas devem definir quais aplicações serão protegidas, quando os backups serão executados e quais pontos de recuperação serão mantidos.
5. Configuração de segurança
Controle de acesso, isolamento e proteção dos repositórios devem fazer parte do projeto desde o início.
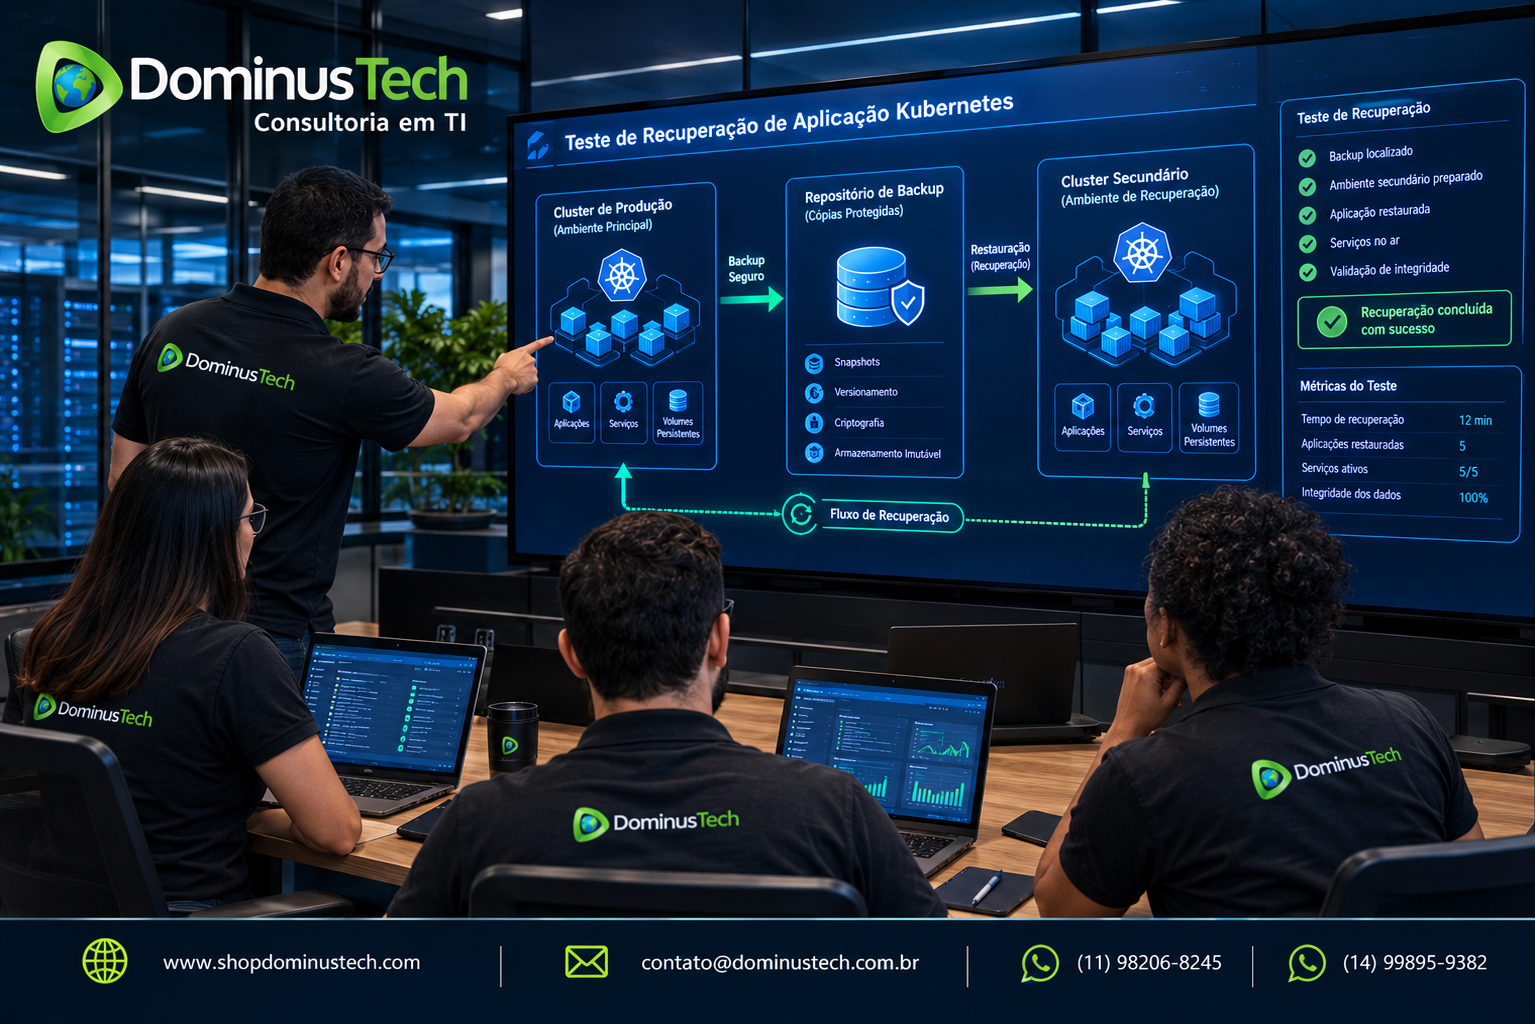
6. Testes de recuperação
Uma política de backup somente pode ser considerada efetiva quando a organização consegue comprovar que os dados podem ser restaurados dentro dos requisitos definidos.
Veeam Backup Kubernetes e continuidade de negócios
A proteção Kubernetes deve fazer parte de uma estratégia maior de continuidade de negócios. O backup é um dos componentes necessários para reduzir o impacto de falhas, ataques e indisponibilidades.
Uma arquitetura madura deve conectar backup, disaster recovery, segurança, monitoramento, governança e testes de recuperação.
- Backup protege os dados e aplicações.
- Disaster recovery define como recuperar a operação.
- RPO determina quanto de informação pode ser perdido.
- RTO determina quanto tempo a recuperação pode levar.
- Imutabilidade reduz o risco de alteração dos backups.
- Isolamento reduz a exposição das cópias de proteção.
- Testes comprovam a capacidade real de recuperação.
- Governança estabelece responsabilidades e políticas.
Veeam Backup Kubernetes: quando utilizar?
Veeam Backup Kubernetes é especialmente relevante quando Kubernetes executa workloads que possuem valor operacional ou financeiro para a organização.
- Empresas que executam aplicações críticas em Kubernetes.
- Ambientes com aplicações stateful.
- Organizações que utilizam Kubernetes em produção.
- Ambientes híbridos e multicloud.
- Projetos de modernização de aplicações.
- Empresas que precisam de disaster recovery para Kubernetes.
- Organizações preocupadas com ransomware.
- Ambientes que precisam de mobilidade entre clusters.
- Empresas que precisam estabelecer políticas corporativas de proteção para cloud native.
Veeam Backup Kubernetes com a Dominus Tech
A implementação de proteção Kubernetes em ambientes corporativos exige mais do que a configuração de uma ferramenta. É necessário avaliar arquitetura, aplicações, armazenamento, segurança, retenção, capacidade, RPO, RTO e procedimentos de recuperação.
A Dominus Tech pode atuar na avaliação do ambiente, planejamento da arquitetura, implementação, configuração, integração com a infraestrutura existente, definição de políticas e testes de recuperação.
O objetivo é estruturar uma estratégia de proteção compatível com a criticidade dos workloads Kubernetes e com os requisitos de continuidade da organização.
Links Relacionados
- Conheça a plataforma Veeam e seus principais recursos. Veeam
- Entenda os fundamentos do backup corporativo para ambientes empresariais. Backup Corporativo
- Conheça estratégias de proteção contra ransomware. Proteção contra Ransomware
- Entenda como funciona o backup imutável. Backup Imutável
- Conheça a estratégia de backup 3-2-1. Backup 3-2-1
- Conheça o Veeam Backup & Replication. Veeam Backup & Replication
- Conheça o Veeam Recovery Orchestrator. Veeam Recovery Orchestrator
Recursos Oficiais
- Documentação oficial sobre proteção de dados Kubernetes. Veeam Kasten for Kubernetes
- Informações oficiais sobre a versão atual do Veeam Kasten. What’s New — Veeam Kasten for Kubernetes
- Informações oficiais sobre proteção contra ransomware em Kubernetes. Kubernetes Ransomware Protection
- Informações oficiais sobre disaster recovery para Kubernetes. Kubernetes Disaster Recovery
- Documentação oficial do Veeam Kasten. Veeam Kasten Documentation
FAQ — Perguntas Frequentes
O que é Veeam Backup Kubernetes?
É uma estratégia de proteção de aplicações e dados executados em ambientes Kubernetes utilizando as soluções Veeam, especialmente o Veeam Kasten for Kubernetes.
O Veeam Kasten substituiu o Kasten K10?
O Veeam Kasten for Kubernetes é o novo nome da solução anteriormente conhecida como Kasten K10. A Veeam informa que a mudança de nome representa a integração da solução à plataforma Veeam.
O Veeam Kasten protege aplicações Kubernetes?
Sim. A solução foi projetada para proteção de dados e aplicações Kubernetes, incluindo mecanismos para backup, recuperação e mobilidade de aplicações.
O Veeam Kasten protege volumes persistentes?
Sim. A proteção de workloads Kubernetes considera dados persistentes associados às aplicações, incluindo ambientes que utilizam volumes persistentes.
O Veeam Kasten pode ser utilizado contra ransomware?
Sim. A Veeam posiciona o Kasten para proteção contra ransomware, incluindo recursos de isolamento, backups protegidos e recuperação point-in-time.
O Veeam Kasten pode fazer disaster recovery?
Sim. A solução possui recursos voltados a workflows de disaster recovery, incluindo recuperação de aplicações em ambientes Kubernetes alternativos.
O Veeam Kasten funciona em ambientes multicloud?
Sim. A solução suporta diferentes distribuições e serviços Kubernetes utilizados em clouds públicas, ambientes híbridos e infraestrutura própria.
É possível integrar Veeam Kasten com Veeam Backup & Replication?
Sim. A Veeam possui integrações entre Kasten e Veeam Backup & Replication, incluindo utilização de repositórios Veeam para armazenamento de backups Kubernetes.
Backup Kubernetes é suficiente para disaster recovery?
Não necessariamente. Backup é um componente do disaster recovery. Uma estratégia completa precisa definir RPO, RTO, infraestrutura de recuperação, procedimentos, responsabilidades e testes periódicos.