
Oracle TDE: Transparent Data Encryption para Segurança de Dados
Introdução ao Oracle TDE
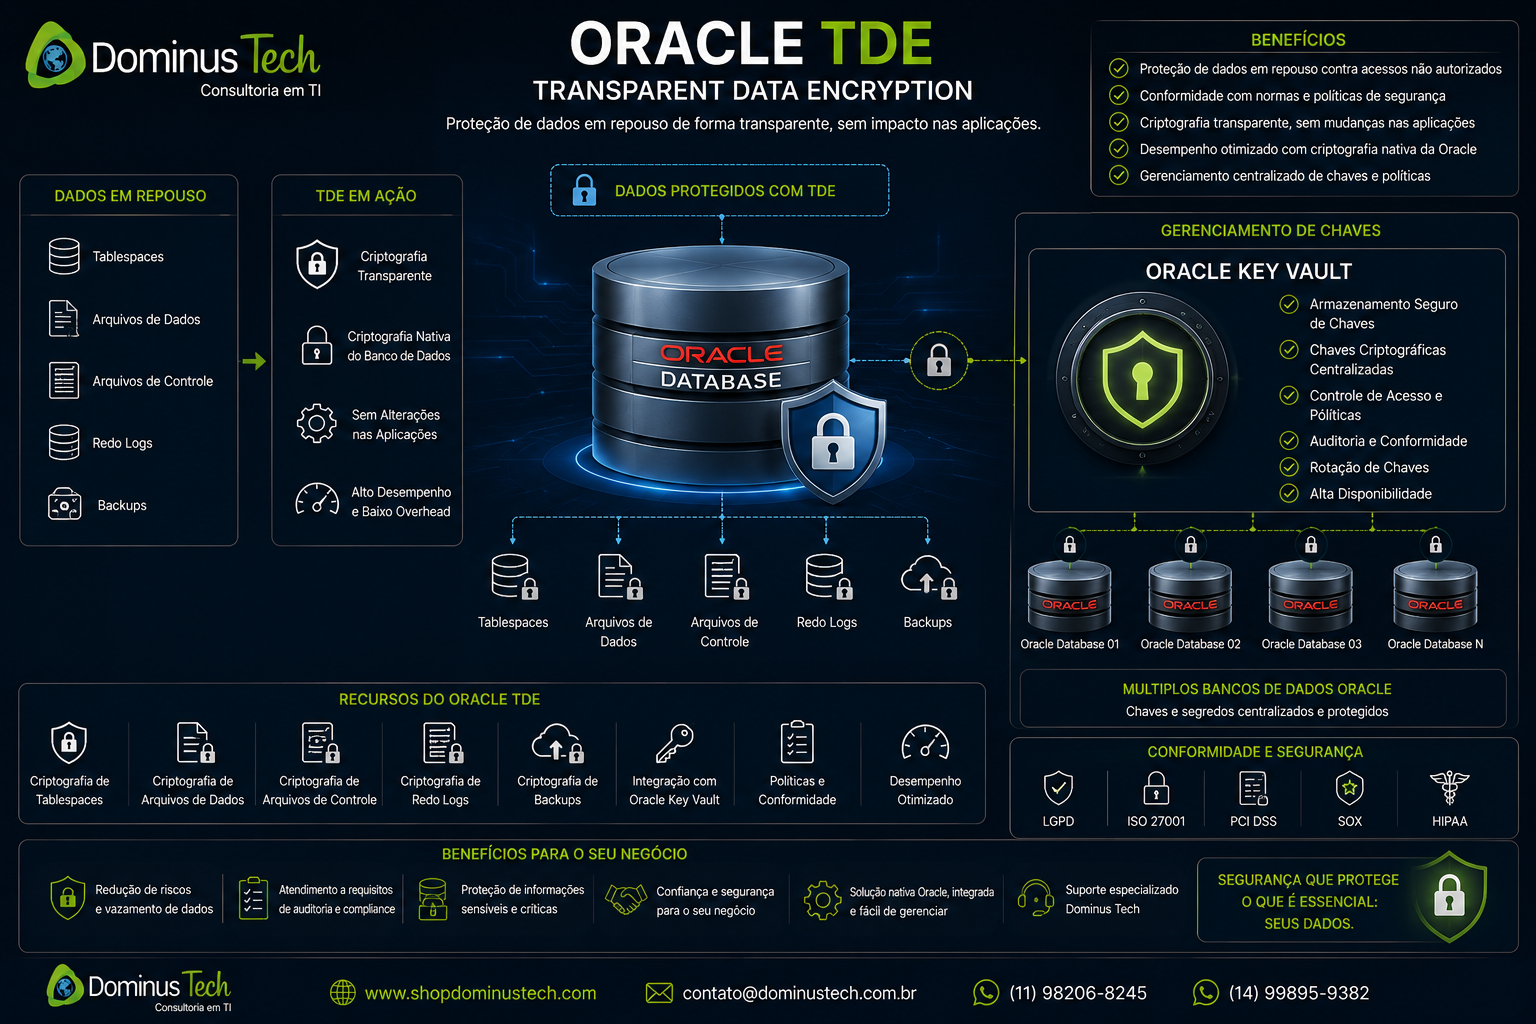
O Oracle TDE (Transparent Data Encryption) é uma tecnologia de segurança do Oracle Database utilizada para criptografar dados armazenados em tabelas, tablespaces e backups. O Oracle TDE protege informações sensíveis contra acesso direto aos arquivos de dados e mídias de armazenamento, sem exigir alterações significativas nas aplicações.
Em ambientes corporativos, a criptografia de dados em repouso é um componente importante de uma estratégia de proteção de bancos de dados, principalmente quando a organização trabalha com informações financeiras, dados pessoais, informações estratégicas ou requisitos regulatórios.
O TDE faz parte das soluções de segurança do Oracle Database e pode ser integrado a outros componentes, como Oracle Database Security, Oracle Key Vault, Oracle RAC, Oracle Data Guard e Oracle RMAN.
O que é Oracle Transparent Data Encryption?
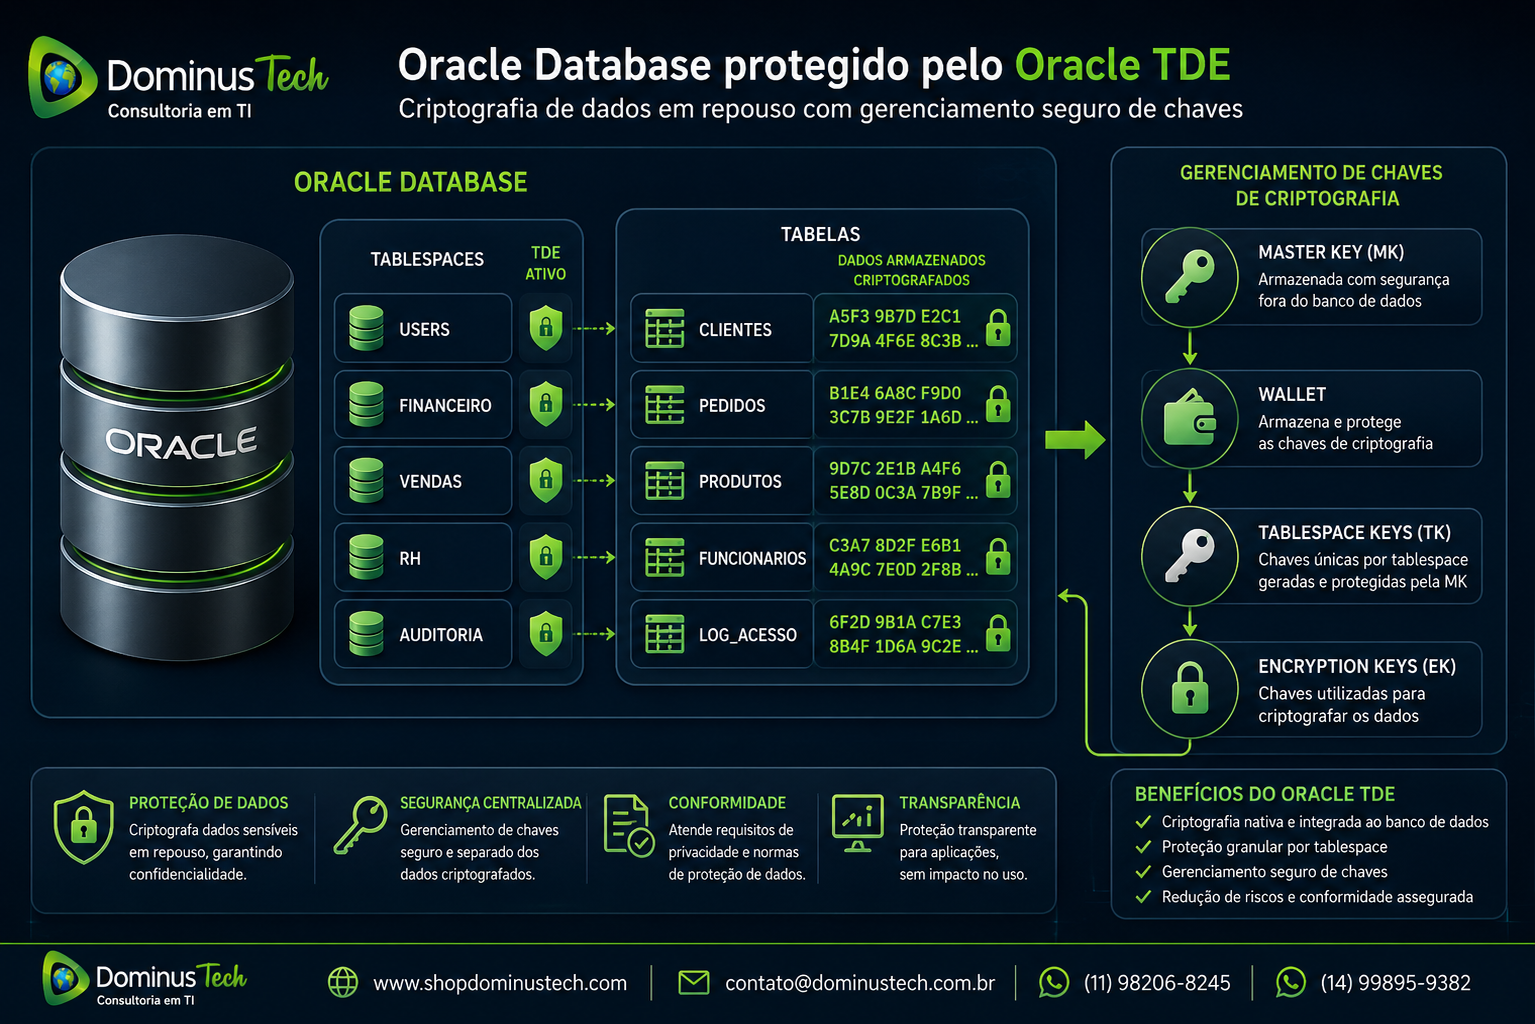
Transparent Data Encryption é o mecanismo do Oracle Database destinado à proteção de dados em repouso. Ele permite criptografar informações armazenadas no banco e realizar a descriptografia de forma transparente para usuários e aplicações autorizadas.
Isso significa que a aplicação normalmente continua acessando os dados por meio do banco de dados sem precisar implementar sua própria lógica de criptografia e descriptografia.
Por que utilizar Oracle TDE?
Sem criptografia, um usuário que consiga obter acesso indevido aos arquivos físicos do banco pode tentar acessar informações diretamente fora dos mecanismos normais de autenticação e autorização do Oracle Database.
O TDE adiciona uma camada de proteção aos dados armazenados, dificultando que informações sensíveis sejam utilizadas caso arquivos de dados ou mídias de armazenamento sejam obtidos indevidamente.
- Proteção de dados em repouso.
- Proteção de informações armazenadas em arquivos de banco.
- Proteção de dados sensíveis.
- Suporte a requisitos de segurança e conformidade.
- Criptografia transparente para aplicações.
- Integração com mecanismos de gerenciamento de chaves.
Como funciona o Oracle TDE?
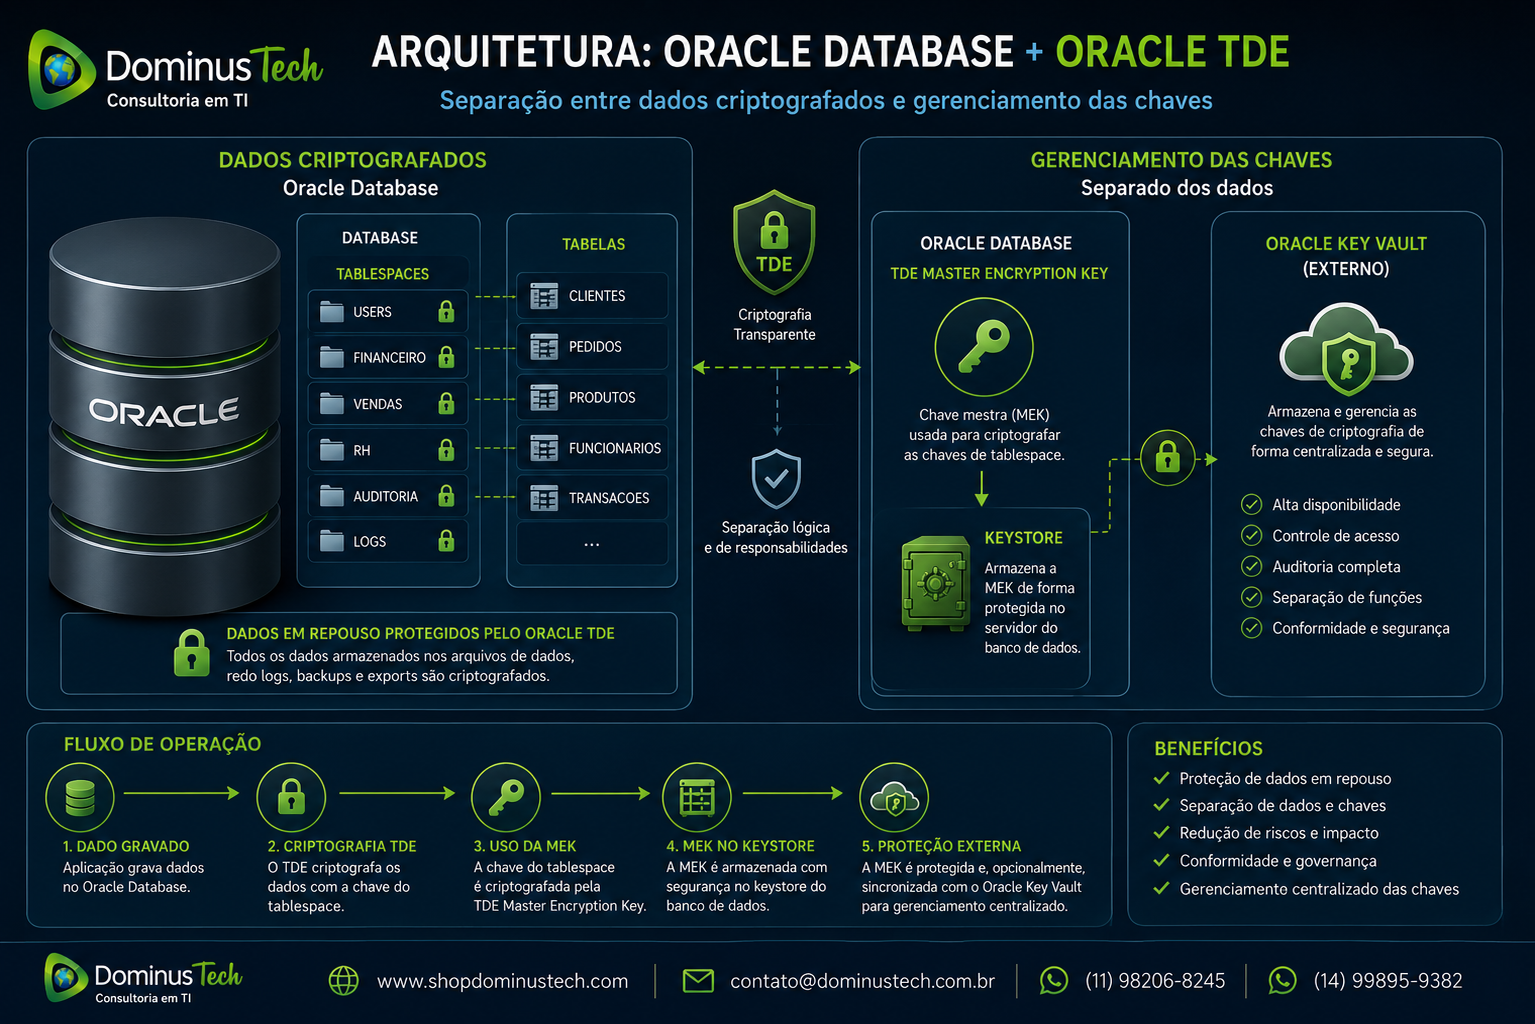
O TDE utiliza uma arquitetura baseada em chaves de criptografia. O gerenciamento das chaves é separado dos dados criptografados, permitindo administrar o ciclo de vida das chaves de maneira controlada.
As chaves mestras do TDE são armazenadas em um keystore, que pode ser implementado utilizando recursos do próprio Oracle Database ou soluções externas, como o Oracle Key Vault.
Tipos de criptografia no Oracle TDE
O Oracle TDE pode proteger dados em diferentes níveis. A documentação Oracle apresenta principalmente criptografia de tablespaces e criptografia de colunas.
Criptografia de Tablespaces
A criptografia de tablespaces protege os dados armazenados dentro dos tablespaces. Essa abordagem é especialmente interessante para ambientes corporativos que desejam proteger grandes conjuntos de dados sem precisar configurar individualmente cada coluna.
Criptografia de colunas
A criptografia de colunas permite proteger campos específicos que armazenam informações sensíveis, como determinados identificadores ou informações financeiras.
Essa abordagem pode ser adequada quando apenas uma parte dos dados precisa de proteção criptográfica específica.
Oracle TDE e transparência para aplicações
Uma das características importantes do TDE é permitir que aplicações autorizadas continuem acessando os dados sem precisar implementar processos próprios de criptografia e descriptografia.
Isso reduz a necessidade de modificar aplicações existentes para introduzir criptografia de dados em repouso.
Recursos técnicos do Oracle TDE
Oracle TDE e gerenciamento de chaves
O gerenciamento das chaves é uma das partes mais importantes de uma arquitetura TDE. Não basta criptografar os dados; é necessário garantir que as chaves utilizadas para protegê-los sejam armazenadas, protegidas, respaldadas e administradas corretamente.
O Oracle Database utiliza um modelo no qual as chaves mestras do TDE são armazenadas em um keystore. Esse keystore pode utilizar diferentes mecanismos, incluindo Oracle Wallet e Oracle Key Vault.
Oracle Wallet
O Oracle Wallet pode ser utilizado como um keystore para armazenamento das chaves relacionadas ao TDE.
Em ambientes corporativos, a administração do wallet precisa fazer parte do planejamento de segurança, backup e recuperação do banco de dados.
A perda do acesso às chaves pode comprometer a capacidade de acessar dados criptografados.
Oracle Key Vault
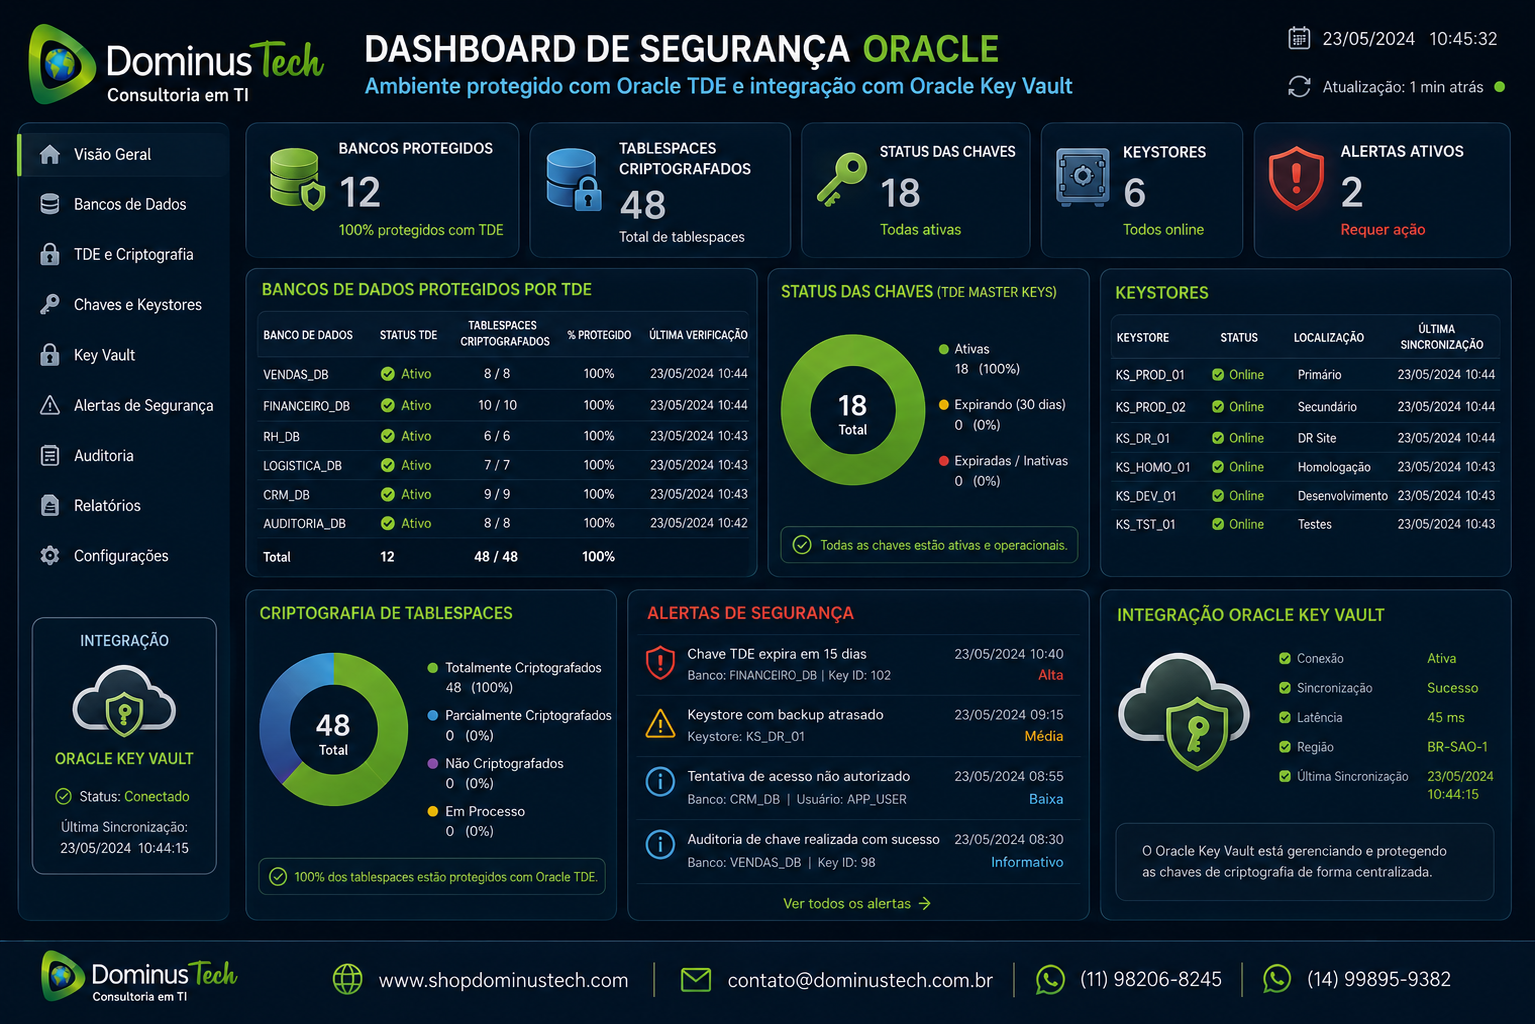
Em ambientes maiores, o gerenciamento centralizado das chaves pode ser realizado com o Oracle Key Vault.
O Oracle Key Vault é destinado ao gerenciamento centralizado de chaves TDE e outros secrets utilizados por ambientes Oracle.
Algoritmos de criptografia
O Oracle Database suporta diferentes algoritmos de criptografia dependendo da versão, configuração e modo criptográfico utilizado.
Na documentação Oracle atual, AES256 é recomendado pela Oracle para novos dados criptografados em diversos cenários, enquanto algoritmos legados podem possuir restrições ou estar depreciados conforme a versão.
Por isso, a escolha do algoritmo deve considerar a versão do Oracle Database, requisitos de segurança, políticas corporativas e eventuais requisitos de conformidade.
Oracle TDE em ambientes Multitenant
O Oracle TDE também pode ser utilizado em ambientes Oracle Multitenant. Dependendo da configuração, os keystores podem ser administrados no nível do Container Database ou individualmente para Pluggable Databases.
Essa característica precisa ser considerada em projetos que utilizam múltiplos PDBs, principalmente quando diferentes aplicações possuem requisitos de segurança independentes.
Oracle TDE e Oracle RAC
O TDE pode ser utilizado em ambientes Oracle RAC. Em arquiteturas de alta disponibilidade, o gerenciamento das chaves e do keystore precisa ser planejado para que os nós do ambiente possam acessar corretamente os recursos necessários.
O TDE possui documentação específica para utilização com Oracle Real Application Clusters e Oracle Key Vault.
Oracle TDE e Data Guard
O TDE também pode ser utilizado em ambientes Oracle Data Guard.
Em uma arquitetura de Disaster Recovery, a disponibilidade e o gerenciamento das chaves precisam ser considerados conjuntamente com a replicação dos dados. A documentação Oracle possui orientações específicas para TDE em ambientes Data Guard.
Oracle TDE e RMAN
O TDE também deve ser considerado na estratégia de Oracle RMAN. Backups de bancos que utilizam criptografia dependem do correto gerenciamento das chaves para que os dados possam ser restaurados posteriormente.
Portanto, uma política de backup corporativa deve proteger não apenas os arquivos de backup, mas também os mecanismos necessários para recuperar e utilizar as chaves criptográficas.
Oracle TDE e Data Pump
O TDE também possui integração com o Oracle Data Pump. A estratégia de exportação e importação de dados criptografados precisa considerar tanto os dados quanto as chaves e credenciais necessárias para acessar essas informações.
Recursos avançados e boas práticas
Oracle TDE e desempenho
A criptografia introduz processamento adicional e deve ser considerada no dimensionamento de ambientes críticos. O impacto depende do tipo de criptografia, volume de dados, carga de trabalho, hardware, versão do Oracle Database e arquitetura utilizada.
A própria documentação Oracle possui uma seção específica sobre impacto de desempenho e armazenamento do TDE.
Por isso, recomenda-se realizar testes antes da implantação em ambientes de produção de alta criticidade.
Oracle TDE e armazenamento
O planejamento também deve considerar o impacto da criptografia sobre armazenamento, backups e processos de movimentação de dados.
Ambientes com grandes volumes de dados devem ser analisados antes da conversão para determinar capacidade, janela operacional e impacto nos processos de backup.
Rekeying de chaves
O gerenciamento do ciclo de vida das chaves é parte importante da segurança. O Oracle Database possui mecanismos para alteração ou rekey das chaves mestras de criptografia.
Essa atividade precisa ser planejada cuidadosamente, principalmente em ambientes com Oracle RAC, Data Guard, Multitenant e sistemas de backup.
Backup das chaves
Um dos pontos mais críticos de uma implementação TDE é garantir que as chaves necessárias para recuperação estejam protegidas.
Uma organização pode possuir backups íntegros dos dados e ainda assim enfrentar problemas de recuperação caso não consiga acessar corretamente as chaves necessárias para descriptografá-los.
Oracle TDE e Disaster Recovery
Em projetos de Oracle Disaster Recovery, o planejamento do TDE deve fazer parte da arquitetura desde o início.
O ambiente secundário precisa possuir acesso apropriado às chaves e aos mecanismos necessários para abrir e utilizar os dados criptografados.
Oracle TDE e segurança corporativa
O TDE protege principalmente dados em repouso. Ele não deve ser tratado como substituto de autenticação, autorização, auditoria, controle de privilégios ou monitoramento.
Uma arquitetura completa pode combinar TDE com Oracle Database Security, Oracle Key Vault, Oracle Database Vault e Oracle Audit Vault.
Oracle Database Vault
O Oracle Database Vault possui outro objetivo dentro da arquitetura: controlar acessos privilegiados e proteger dados contra determinados acessos não autorizados.
Assim, TDE e Database Vault podem atuar em camadas diferentes da estratégia de segurança.
Oracle Audit Vault
O Oracle Audit Vault and Database Firewall complementa a estratégia ao fornecer recursos relacionados a auditoria, monitoramento de atividade e proteção contra determinadas atividades SQL.
Boas práticas para Oracle TDE
- Definir uma política formal de gerenciamento de chaves.
- Proteger adequadamente o keystore.
- Manter cópias de segurança das chaves conforme a política de segurança.
- Testar procedimentos de recuperação.
- Documentar a arquitetura de criptografia.
- Avaliar impacto de desempenho antes da implantação.
- Monitorar o estado do keystore.
- Planejar operações de rekey.
- Considerar TDE no projeto de Disaster Recovery.
- Considerar TDE em ambientes RAC e Multitenant.
- Revisar periodicamente algoritmos e políticas criptográficas.
- Integrar a criptografia a uma estratégia mais ampla de segurança.
Consultoria Oracle TDE
Consultoria para implantação de Oracle TDE
A implantação do Oracle TDE em ambientes corporativos deve ser realizada com planejamento para evitar impactos sobre aplicações, desempenho, backup, recuperação e alta disponibilidade.
A Dominus Tech pode apoiar empresas na avaliação da arquitetura atual, planejamento da criptografia, configuração do ambiente, gerenciamento de chaves, integração com alta disponibilidade e definição de procedimentos operacionais.
Diagnóstico do ambiente
Antes da implantação, é importante identificar quais bancos, tablespaces e dados precisam de proteção, além de avaliar versão do Oracle Database, infraestrutura, aplicações e requisitos de conformidade.
- Inventário dos bancos.
- Identificação de dados sensíveis.
- Análise da infraestrutura.
- Análise de armazenamento.
- Avaliação de desempenho.
- Revisão de backup.
- Revisão de Disaster Recovery.
- Análise do modelo de gerenciamento de chaves.
Oracle TDE em ambientes críticos
Para ambientes de missão crítica, a implementação precisa considerar conjuntamente segurança, disponibilidade e recuperação.
Quando o banco utiliza RAC, Data Guard, Multitenant, RMAN ou outras tecnologias Oracle, a arquitetura TDE deve ser compatível com todos esses componentes.
Benefícios de uma implementação planejada
- Proteção de dados em repouso.
- Redução do risco de exposição de arquivos de banco.
- Maior controle sobre dados sensíveis.
- Suporte a requisitos de segurança.
- Integração com arquitetura Oracle corporativa.
- Proteção de dados sem necessidade de alterações significativas nas aplicações.
- Melhor governança das chaves criptográficas.
Quando utilizar Oracle TDE?
O Oracle TDE deve ser avaliado quando a empresa precisa proteger dados armazenados no Oracle Database contra acesso indevido aos arquivos físicos, armazenamento, mídias ou backups.
É particularmente relevante para ambientes que armazenam informações sensíveis e para organizações sujeitas a políticas internas ou requisitos regulatórios de proteção de dados.
Links Relacionados
- Banco de Dados Empresarial
- Oracle Database Corporativo
- Oracle Database Security
- Oracle Key Vault
- Oracle Database Vault
- Oracle Audit Vault and Database Firewall
- Oracle RAC
- Oracle Data Guard
- Oracle RMAN
- Oracle Multitenant
- Oracle GoldenGate
- Oracle Grid Infrastructure
- Oracle Clusterware
- Oracle Maximum Availability Architecture
- Oracle AWR
- Oracle ASH
- Oracle ADDM
- Oracle Data Pump
- Oracle Flashback
- Oracle Disaster Recovery
- Oracle Exadata
- Oracle Database Appliance
- Oracle Enterprise Manager
- Oracle Observability Cloud
- Oracle VMware Licensing
- Migração Oracle para PostgreSQL
Recursos Oficiais
- Oracle Advanced Security — TDE
- Oracle Transparent Data Encryption — Documentação Oficial
- Oracle TDE Administrator’s Guide
- Oracle Security
As orientações técnicas devem ser verificadas de acordo com a versão específica do Oracle Database utilizada no ambiente, pois recursos, algoritmos e procedimentos podem variar entre versões.
Perguntas Frequentes sobre Oracle TDE
O que é Oracle TDE?
Oracle TDE é a tecnologia Transparent Data Encryption utilizada para criptografar dados armazenados no Oracle Database e proteger informações em repouso.
O Oracle TDE exige alteração na aplicação?
Em geral, o TDE foi projetado para realizar a criptografia e descriptografia de forma transparente para usuários e aplicações autorizadas.
O Oracle TDE protege backups?
O TDE pode proteger dados de banco e também possui recursos relacionados à proteção de backups, dependendo da configuração e da ferramenta utilizada.
Oracle TDE funciona com Oracle RAC?
Sim. O Oracle TDE possui suporte e documentação específica para utilização em ambientes Oracle RAC.
Oracle TDE funciona com Oracle Data Guard?
Sim. O TDE pode ser utilizado com Oracle Data Guard, mas o gerenciamento das chaves precisa ser planejado corretamente para o ambiente primário e o standby.
Oracle TDE funciona no Oracle Multitenant?
Sim. O TDE pode ser utilizado em ambientes CDB e PDB, com diferentes modelos de gerenciamento de keystore conforme a arquitetura.
Oracle Key Vault substitui o TDE?
Não. O Oracle Key Vault é utilizado para gerenciamento centralizado de chaves e secrets, enquanto o TDE realiza a criptografia dos dados.
Conclusão
O Oracle TDE é uma importante camada de proteção para empresas que precisam proteger dados armazenados no Oracle Database. Sua capacidade de criptografar dados de forma transparente permite incorporar segurança à infraestrutura sem transformar a aplicação em responsável pela criptografia.
Entretanto, uma implementação corporativa deve considerar muito mais do que a ativação da criptografia. Gerenciamento de chaves, backup, recuperação, RAC, Data Guard, Multitenant, desempenho e governança precisam fazer parte do projeto.
Quando integrado a tecnologias como Oracle Key Vault e aos demais recursos de segurança do Oracle Database, o TDE pode formar uma camada importante de proteção para ambientes empresariais críticos.
A proteção dos dados corporativos exige planejamento, experiência e conhecimento das melhores práticas da Oracle.
A Dominus Tech oferece serviços especializados para implantação, revisão e evolução da segurança em ambientes Oracle Database, incluindo assessment, hardening, criptografia, auditoria, monitoramento, alta disponibilidade e recuperação de desastres.
👉Entre em contato com nossa equipe para descobrir como fortalecer a segurança do seu ambiente Oracle Database e reduzir os riscos para o seu negócio.


