
Dominus Tech - Somos parceiros de vendas dos maiores Players de Software e Hardware do Mundo, Consultoria Oracle® e SAP®. Saiba mais sobre nós.
Dominus Tech - Somos parceiros de vendas dos maiores Players de Software e Hardware do Mundo, Consultoria Oracle® e SAP®. Saiba mais sobre nós.
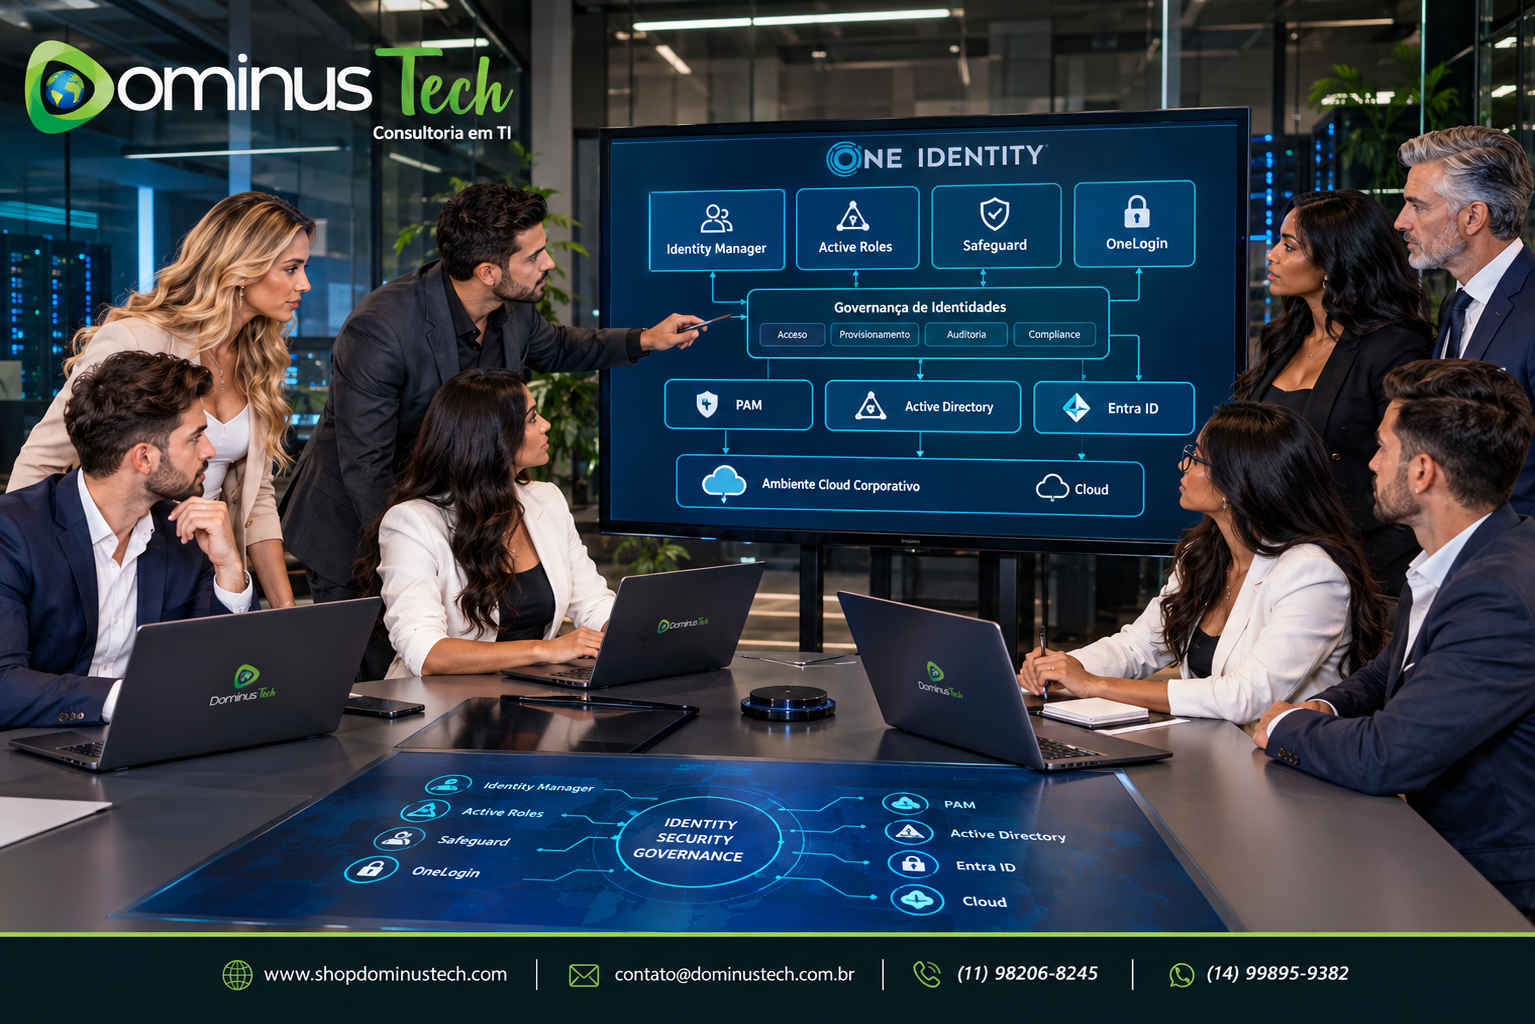
A One Identity reúne soluções para governança e administração de identidades, gerenciamento de acesso,
proteção de ambientes Microsoft, acesso privilegiado, autenticação e gerenciamento de registros. Esta página foi
estruturada para empresas que precisam comprar One Identity, avaliar uma
renovação One Identity, dimensionar novas licenças ou revisar o modelo de licenciamento de
soluções como One Identity Manager, Active Roles, Safeguard,
OneLogin, Defender, Starling Connect e
syslog-ng.
A Dominus Tech pode receber os requisitos do ambiente, organizar as informações para cotação e apoiar a avaliação
técnica e comercial. Preços, métricas, edições, disponibilidade, direitos de uso e condições contratuais devem ser
confirmados na proposta vigente do fabricante.
O portfólio One Identity atende diferentes disciplinas de segurança de identidade. O
Identity Manager atua em governança e administração de identidades; o
Active Roles concentra administração, automação e governança de ambientes Microsoft; o
Safeguard é direcionado ao gerenciamento de acesso privilegiado; o
OneLogin atende gerenciamento de acesso baseado em nuvem; e o
Defender fornece autenticação de dois fatores empresarial. A própria One Identity organiza seu
portfólio nessas categorias e mantém páginas oficiais para produtos e soluções.
Por isso, comprar licenças One Identity não deve começar apenas pela quantidade de usuários.
É necessário identificar o produto, a edição, o ambiente, a métrica comercial aplicável, os módulos, os conectores,
o período de assinatura ou manutenção e os requisitos de suporte.
O One Identity Manager license deve ser analisado conforme a arquitetura de governança desejada.
A documentação oficial apresenta recursos de ciclo de vida da identidade, provisionamento, governança de acesso,
certificação, governança de aplicações, integração com ambientes cloud e relatórios de conformidade.
O produto também possui integração certificada com SAP e recursos para governar acessos em ambientes locais,
híbridos e em nuvem.
Em projetos de cloud identity governance, a análise precisa considerar aplicações SaaS,
diretórios, identidades externas, processos de aprovação, recertificação e os controles necessários para auditoria.
O objetivo é evitar que a expansão da nuvem crie permissões sem proprietário ou acessos que não sejam revisados.
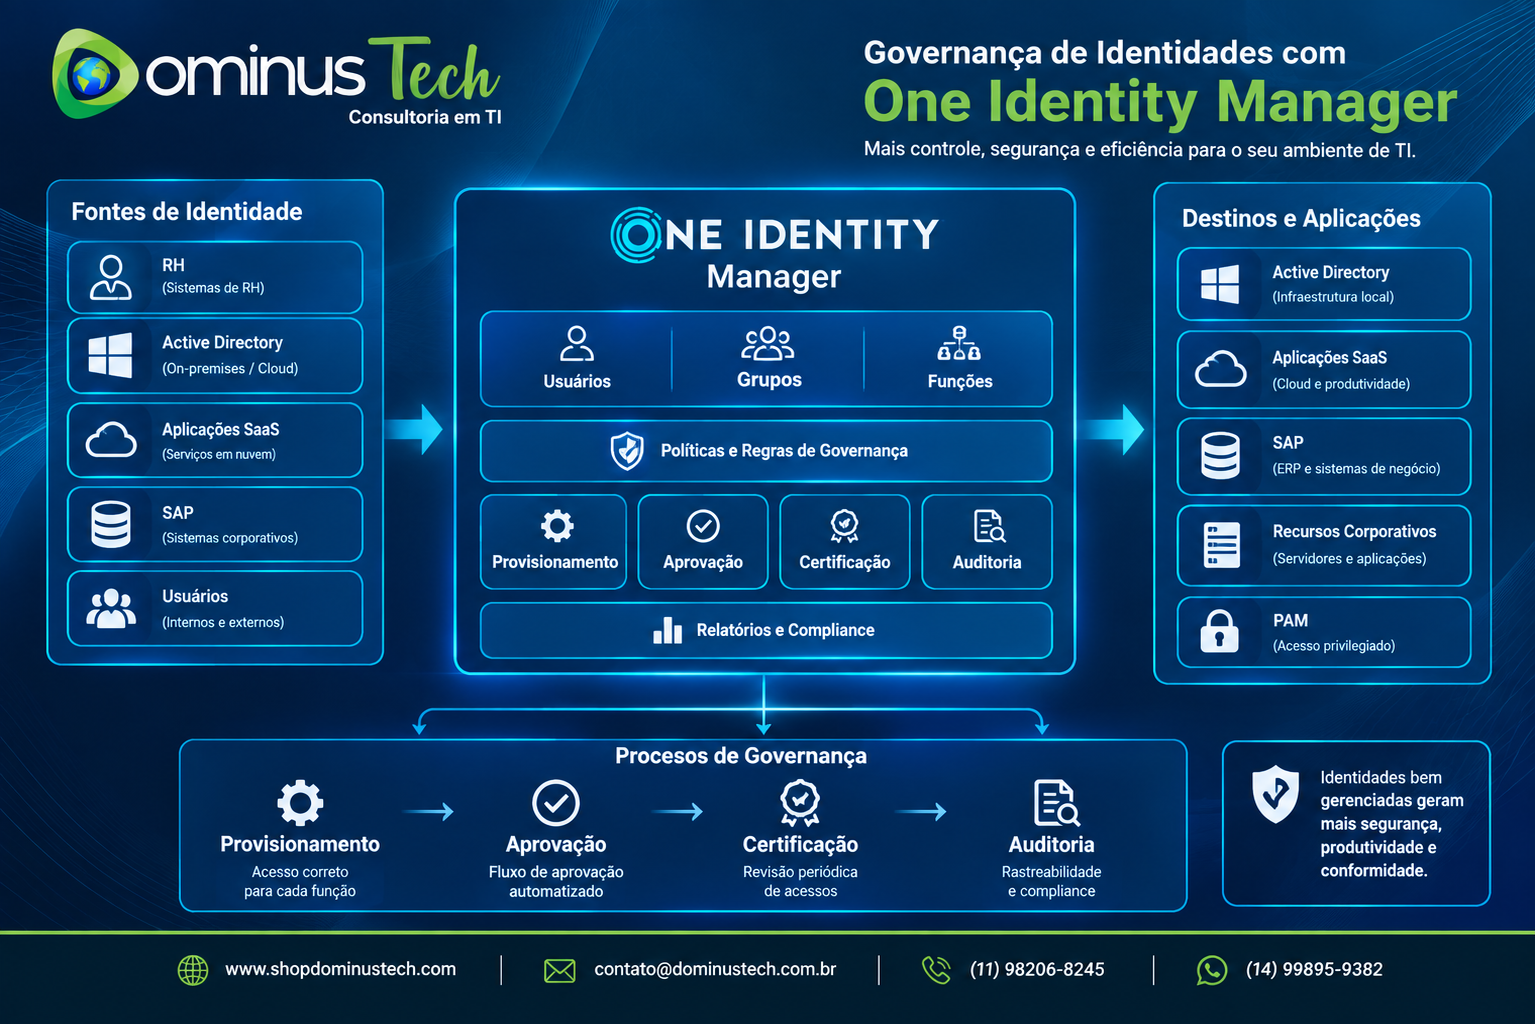
A escolha do produto deve acompanhar o problema de identidade que a empresa precisa resolver. O portfólio atual inclui categorias de Identity Governance, Privileged Access Management, Access Management, gerenciamento do Active Directory e gerenciamento de registros. A seguir, os principais produtos e seus usos devem ser considerados na composição da cotação.
O One Identity Manager oferece governança de identidades, provisionamento, certificação, gerenciamento de funções, governança de aplicações e controles de acesso. É indicado para organizações que precisam estruturar processos de identidade e produzir evidências para auditoria e conformidade. Consulte a página oficial do One Identity Manager para recursos e condições atuais.
O Identity Manager On Demand leva a governança de identidades para um modelo SaaS/cloud, mantendo recursos de ciclo de vida, governança, atestação, provisionamento e controles de menor privilégio. É uma alternativa a avaliar quando a estratégia exige cloud identity governance com operação gerenciada. Veja o Identity Manager On Demand no site oficial .
O Active Roles foi desenvolvido para simplificar a administração e a governança de
Active Directory, Microsoft Entra ID e Microsoft 365. A solução oferece delegação granular,
RBAC, automação de workflows, gerenciamento do ciclo de vida e rastreamento de alterações.
Para empresas pesquisando comprar Active Roles, é importante levantar domínios, tenants,
usuários, grupos, objetos administrados e requisitos de administração delegada.
O conceito comercial Active Roles Managed User Accounts deve ser avaliado conforme a métrica
vigente e o escopo efetivamente administrado. Consulte a página oficial do
One Identity Active Roles
antes de fechar a configuração.
O One Identity Safeguard concentra recursos de PAM para proteger contas e sessões privilegiadas.
O portfólio inclui componentes para cofre de credenciais, gerenciamento e gravação de sessões e análise de atividades
privilegiadas. Em cenários SaaS, o Safeguard On Demand fornece PAM entregue em nuvem.
Quem pesquisa como licenciar Safeguard ou procura Safeguard pricing deve informar
a modalidade desejada, quantidade de usuários ou ativos conforme a métrica aplicável, necessidade de sessões,
recursos de análise, arquitetura e período de contratação. A métrica final deve ser confirmada pela proposta oficial.
Consulte o portfólio oficial One Identity Safeguard
.
O OneLogin faz parte do portfólio de gerenciamento de acesso da One Identity e pode ser utilizado
para autenticação, MFA, acesso a aplicações e estratégias de identidade para ambientes modernos. Em uma arquitetura
IAM unified, OneLogin pode ser relacionado a governança, Active Directory, aplicações cloud e
outros controles de identidade.
Para avaliar uma contratação, é importante levantar usuários, aplicações, métodos de autenticação, MFA,
requisitos de integração e necessidades de administração. A página oficial da One Identity apresenta o portfólio
atualizado de produtos e soluções de acesso.
Acesse o site oficial One Identity
.
O Defender é uma solução de autenticação de dois fatores empresarial que utiliza o Active Directory
como repositório de identidades. A One Identity informa suporte a tokens de software e hardware e recursos de
migração para facilitar a adoção.
Em projetos de Defender token upgrade, a análise deve considerar o inventário dos tokens,
método de autenticação, usuários afetados, compatibilidade e estratégia de migração. Termos como
login key activation devem ser tratados conforme o mecanismo de ativação e a documentação da
versão contratada.
Consulte o One Identity Defender oficial
.
O ecossistema Starling é utilizado para estender recursos de identidade e integração para aplicações e ambientes
cloud. O Starling Connect suporta integrações baseadas em conectores e padrões como SCIM, permitindo
conectar processos de identidade a aplicações compatíveis.
Projetos que envolvam Starling 2FA migration devem ser tratados como projetos de transição:
inventário, método de autenticação, usuários, tokens, dependências, janela de mudança e plano de retorno precisam
ser definidos antes da migração. Não se deve presumir compatibilidade de versões sem validar a documentação oficial.
O syslog-ng atende à coleta, processamento, roteamento, armazenamento e encaminhamento de logs.
A One Identity apresenta o syslog-ng Premium Edition e o syslog-ng Store Box dentro de sua oferta de
gerenciamento de registros.
Para quem pesquisa Syslog-ng buy, a cotação deve considerar fontes, volume de mensagens, destinos,
retenção, requisitos de segurança e modelo comercial. O gerenciamento de logs também pode complementar iniciativas de
compliance audit IAM, desde que os registros necessários à auditoria estejam corretamente coletados
e protegidos.
Veja a solução oficial de gerenciamento de registros da One Identity
.
O licenciamento precisa ser separado em três perguntas: o que está sendo licenciado,
qual é a métrica e qual é o período e direito de uso. Dependendo do produto,
a métrica pode considerar usuários, identidades, contas privilegiadas, ativos, instâncias, módulos, consumo ou
outras unidades definidas no contrato.
O software license agreement deve ser tratado como documento contratual e não como simples
descrição comercial. Ele pode estabelecer direitos de uso, restrições, suporte, renovação, ambientes permitidos,
métricas e demais condições. Por isso, uma cotação tecnicamente correta precisa partir do inventário real do cliente.
Em uma nova aquisição, o objetivo é evitar subdimensionamento. Em uma expansão, é necessário verificar se a métrica
adicional altera faixas ou condições comerciais. Na renovação One Identity, deve-se comparar o
contrato atual com o uso real, crescimento esperado, novos produtos e necessidades de suporte.
Para empresas que pesquisam One Identity renewal ou perguntam se a licença
renova One Identity automaticamente, a resposta depende do contrato. Datas de término,
assinatura, manutenção e condições de renovação precisam ser verificadas na documentação comercial vigente.
Um Request Pricing mais preciso deve informar produto, versão ou edição quando aplicável,
quantidade de usuários ou ativos, número de ambientes, período, modalidade de entrega, suporte desejado,
integrações, expansão prevista e data de renovação.
Para Identity Manager, informe o escopo de governança e destinos. Para Active Roles, informe domínios, tenants,
usuários e objetos. Para Safeguard, informe o cenário de PAM e o volume de acesso privilegiado. Para Defender,
informe usuários e tokens. Para syslog-ng, informe fontes, volume e retenção.
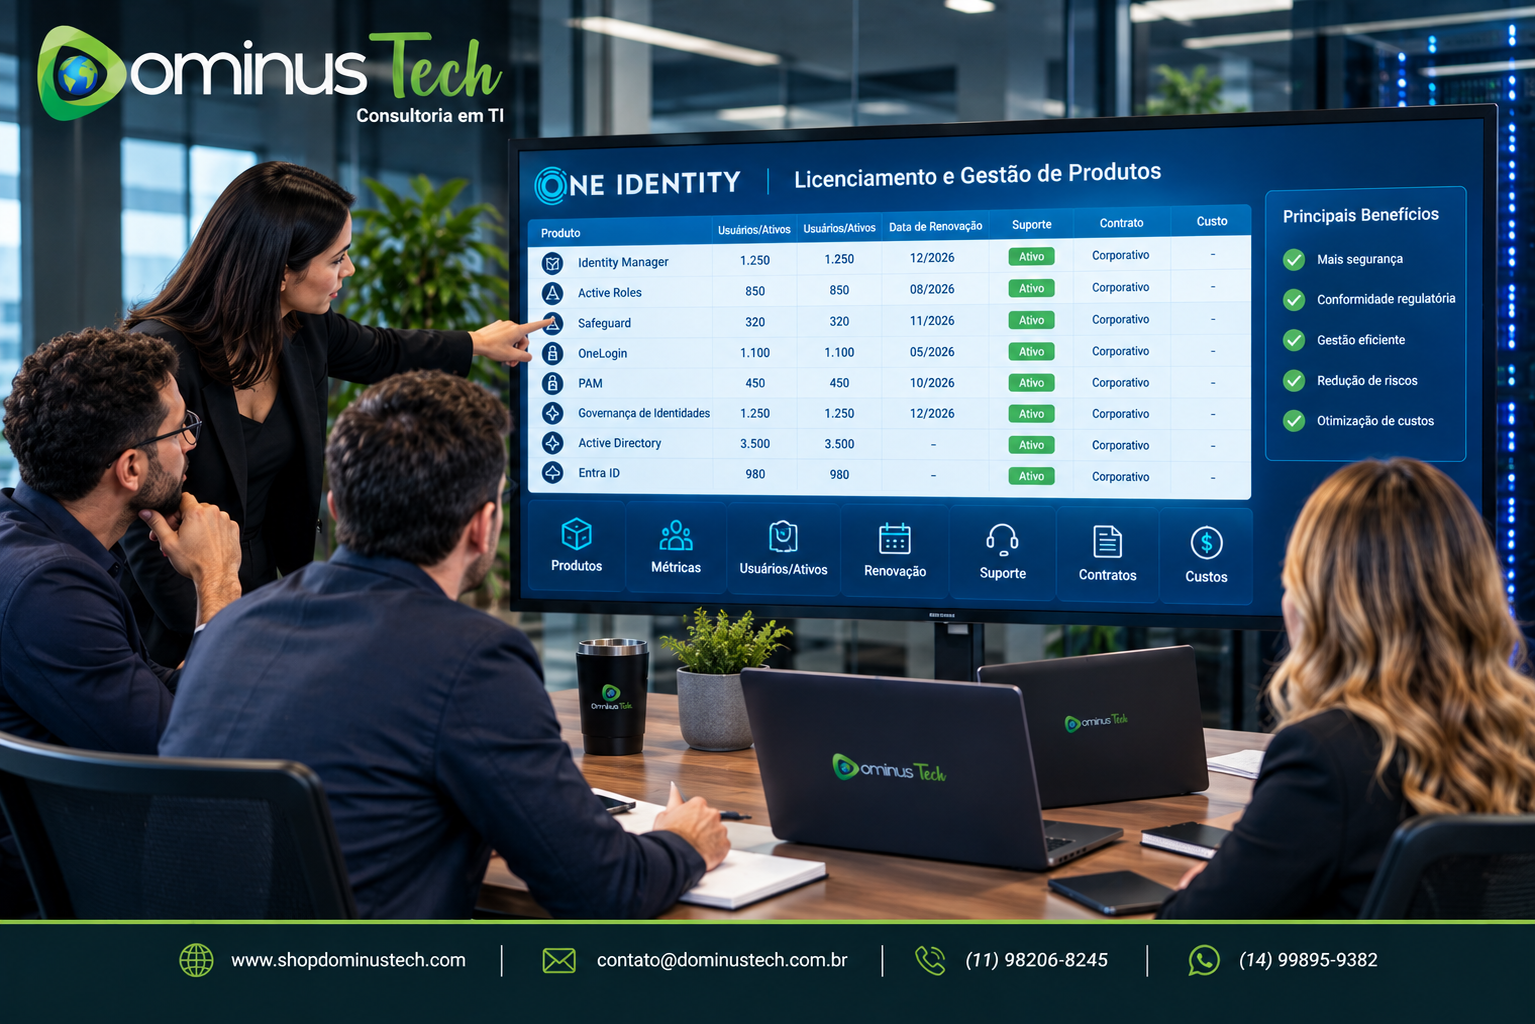
O One Identity Partner Portal faz parte do programa oficial de parceiros e disponibiliza recursos
para parceiros, incluindo ferramentas, treinamento, materiais, registro de oportunidades e suporte ao relacionamento
comercial. O programa oficial informa níveis Registered, Silver, Gold e Platinum.
Consulte o programa oficial de parceiros One Identity
.
A Dominus Tech possui histórico de parceria no ecossistema One Identity, mas o nível e o escopo específico para cada
solução One Identity devem ser confirmados no localizador e na documentação comercial vigente. Portanto, expressões
como parceiro Platinum One Identity não devem ser utilizadas para afirmar uma certificação específica
sem validação documental. Da mesma forma, uma busca por revenda autorizada One Identity deve ser
associada ao escopo efetivamente autorizado para o produto cotado.
Para empresas interessadas em revender One Identity, o programa de parceiros define benefícios,
capacitação, colaboração e níveis de relacionamento. Para o cliente final, o ponto principal é garantir que a proposta
identifique corretamente produto, métrica, direitos de uso, suporte e responsável comercial.
A qualificação de parceiro não substitui a análise de licenciamento. Uma empresa pode precisar de uma solução
específica, mas ter requisitos que mudam completamente a composição da proposta.
O One Identity Fabric representa a estratégia da One Identity para conectar capacidades de IGA,
PAM, Access Management e gerenciamento do Active Directory em um ecossistema integrado. A proposta é reduzir a
fragmentação de ferramentas e criar uma visão mais consistente de identidades e acessos em ambientes locais,
híbridos e cloud.
Na prática, uma arquitetura de IAM unified pode combinar governança de identidades, administração
Microsoft, acesso privilegiado, autenticação e gerenciamento de logs. Isso ajuda a tratar
privileges governance, menor privilégio, auditoria e segurança de identidade como partes de uma
estratégia única, em vez de processos isolados.
Conheça o One Identity Fabric no site oficial
.
Em ambientes regulados, a governança precisa responder quem recebeu determinado acesso, por qual motivo, quem aprovou,
quando o acesso foi revisado e quando deixou de ser necessário. O Identity Manager pode participar da governança,
certificação e relatórios; o Active Roles pode reforçar a administração e delegação em ambientes Microsoft; e o
Safeguard pode complementar o controle sobre acessos privilegiados.
Esse desenho favorece processos de compliance audit IAM e
privileges governance, desde que as políticas, fontes de dados, integrações e retenção das evidências
sejam corretamente planejadas.
O conteúdo original desta página já destacava a integração do One Identity Manager com SAP e a existência de módulos
relacionados ao gerenciamento de usuários, perfis, autorizações e conformidade. Essa integração continua relevante
para organizações que precisam conectar governança de identidade a aplicações SAP.
O licenciamento de integrações e conectores deve ser analisado separadamente quando houver custo adicional,
conforme a versão e o contrato. Para uma proposta correta, informe os sistemas SAP envolvidos, ambientes, quantidade
de identidades, processos de provisionamento e requisitos de governança.
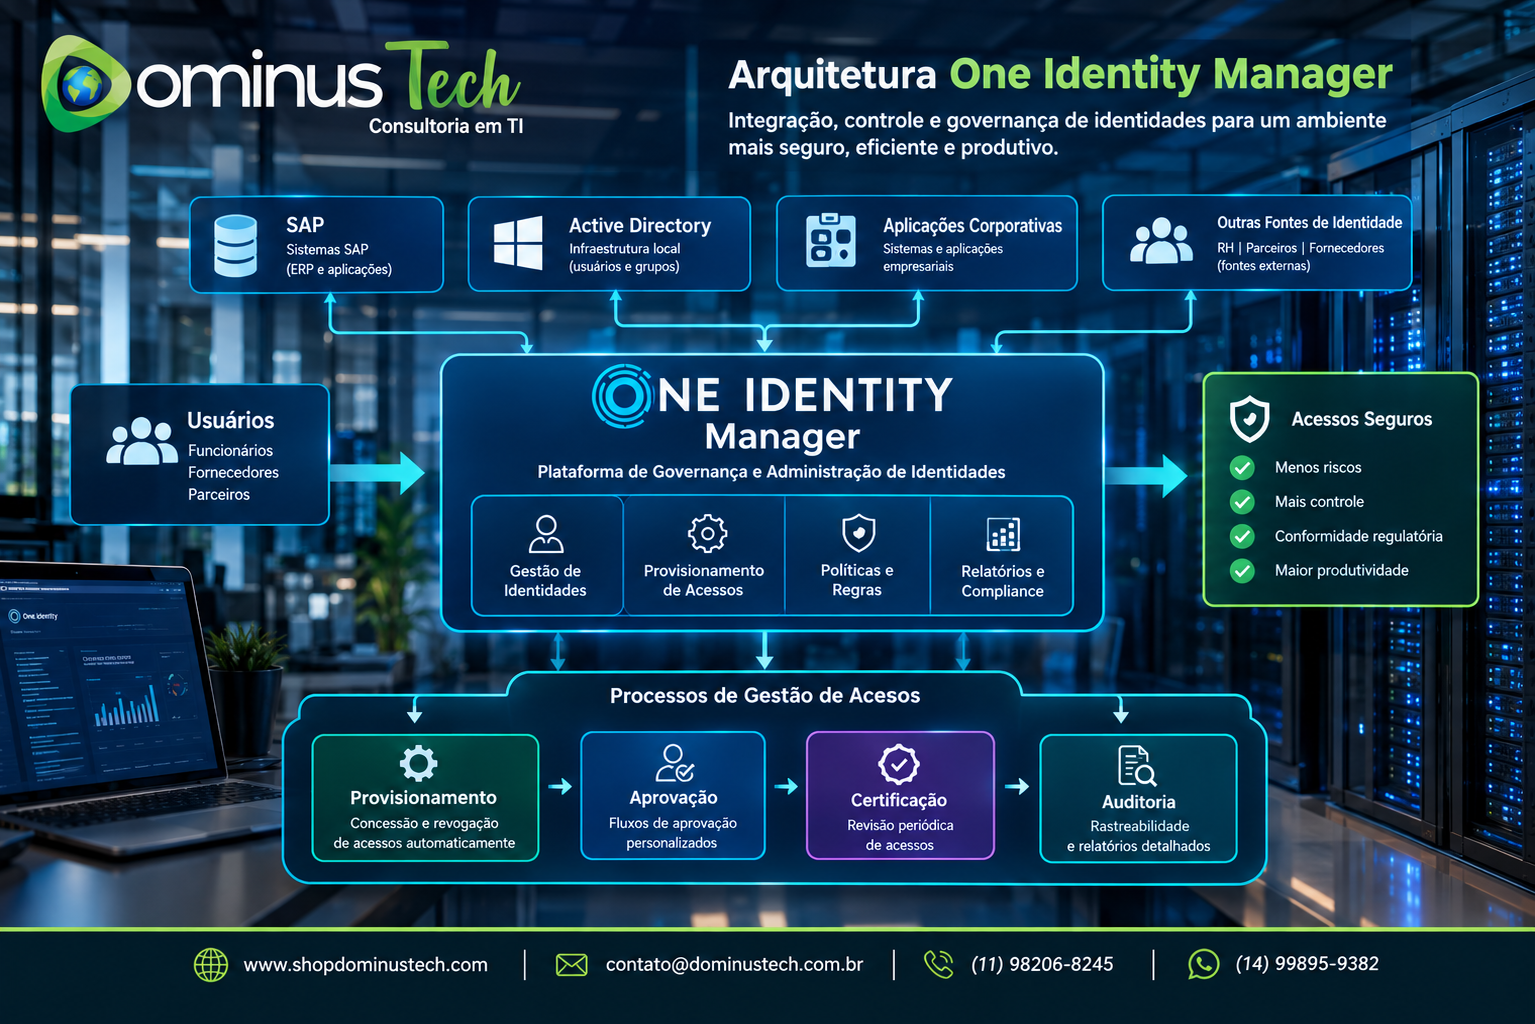
A administração de identidades Microsoft exige atenção especial a contas privilegiadas, grupos, delegações,
sincronização e ciclo de vida. O Active Roles pode centralizar a administração de domínios do
Active Directory, tenants do Entra ID e Microsoft 365, com workflows, delegação granular, RBAC e rastreamento
de alterações.
Em uma arquitetura mais ampla, Active Roles pode trabalhar junto de Identity Manager e Safeguard. Essa combinação
permite separar administração operacional, governança e acesso privilegiado, mantendo cada controle no componente
mais adequado.
Esta página faz parte da estratégia de conteúdo do cluster One Identity do Conecta Dominus Tech. Os links abaixo não são apenas navegação: cada página aprofunda um tema específico e ajuda o leitor a escolher o produto ou a arquitetura adequada.
Cluster One Identity
— reúne os conteúdos da Dominus Tech relacionados a gestão de identidades, governança, segurança e soluções One Identity.
Categoria One Identity
— organiza os artigos técnicos e comerciais do ecossistema One Identity no Conecta.
One Identity Manager: Gestão de Identidades e Acessos
— aprofunda governança, provisionamento, certificação, funções e controle do ciclo de vida das identidades.
One Identity Active Roles
— detalha administração, segurança e governança do Active Directory, Entra ID e Microsoft 365.
One Identity Safeguard
— aborda gerenciamento de acesso privilegiado, proteção de credenciais e sessões administrativas.
One Identity para Active Directory
— explica como automação, delegação, menor privilégio e governança podem ser aplicados ao ambiente Microsoft.
One Identity para Microsoft 365
— complementa esta página com governança de identidades, grupos, SharePoint, OneDrive e ambientes Microsoft híbridos.
Gestão de Identidades e Acessos com One Identity
— apresenta uma visão ampla de IAM, provisionamento, RBAC, governança e segurança.
Governança de Identidades com One Identity
— aprofunda acessos, aprovação, certificação, compliance e integração com PAM.
One Identity Starling
— apresenta Starling e Starling Connect para integração de identidade, aplicações SaaS e ambientes híbridos.
PAM com One Identity
— complementa a página com conceitos de PAM, contas privilegiadas e controles de acesso elevado.
One Identity Password Manager
— trata de gestão de senhas, autoatendimento, desbloqueio de contas e redução de chamados de suporte.
Cluster Cloud IBM
— conteúdo complementar para arquiteturas híbridas nas quais identidade, segurança e infraestrutura cloud precisam ser tratadas conjuntamente.
Para comprar One Identity ou iniciar uma renovação One Identity, envie à Dominus Tech as informações disponíveis sobre o ambiente. Quanto mais completo for o levantamento, mais precisa tende a ser a análise da métrica e da composição da proposta.
Informe produto desejado, quantidade de usuários ou ativos, ambientes, versão, módulos, integrações, período, suporte, data de renovação, necessidade de expansão e requisitos específicos de segurança. Para contratos existentes, inclua a descrição da licença atual e, quando possível, os dados da renovação.
Primeiro identifique o produto, a métrica aplicável, a quantidade, a modalidade e o período de contratação. Depois, envie esses dados para uma cotação. A proposta deve confirmar a edição, direitos de uso, suporte e condições comerciais vigentes.
A renovação depende do contrato vigente. É recomendável revisar produtos, métricas, quantidade, suporte, crescimento e datas antes do vencimento. Uma renovação também pode ser uma oportunidade para corrigir subdimensionamento ou eliminar licenças que não são mais necessárias.
O licenciamento depende da modalidade e dos componentes utilizados. Para avaliar o cenário, informe o tipo de PAM, usuários ou ativos envolvidos, necessidades de sessões, cofre, monitoramento, análise e eventual uso de Safeguard On Demand.
O Identity Manager é voltado principalmente à governança e administração de identidades em escala empresarial, enquanto o Active Roles é especializado na administração, automação e governança de ambientes Microsoft, incluindo Active Directory, Entra ID e Microsoft 365. Eles podem ser complementares.
O portfólio possui opções de PAM entregues como serviço, incluindo o Safeguard On Demand. A modalidade exata, recursos e condições devem ser confirmados na oferta vigente.
É um termo associado ao contexto de métricas e direitos de uso do Active Roles. A quantidade e a definição de contas consideradas na métrica devem ser confirmadas no contrato e no guia de licenciamento vigente.
É o ambiente de parceiros da One Identity associado ao programa oficial, com recursos de treinamento, ferramentas, materiais e relacionamento comercial. O acesso e os recursos disponíveis dependem da categoria e das credenciais do parceiro.
É a abordagem da One Identity para integrar capacidades de IGA, PAM, Access Management e gerenciamento do Active Directory, reduzindo a fragmentação e criando uma estratégia de segurança de identidade mais unificada.
Um upgrade de tokens deve considerar o inventário atual, método de autenticação, compatibilidade, usuários afetados, ativação e plano de migração. O procedimento deve seguir a documentação da versão e do produto contratado.
Faça inventário de usuários, fatores, tokens, integrações e aplicações, valide compatibilidade e defina janela de mudança e plano de retorno. A migração deve ser planejada de acordo com a documentação oficial aplicável ao ambiente.
O syslog-ng faz parte do portfólio de gerenciamento de registros da One Identity. Para um pedido de Syslog-ng buy, é necessário dimensionar fontes, volume, retenção, destinos e edição desejada.
É a avaliação de controles de identidade e acesso para demonstrar quem possui acesso, por que possui, quem aprovou, quando foi revisado e quais evidências podem ser apresentadas em auditorias. Ferramentas de governança, PAM e logs podem atuar em conjunto nesse processo.
O termo pode aparecer em contextos de ativação de mecanismos de autenticação ou chaves de acesso. O procedimento exato depende do produto, versão e método contratado, portanto deve ser validado na documentação oficial.
One Identity
— site oficial e visão geral do portfólio de segurança de identidade.
Produtos One Identity
— catálogo oficial de produtos e categorias.
Identity Manager
— governança e administração de identidades.
Identity Manager On Demand
— governança de identidades em modelo SaaS/cloud.
Active Roles
— administração e governança de Active Directory, Entra ID e Microsoft 365.
One Identity Safeguard
— gerenciamento de acesso privilegiado.
Safeguard On Demand
— PAM entregue como SaaS/cloud.
Defender
— autenticação de dois fatores empresarial.
One Identity Fabric
— integração de capacidades de segurança de identidade.
Gerenciamento de registros e syslog-ng
— coleta, processamento, roteamento e armazenamento de logs.
One Identity Partner Program
— programa oficial de parceiros, níveis, benefícios e recursos.
One Identity Support
— suporte, downloads, documentação e assistência de licenciamento.
🛒 Solicite uma cotação personalizada.

Para mais informações técnicas sobre One Identity, licenciamento e segurança de identidade, acesse o cluster One Identity no Conecta Dominus Tech . Visite também a categoria One Identity .
Licenças One Identity, IAM, PAM, governança e renovação
www.shopdominustech.com - contato@dominustech.com.br - (11) 98206-8245 - (14) 99895-9382

Dominus Tech, especializada em soluções e serviços de infraestrutura para banco de dados Oracle®, Tibero® e SAP®, revendemos Softwares e Hardware dos maiores Players do mundo, para atender empresas que precisam melhorar seus processos de gestão da informação ou aquelas que querem manter elevados níveis de qualidade e segurança da informação.

A Dominus Tech se sente muito honrada em receber o DNA de Empresa Filha da UNESP. Reconhecimento concedido aos empresários egressos da UNESP por sua contribuição no mercado e multiplicação do conhecimento de excelência adquirido nessa instituição.
 (11) 98206.8245 Cel.

 (11) 98206.8245
(14) 99895.9382
 contato@dominustech.net


 Consultoria Dominus Tech
 Blog Dominus Tech
 Página Linkedin
 Instagram
 Pinterest
 Informações TI
 Página Facebook
 Tumblr
 Youtube